<?xml version="1.0" encoding="utf-8"?><feed xmlns="http://www.w3.org/2005/Atom" xml:lang="pl_PL"><generator uri="https://jekyllrb.com/" version="3.10.0">Jekyll</generator><link href="https://www.ciemnastrona.com.pl/feed.xml" rel="self" type="application/atom+xml" /><link href="https://www.ciemnastrona.com.pl/" rel="alternate" type="text/html" hreflang="pl_PL" /><updated>2026-10-30T22:28:41+00:00</updated><id>https://www.ciemnastrona.com.pl/feed.xml</id><title type="html">Ciemna strona</title><subtitle>Blog o ochronie prywatności i przekrętach korporacji.</subtitle><entry><title type="html">O cudownej prywatności trybu ulotnego (live USB)</title><link href="https://www.ciemnastrona.com.pl/2026/10/29/systemy-live-prywatnosc.html" rel="alternate" type="text/html" title="O cudownej prywatności trybu ulotnego (live USB)" /><published>2026-10-29T19:00:30+00:00</published><updated>2026-10-29T19:00:30+00:00</updated><id>https://www.ciemnastrona.com.pl/2026/10/29/systemy-live-prywatnosc</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2026/10/29/systemy-live-prywatnosc.html"><![CDATA[<p>Większość osób korzysta z komputera w ten sam, typowy sposób. Naciskają przycisk zasilania i czekają aż załaduje się system, zainstalowany kiedyśtam na dysku.</p>
<p>System się włącza, często jest nim Windows. Wiele osób go używa, lubi coraz mniej. Za to, że wpycha inwazyjną telemetrię, reklamy, AI, niedopracowane aktualizacje… jakby sugerował użytkownikom, że są tylko gośćmi na swoim urządzeniu.</p>

<p>Ale na Windowsie są czasem programy, bez których trudno żyć, więc ludzie tkwią w swojej rutynie. Włączają system, korzystają, wyłączają. Na dysku gromadzą się ich osobiste pliki, jak klamoty na strychu. Nazwa użytkownika ta sama od lat. Do stworzonych plików zaglądają systemowe usługi, a czasem również wścibskie programy z zewnątrz.</p>

<p>Da się żyć inaczej.</p>

<p>Każda posiadówka przed komputerem może być jak nowa przygoda.<br />
Rozpoczęta niemal od zera, z czystą kartą. Przygoda, podczas której możesz zmieniać, a nawet popsuć aktywny system, bo i tak się wskrzesi. Nie rozpoznają cię po zachomikowanych plikach – bo ich nie masz (tzn. nadal masz, tylko w innym miejscu). <strong>To jak tryb prywatny przeglądarki na poziomie systemu</strong>.</p>

<p>I najlepsze – możesz tej przygody skosztować, nie zmieniając domyślnego systemu. Niech tam sobie śpi u podstaw, nietykany i niezmieniany, podczas gdy ty zaznasz dla odmiany wolności. A gdy go obudzisz, nie będzie nic wiedział o twoich przygodach. Bo nie zostanie po nich ani ślad.</p>

<p>W tym wpisie mam zaszczyt przedstawić <strong>tryb <em>live</em> (ulotny)</strong>, oparty na ładowaniu systemu z pendrive’a prosto do pamięci. Potężny oręż w walce o cyfrową prywatność.</p>

<p class="figure bigspace-before"><img src="/assets/posts/inwigilacja/live-usb-wprowadzenie/linux-tryb-live-baner.jpg" alt="Przeróbka zdjęcia pokazującego namiot na dachu dużego samochodu. Na namiocie widać symbole pendrive'a i&nbsp;Linuksa, zaś samochód, z&nbsp;napisem Windows 11, jest przyciemniony i&nbsp;wygaszony" /></p>

<details class="figcaption">
  <summary><strong>Źródła</strong></summary>

  <p>Pingwin Tux (logo Linuksa), logo Windowsa z Wikimedia Commons, <a href="https://unsplash.com/photos/brown-suv-parking-with-tent-on-top-kvvzF4dQEpg">zdjęcie</a> ze strony Unsplash (autor: <em>mjaleo</em>), <a href="https://www.flaticon.com/free-icon/pendrive_167505">pendrive</a> ze strony Flaticon. Przeróbki moje.</p>
</details>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#na-czym-to-polega">Na czym to polega?</a></li>
  <li><a href="#tryb-ulotny-aprywatność">Tryb ulotny a prywatność</a>
    <ul>
      <li><a href="#ochrona-przed-profilowaniem-przez-strony-internetowe">Ochrona przed profilowaniem przez strony internetowe</a></li>
      <li><a href="#ochrona-przed-głupimi-błędami">Ochrona przed głupimi błędami</a></li>
      <li><a href="#ochrona-przed-programami-szperaczami">Ochrona przed programami-szperaczami</a></li>
      <li><a href="#ograniczenia-trybu-ulotnego">Ograniczenia trybu ulotnego</a></li>
    </ul>
  </li>
  <li><a href="#jak-rozpocząć-swoją-przygodę">Jak rozpocząć swoją przygodę?</a></li>
</ul>

<h2 id="na-czym-to-polega">Na czym to polega?</h2>

<p>Zacznę od zaskoczenia: <strong>wejście w tryb <em>live USB</em> często jest prostsze niż instalacja systemu na stałe</strong>. A to dlatego, że nieraz jest on etapem na drodze do tej instalacji. Wystarczy do niego dotrzeć i nie iść dalej.</p>

<p>Pierwszym krokiem jest uruchomienie, na swoim normalnym systemie, intuicyjnego programu pokroju Rufusa albo Ventoya. Albo innego, dopasowanego do konkretnego systemu „pendrajwowego”.<br />
Przy użyciu tego programu łatwo przekształca się wybranego pustego pendrive’a w <strong>pendrive’a instalacyjnego</strong> z wgranym systemem (albo kilkoma).</p>

<p>Teraz jeden akapit dygresji: każdy chyba kojarzy kombinację klawiszy <code class="language-plaintext highlighter-rouge">Ctrl+C</code>?<br />
Jeśli ma się zaznaczony jakiś fragment tekstu i naciśnie się <code class="language-plaintext highlighter-rouge">C</code>, to tekst zostanie zastąpiony przez tę jedną literę. A jeśli użyje się kombinacji, to zostanie skopiowany.</p>

<p>Podobnie jest w przypadku uruchamiania komputera. Gdyby po prostu nacisnęło się przycisk zasilania, to uruchomi się domyślny system. A jeśli jednocześnie będzie się trzymało wciśnięty klawisz (zależny od modelu, np. <code class="language-plaintext highlighter-rouge">F12</code> na niektórych laptopach Lenovo), to nastąpi coś innego – pokaże się menu z opcjami uruchomienia komputera.</p>

<p>Na pokazanej liście powinien być pendrive instalacyjny, o ile wpięło się go do portu USB. Gdy się go wybierze, to po pewnym czasie zamiast zwykłego systemu powinien się włączyć ten z pendrive’a.</p>

<p class="post-meta bigspace-after">Czasem na drodze stoi również ustawienie zwane <em>secure boot</em>, które blokuje uruchamianie systemów poza tym domyślnym z dysku. Zwykle można je łatwo wyłączyć przez jeszcze inne menu. Mam na ten temat <a href="/tutorials/secure-boot-menu-uruchamiania" class="internal">miniporadnik</a>.</p>

<p>Z tak załadowanego systemu można normalnie korzystać. Tworzyć na nim pliki, połączyć się z hotspotem, pobrać program, użyć tego programu, oglądać w przeglądarce filmy…</p>

<p>Na pulpicie czasem widać ikonę pozwalającą zainstalować system na stałe, na dysku komputera. Z założenia miała być celem głównym… Ale można ją olać i cieszyć się bez końca <em>trybem live</em>. Jak okresem próbnym albo lokalizacją treningową z gier.</p>

<h3 id="cechy-charakterystyczne">Cechy charakterystyczne</h3>

<p>Pewną różnicę względem zwykłego systemu można dostrzec, jeśli spojrzy się na ilość dostępnego miejsca. Zamiast setek gigabajtów będzie ich może 8, może 16… W każdym razem tyle, ile liczy pamięć komputera.</p>

<p>Można powiedzieć, że <strong>w trybie <em>live</em> pamięć „staje się naszym dyskiem”</strong>. To do niej zapisują się pliki, gdy w jakimś programie wciśnie się <code class="language-plaintext highlighter-rouge">Ctrl+S</code>.</p>

<p>Ten fakt sprawia, że tryb nie jest dla każdego, zwłaszcza jeśli ma się potrzebę pracy z dużymi plikami albo programami żądnymi pamięci. Raczej odpadają też cięższe systemy, jak „Fort Knox wśród Linuksów”, czyli QubesOS.</p>

<p>Nie warto jednak się podłamywać. Są lekkie systemy, które nawet po pełnym skopiowaniu do pamięci zajmują w niej ok. 1,5 GB. Zostaje całkiem sporo miejsca na zabawę.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Drobna uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Zyskiwanie prywatności dzięki systemowi z pendrive’a nieco się kłóci z cechami Windowsa, takimi jak jego rozmiar, zasobożerność, podejście do danych. Dlatego reszta wpisu będzie dopasowana do różnych systemów na bazie Linuksa.</p>
    
  </div>
</div>

<p>Kolejna różnica polega na tym, że <strong>po wyłączeniu komputera wszystko, co było w pamięci, znika bezpowrotnie</strong>. To dlatego nazywam ten tryb <em>ulotnym</em>. Chcąc zachować pliki, należy ręcznie je skopiować do jakiegoś trwalszego miejsca.</p>

<p>Z powyższego względu proponuję oswajać się z trybem ulotnym stopniowo, zaczynając od krótszych posiadówek i pracy z mniej ważnymi plikami. Na początku raczej nie uniknie się przypadków odruchowego kliknięcia przycisku wyłączającego, nim przeniosło się pliki. Nie pytajcie, skąd wiem :wink:</p>

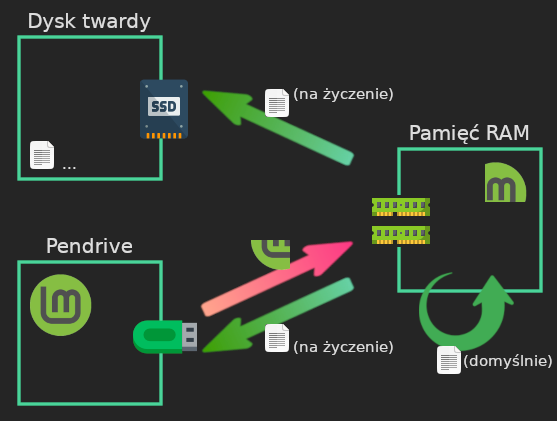
<p>Na koniec wątku – schemat obrazujący, jak przepływają pliki w <em>trybie live</em>. Objaśnienie i dodatkowe fakty pod spodem, w rozwijanej zakładce. W roli przykładowego systemu: Linux Mint (ikonka z literą M).</p>

<p class="bigspace"><img src="/assets/posts/inwigilacja/live-usb-wprowadzenie/tryb-live-korzystanie-schemat.png" alt="Schemat pokazujący przepływ plików między pamięcią, pendrive'em a&nbsp;dyskiem w&nbsp;trybie ulotnym. Widać, że pliki są domyślnie zapisywane w&nbsp;pamięci, zaś pendrive przesyła części systemu." /></p>

<details class="figcaption">
  <summary><strong>Źródła ikon na schemacie</strong></summary>

  <p>Ikony ze strony Flaticon: <a href="https://www.flaticon.com/free-icon/ssd_4854407">dysk SSD</a> od <em>Hilmy Abiyyu A.</em>, <a href="https://www.flaticon.com/free-icon/computer_16007225">pamięć RAM</a> od <em>JK-Icon</em>, <a href="https://www.flaticon.com/free-icon/pendrive_167505">pendrive</a> od <em>Magnific</em>. Oficjalne logo systemu Linux Mint. Przeróbki moje.</p>
</details>

<details class="framed bigspace">
  <summary><strong>Objaśnienie i&nbsp;parę niuansów (dla zainteresowanych)</strong></summary>

  <p class="bigspace-before">Choć „pamięć staje się dyskiem” brzmi prosto, nie oddaje wszystkich cech trybu <em>live</em>. Bliższy prawdzie jest fakt, że w tym trybie funkcje dysku zostały rozdzielone między dwie rzeczy: pendrive’a oraz pamięć. Streszczając tę sytuację do kilku punktów:</p>

  <ol>
    <li>
      <p>Kopia ważnych fragmentów systemu znajduje się w pamięci.</p>

      <p>To akurat normalne i podobnie jest również w przypadku klasycznego ładowania systemu z dysku.</p>
    </li>
    <li>Główne pliki systemu znajdują się na pendrivie i są stamtąd kopiowane do pamięci w razie potrzeby.</li>
    <li>Jeśli tworzy się nowe pliki (np. doda jakiś dokument LibreOffice’a do folderu <code class="language-plaintext highlighter-rouge">Dokumenty</code>), to są one domyślnie zapisywane w pamięci.</li>
    <li>Nadal można też wchodzić w interakcje ze swoim dyskiem i przenieść na niego lub z niego jakieś pliki. Ale wymaga to celowej klikaniny, nie dzieje się z automatu.</li>
    <li>
      <p>Z pendrive’em też można czasem wchodzić w interakcje. Zależy to jednak od systemu.</p>

      <p>W przypadku popularnych Linuksów zgranych na Ventoya pendrive domyślnie bierze na siebie rolę źródła plików systemowych i nie można go używać jak pendrive’a.</p>
    </li>
  </ol>

  <p>Dodatkowego komentarza wymaga punkt <strong>2</strong> (i wynikający z niego punkt <strong>5</strong>).<br />
Jeśli podczas „sesji ulotnej” spróbuje się wyjąć niektóre pendrive’y z portu USB – albo same się poluzują – to mogą zacząć się pojawiać błędy uniemożliwiające dalszą pracę.</p>

  <p>Rozwiązaniem jest tutaj skopiowanie systemu w całości do pamięci. W przypadku Linuksów często można to uzyskać, wyświetlając podczas uruchamiania listę opcji i dopisując do niej słowo <code class="language-plaintext highlighter-rouge">toram</code> (dosł. „do [pamięci] RAM”).</p>

  <p>Z kolei punkt <strong>4</strong> może być nie na rękę tym, którzy chcą pełnego oddzielenia systemu głównego od ulotnego.<br />
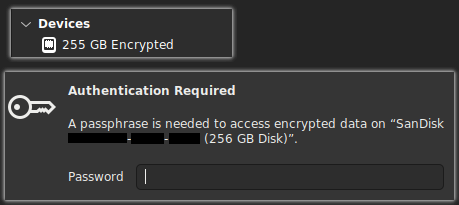
Pewnym rozwiązaniem jest tutaj zaszyfrowanie dysku po stronie zainstalowanego na nim systemu. Wtedy nie uda się do niego dostać przez system ulotny bez podania hasła:</p>

  <p class="bigspace-before"><img src="/assets/posts/inwigilacja/live-usb-wprowadzenie/dysk-szyfrowany-tryb-live.png" alt="Zrzuty ekranu pokazujące komunikat o&nbsp;zaszyfrowanym dysku i&nbsp;prośbę o&nbsp;wprowadzenie hasła" /></p>

  <p class="figcaption nospace">Tak to przykładowo wygląda, gdy w trybie ulotnym używam Porteuksa, a pod spodem tkwi Windows 10, z dyskiem zabezpieczonym Bitlockerem. Bez hasła nikt nie sięgnie do danych.</p>

</details>

<h2 id="tryb-ulotny-aprywatność">Tryb ulotny a prywatność</h2>

<p>Wspomniałem we wstępie, że ten tryb to potężne narzędzie, jeśli chodzi o cyfrową prywatność. Tutaj nieco to uzasadnię, pokazując problemy, jakie rozwiązuje.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Powiązane wpisy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Osoby znające inne wpisy z mojego bloga mogą doznać lekkiego <em>déjà vu</em>, bo wiele opisanych tu rzeczy pokrywa się z tym, co napisałem na temat <a href="/2025/02/10/prywatnosc-maszyny-wirtualne" class="internal">maszyn wirtualnych</a>. To prawda – podobieństwo wynika z tego, że w obu przypadkach stawiamy system świeży, ustandaryzowany, oddzielony od systemu głównego.<br />
Są też liczne podobieństwa do wpisu o <a href="/2024/09/09/tryb-prywatny-incognito" class="internal">trybie prywatnym przeglądarki</a>. Wynika to z dość prostego faktu, że ten tryb, zwany czasem <em>incognito</em>, wbrew swojej nazwie nie skupia się na maskowaniu. Jego sednem jest świeży start, tymczasowe odłożenie zebranych plików. Jest trybem ulotnym na poziomie jednego programu, nie całego systemu.</p>
    
  </div>
</div>

<h3 id="ochrona-przed-profilowaniem-przez-strony-internetowe">Ochrona przed profilowaniem przez strony internetowe</h3>

<p>Przeglądarki internetowe pozwalają zwiedzać szerszy cyfrowy świat, a przy tym są swoistym filtrem. Z założenia mają nie wpuszczać wirusów i nie ujawniać obcym stronom pełnych informacji o swoich użytkownikach. Nawet Chrome, podporządkowany reklamom i celowo zmieniany <a href="/google/2023/10/05/antymonopol-chrome-reklamy" class="internal">na niekorzyść użytkowników</a>, zachowuje część informacji dla siebie.</p>

<p>Nie zmienia to jednak faktu, że przeglądarki ujawniają <em>zbyt wiele</em>. Wykorzystują to skrypty w języku JavaScript, obecne na wielu stronach i związane z tak zwanymi <em>reklamami targetowanymi</em> (albo mniej życzliwie: <em>śledzącymi</em>).</p>

<p>Odpytują przeglądarkę o pewne techniczne szczegóły. Na podstawie uzyskanych odpowiedzi są w stanie sporządzić swoisty <a href="/internetowa_inwigilacja/2022/06/10/fingerprinting" class="internal">„odcisk palca urządzenia”</a>, pozwalający rozpoznawać użytkowników. Nawet jeśli ukryli bardziej oczywiste dane i nie logowali się na odwiedzanej stronie.</p>

<p>Tryb ulotny bardzo pomaga przeciw niektórym formom takiego profilowania.</p>

<details class="framed bigspace bigspace">
  <summary><strong>Przykład: profilowanie przez czcionki</strong></summary>

  <p class="bigspace-before">Jedna z metod profilowania wykorzystuje <strong>czcionki</strong> (dla purystów: <em>fonty</em>).<br />
Działa to tak, że skrypty na stronie mają wielką listę, przypasowującą nazwy czcionek do oczekiwanych wymiarów tekstu. Lecą po kolei, według listy, każąc przeglądarce tworzyć tekst z użyciem danej czcionki.</p>

  <p>Po fakcie porównują wymiary stworzonego tekstu z oczekiwanymi. Jeśli są takie same, to znaczy że przeglądarka miała dostęp do czcionki. Jeśli nie, to zapewne użyła czcionki zastępczej, czyli nie miała tej sprawdzanej.</p>

  <p>Sprawdzając tysiące nazw, kod ze strony ustala, do jakiego zestawu czcionek ma dostęp przeglądarka. A ten zestaw bywa unikalny, zwłaszcza w połączeniu z innymi parametrami, też łatwymi do sprawdzenia (jak język, strefa czasowa, liczba rdzeni procesora).</p>

  <p>A na systemie ulotnym? Zadziała to w bardzo ograniczonym zakresie, bo po uruchomieniu komputera ma się czysty system i <strong>zestaw podstawowych czcionek</strong>. Na Linuksach zwykle coś na bazie <em>DejaVu</em>, może <em>Liberation</em>, czasem <em>Noto</em>. Ale próżno tam szukać rzeczy unikalnych i niestandardowych.</p>

</details>

<p>Ograniczenia? Jeśli coś sprowadza się do wykonania intensywnego <em>benchmarku</em> karty graficznej, wykrywającego <a href="https://blog.amiunique.org/an-explicative-article-on-drawnapart-a-gpu-fingerprinting-technique/">jej fabryczne cechy</a>, to raczej trudno się przed tym obronić i strona mogłaby powiązać system ulotny z domyślnym.</p>

<p>Ale jeśli to bardziej typowe rysowanie kształtów w tle i porównywanie uzyskanych pikseli? Spora szansa, że na ulotnym Linuksie wyjdzie coś innego niż na podstawowym Windowsie, choćby z racji odmiennych bibliotek graficznych.</p>

<p>System ulotny nie jest panaceum i warto go uzupełnić o zaufaną przeglądarkę i dodatek blokujący elementy profilujące (polecam <a href="/2021/10/21/ublock-origin" class="internal">uBlock Origin</a>). Ale uważam go za solidny fundament, który powinien osłabić skuteczność profilowania.</p>

<h3 id="ochrona-przed-głupimi-błędami">Ochrona przed głupimi błędami</h3>

<p>Prawie każdemu zdarza się czasem wpadka i nieświadome ujawnienie informacji. Szansa na nią jest jednak znacznie większa, gdy prawdziwa tożsamość wychyla się z każdego zakamarka.</p>

<details class="framed bigspace bigspace">
  <summary><strong>Przykład 1: omyłkowe załączenie nazwy użytkownika</strong></summary>

  <p class="bigspace-before">Instalując pierwszego Windowsa, wiele osób daje się podpuścić i ustawia jako nazwę użytkownika swoje prawdziwe dane, jak imię i nazwisko. Albo może ksywkę, ale taką samą jak ta na wielu innych kontach internetowych.</p>

  <p>Niejeden program, biurowy i nie tylko, domyślnie odczytuje nazwę użytkownika podsuwaną przez system i wstawia ją jako autora dokumentów. Takie dokumenty mogą potem polecieć w świat; niemalże podpisane, choć miały być anonimowe.</p>

  <p class="post-meta bigspace-after">Trochę obiektywizmu: wiele Linuksów nie jest w tej kwestii lepszych od Windowsa, bo też udostępniają programom nazwę użytkownika.</p>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Heheszki
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Dzięki automatycznemu wstawianiu autora mogłem ustalić, że poważny wykładowca zapewne sprawdzał mój projekt na swoim domowym komputerze, współdzielonym z rodzinką. A to dlatego, że odsyłane przez niego dokumenty miały w polu na autora tekst <code class="language-plaintext highlighter-rouge">tata</code>. Przynajmniej względnie anonimowo :wink:</p>
    
  </div>
</div>

  <p>Nazwa użytkownika może też pokazywać się w ścieżkach do plików wewnątrz komunikatów o błędach. Ktoś może potem wkleić taki komunikat na forum, pytając o pomoc i nie widząc, że ujawnił tożsamość.</p>

  <p class="post-meta bigspace-after">Co gorsza: nazwa ze ścieżki może być przerobiona, np. z popularnym <code class="language-plaintext highlighter-rouge">%20</code> zamiast spacji, przez co nie wyłapie się jej szybkim przeszukaniem tekstu przed wysłaniem.</p>

  <p>W trybie ulotnym nie jest to problemem, bo każdy ma na początku identyczną, domyślną nazwę użytkownika. Na Linuksie Mincie to <code class="language-plaintext highlighter-rouge">mint</code>, na Porteuksie <code class="language-plaintext highlighter-rouge">guest</code>… Z takimi ogólnikami można co najwyżej próbować odgadnąć, jakiego systemu ktoś używał.</p>

</details>

<details class="framed bigspace bigspace">
  <summary><strong>Przykład 2: wrażliwe informacje na zrzutach ekranu</strong></summary>

  <p class="bigspace-before">Wiele osób chce się podzielić tym, co widzi na ekranie. Naciskają <code class="language-plaintext highlighter-rouge">PrintScreen</code>, robiąc tak zwany zrzut (zdjęcie) ekranu. Gorzej, że na ekranie są czasem niezamierzone rzeczy.</p>

  <p>Na zrzucie od pewnego publicysty zauważono w zakładkach strony internetowe z paniami. Śmiechu było co niemiara, zaś człowiek z wesołym psem w awatarze, przeciwstawny światopoglądowo, zaczął zawadiacko pytać o gusta.</p>

  <p>…Tyle że pytający też wrzucił przy innej okazji <em>screena</em> portalu prasowego, na którym widać było w rogu nazwę zalogowanego konta. I w internetach się rozniosło, że może być pewnym Adamem.</p>

  <p>Jak widać, wpadki zdarzają się wszystkim, z każdej strony sporu :wink:</p>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Dawniej na Mincie okno z konsolą było domyślnie lekko przezroczyste (tak w 10%, z tego co pamiętam). Oznaczało to, że jeśli zrobiło się jego <em>screena</em> na tle czegoś wrażliwszego, to łatwo było odczytać te dane po podkręceniu kontrastu.<br />
O kontraście i odwracalnym maskowaniu miałem okazję wspomnieć <a href="/2021/10/29/zakrywanie-danych" class="internal">w innym wpisie</a>. Krótko: albo się zakryje jednolitym kolorem, albo się ryzykuje.</p>
    
  </div>
</div>

  <p>Gdyby natomiast robiło się <em>screeny</em> w trybie ulotnym, to nie byłoby żadnych wstydliwych zakładek, o ile by się ich wcześniej celowo nie importowało. Byłoby się też domyślnie wylogowanym ze wszystkich kont.</p>

</details>

<p>Tryb ulotny sprawia, że zamiast wora z miksem danych wrażliwych i publicznych ma się generyczne opakowanie, gotowe na widok publiczny. Żeby tam znaleźć coś osobistego, to trzeba albo się naszukać, albo celowo to dorzucić.</p>

<h3 id="ochrona-przed-programami-szperaczami">Ochrona przed programami-szperaczami</h3>

<p>Dane użytkowników mogą zbierać nie tylko strony internetowe, ale również programy, które osobiście się instaluje na swoim systemie. Na komputerach nie ma domyślnie takich barier między aplikacjami, jak na smartfonach, więc mogą zaglądać nawzajem do swoich plików.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Zarys przeciwnika
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Jak zawsze na tym blogu: nie mówię o jawnych wirusach, gotowych przełamywać zabezpieczenia i wykradać całe pliki.<br />
Rozważam raczej programy gotowe odczytać dane z różnych miejsc, ścisnąć je do zwięzłej, nieodwracalnej postaci (<a href="/2021/02/28/hash-podstawy" class="internal">hasza</a> albo ogólnych etykiet) i na tej podstawie profilować ludzi.<br />
Nadal byłoby to raczej wbrew GDPR/RODO, ale nie podchodziłoby pod hakerstwo. Więc niektóre oficjalne firmy mogłyby się na to połasić.</p>
    
  </div>
</div>

<p>Gromadząc informacje z cudzych plików i ustawień systemowych, szperacze mogą dostrzegać wzorce unikalne dla konkretnych, znanych sobie użytkowników.</p>

<p>Mogą ich też deanonimizować.<br />
Jeśli pewien Kowalski odinstaluje wścibski program, ale potem zainstaluje go ponownie, podając zmyślone dane, to program może się rozejrzeć i ustalić, że kombinacja ustawień i plików wokół niego przypomina bliźniaczo konto nr 1749. Zaś w bazie to konto ma jasno przypisane do Kowalskiego.</p>

<details class="framed bigspace bigspace">
  <summary><strong>Trochę praktycznych przykładów</strong></summary>

  <p class="bigspace-before">Spójrzmy na takiego Firefoksa. Jest przeglądarką względnie szanującą prywatność… Ale jeśli włączy się pokazywanie plików ukrytych i zajrzy do folderu domowego, to znajdzie się w nim folder:</p>

  <pre class="black-bg mono">.config/mozilla/firefox/<span class="red">abcd1234</span>.default</pre>

  <p>Czerwony tekst odpowiada <strong>nazwie profilu</strong>. Generowanej losowo przy pierwszym uruchomieniu, ale potem już zostającej z człowiekiem na długo. Ten ciąg znaków może przez to służyć jako identyfikator, po którym program-szperacz rozpozna człowieka.</p>

  <p>Firefox ma również swój wewnętrzny <a href="/2021/12/23/caching" class="internal">schowek na pliki</a>. A tam miniaturki ładowanych obrazków i inne rzeczy, czasem dokładniej obrazujące wędrówki po sieci niż historia przeglądania. Do czasu wyczyszczenia plików to wszystko jest widoczne dla programów-szperaczy. A niektórzy czyszczą je rzadko.</p>

  <p>A Firefox to oczywiście jeden program z wielu. Są inne, a także informacje na poziomie systemu. Jak <strong>zmienne środowiskowe</strong>, czyli zestaw ustawień dryfujących w pamięci, publicznie dostępnych dla wszystkich programów. Można użyć komendy konsolowej <code class="language-plaintext highlighter-rouge">printenv</code>, żeby je wyświetlić.</p>

  <p>Na niektórych Linuksach jest też <a href="/tutorials/linux-dconf-skryptowanie" class="internal">baza ustawień Dconf</a>, w której gromadzą się spersonalizowane ustawienia, takie jak wymiary ostatnio otwieranego okna. Nawet jeśli człowiek rzadko zmienia ustawienia, zapiski z Dconfa mogą go wyróżniać.</p>

</details>

<p>Tryb ulotny dobrze chroni przed tym zagrożeniem, bo <strong>jest jak zrzucenie atomówki na wszystkie pliki i ustawienia użytkownika</strong>. Startuje się od zera, bez historii plików czy znaczników czasu, z domyślnymi wartościami. Szperacz musi poszperać głębiej.</p>

<h3 id="ograniczenia-trybu-ulotnego">Ograniczenia trybu ulotnego</h3>

<p>Koniec z jednostronną, triumfalną młócką, jaką tryb ulotny sprawiał dotąd wrogom prywatności. Mają jeszcze parę kart w ręku.</p>

<p>Choć tryb ulotny daje nam nowy, świeży system, nadal są pewne części wspólne między nim a uśpionym systemem domyślnym. To w szczególności fizyczne podzespoły albo inne otaczające nas urządzenia.</p>

<p>Przykładem „otaczających urządzeń” jest router, który przydziela <strong>adres IP</strong>. W najgorszym, skrajnym przypadku (stałego łącza) jest on jednoznacznie przypisany do konkretnej osoby i niezmienny w czasie. W praktyce zwykle zachodzi pewna rotacja albo grupowanie ludzi we wspólnej puli (CGNAT)… ale to niekoniecznie nas ratuje.</p>

<p>Jeśli w krótkim odstępie czasu odwiedzimy najpierw (przez domyślny system) stronę, którą mało kto odwiedza, a chwilę potem (przez system ulotny) jakąś podstronę, do której linkowała ta pierwsza, i którą odwiedza jeszcze mniej osób… To właściciel może łatwo wywnioskować po logach, że dwóch użytkowników, połączonych adresem IP i zbieżnością w czasie, to tak naprawdę ta sama osoba.</p>

<p>Istnieją również <strong>identyfikatory sprzętowe</strong>.<br />
Na Linuksie sięgnięcie do części z nich, jak numeru seryjnego urządzenia, wymaga uprawnień admina, co daje pewną ochronę.</p>

<p>Ale już taki adres MAC karty sieciowej jest dostępny publicznie, na Linuksach np. w pliku <code class="language-plaintext highlighter-rouge">/sys/class/net/wlan0/address</code>. Domyślnie się nie zmienia między sesjami w trybie ulotnym, na systemie domyślnym też jest taki sam.</p>

<p>Jest też folder związany z <a href="https://linuxvox.com/blog/acpi-linux/">ACPI</a> (<code class="language-plaintext highlighter-rouge">/sys/firmware/acpi/tables/</code>), gdzie nazwy podfolderów odpowiadają z grubsza temu, jakie podzespoły ma komputer. Nie identyfikuje to jednoznacznie, ale może być częścią pełniejszego „odcisku palca”.</p>

<p>Albo może kwestia dysku (lub innych nośników)? Nawet gdy śpi, a jego pliki są niedostępne dla szperaczy, unikalny numer nadal wystaje:</p>

<p class="bigspace-before"><img src="/assets/posts/inwigilacja/live-usb-wprowadzenie/dysk-szyfrowany-tryb-live.png" alt="Zrzuty ekranu pokazujące komunikat o&nbsp;zaszyfrowanym dysku i&nbsp;prośbę o&nbsp;wprowadzenie hasła" /></p>

<p class="figcaption">Dysk zaszyfrowany przez Windowsa, do którego nie wejdzie się łatwo przez system ulotny… Ale niestety unikalny identyfikator dysku (tu zakryty) pozostaje dostępny dla łypiących programów.</p>

<p>Ponadto można wpaść przez <strong>kopiowanie jakichkolwiek danych między systemami</strong>. O nazwie użytkownika w metadanych dokumentów było wcześniej, więc teraz coś mniej oczywistego.</p>

<p>Być może chcemy sprawdzić anonimowo linki z gazetki, którą subskrybujemy i dostajemy na osobistego maila? Kopiujemy je zatem do pliku, odpalamy system ulotny, potem po kolei je odwiedzamy.</p>

<p>Problem w tym, że w takich linkach mogą znajdować się <a href="/internetowa_inwigilacja/2021/04/09/internetowa-inwigilacja-parametry" class="internal">parametry śledzące</a>, jak ten czerwony poniżej:</p>

<pre class="black-bg mono">link-do-strony.com/wpis-o-chorobach?<span class="red">usr=83932093</span></pre>

<p>Każdy odbiorca dostał maila z nieco innym numerem. Gdy odwiedzi stronę, to jej właściciel może po nim poznać: „ooo, ten link wysłałem Iksińskiemu, to pewnie on mnie odwiedza. Tylko system ma inny niż zwykle”.</p>

<p>Podsumowując: choć ulotność sporo daje sama z siebie, warto jej pomóc i zadbać też o <strong>rozdzielanie tożsamości</strong>. Odczekać jakiś czas po odwiedzeniu strony we własnym imieniu, nim odwiedzi się ją „ulotnie”. Przenosić jak najmniej plików, linków czy innych informacji między systemem podstawowym a ulotnym.</p>

<p>A kwestia sprzętowych identyfikatorów? Tu jest trudniej. Pomóc może ich celowe ukrywanie (niepewne, jest wiele możliwości, trzeba być na bieżąco). Albo „prywatność przez izolację”, np. program <strong>Firejail</strong>. Jeszcze o tym wspomnę w przyszłości.</p>

<h2 id="jak-rozpocząć-swoją-przygodę">Jak rozpocząć swoją przygodę?</h2>

<p>Proponuję zacząć od wyraźnego ustalenia oczekiwań, żeby się nie rozczarować.</p>

<p>Tryb <em>live</em> nie jest samograjem jak dodatek uBlock Origin, który potężnie chroni, a przy tym pozostaje prawie niewidoczny w codziennym życiu.</p>

<p>Tutaj trzeba już celowego działania, pewnej zmiany podejścia. Inaczej uruchamia się komputer, trzeba pamiętać o skopiowaniu plików przed jego wyłączeniem, jest się (domyślnie) zależnym od wpiętego pendrive’a, za każdym razem zaczyna się bez swoich ustawień…</p>

<details class="framed bigspace bigspace">
  <summary><strong>Dla kogo jest tryb live (subiektywne przemyślenia)</strong></summary>

  <p class="bigspace-before">Gdyby przedstawić ludzką gotowość do majsterkowania jako spektrum, to mam wrażenie, że <strong>tryb ulotny sprawdziłby się najlepiej dla początku i końca stawki, a najgorzej dla środka</strong>.</p>

  <p>Ktoś, dla kogo komputer jest jedynie furtką do przeglądarki i programu biurowego, mógłby polubić ulotność. Po prostu włącza, używa, musi jedynie pamiętać o zapisywaniu plików na trwałym nośniku. Parę rzeczy musi każdorazowo ustawić od zera, ale jest ich na tyle mało, że wystarczy chwila klikaniny.</p>

  <p>Ludzie z przodu stawki – mający niestandardowe wymagania, ale umiejący podporządkować sobie komputer i automatyzować różne rzeczy – też się odnajdą. Mogą przenosić swoje ustawienia i zaczynać z systemem świeżym i zresetowanym, a przy tym dopasowanym do siebie.</p>

  <p class="post-meta bigspace-after">Acz warto pamiętać, że przenoszenie plików z ustawieniami wiąże się z ryzykiem stania się bardziej unikalnym. Znalezienie równowagi między wygodą a prywatnością to pewna sztuka.</p>

  <p>Najgorzej mogą mieć ci, którzy mają potrzebę personalizacji systemu i chcą sięgnąć poza oczywiste programy, ale nie czują się na siłach, żeby zerkać za kulisy. Nie mówiąc już o użyciu konsoli.</p>

  <p>Dla takich osób każda sesja w trybie ulotnym wymagałaby instalowania tych samych programów, motywów, dodatków i klikania w różne menu, żeby dopasować system do siebie. Byłoby to jak „Dzień świstaka” i mogłoby szybko zniechęcić.</p>

</details>

<p>Nie znamy się i nie wiem, jaki poziom poświęcenia akceptujesz. Ale w ramach motywacji mogę powiedzieć, że zacząłem regularnie używać systemów ulotnych 1,5 roku temu, najpierw jako klikacz, i do teraz się ich trzymam, teraz już ustawiając pod siebie.</p>

<p>Mało co tak motywuje do nauki jak szansa na uproszczenie sobie życia i wycięcie z niego rutyny :metal:</p>

<h3 id="jaki-system-wybrać">Jaki system wybrać?</h3>

<p>Osoby chcące prywatnościowego hardkora i gotowca mogą sięgnąć po <strong>Tailsa</strong>. Uprzedzam natomiast, że przez swoje zabezpieczenia może być on zbyt nieporęczny do codziennego użytku.</p>

<p>Przykład: domyślnie używa do wszystkich połączeń sieci Tor (puszcza ruch przez kilku pośredników, maskując adres IP). Rozwiązuje to jeden z opisanych wyżej słabych punktów trybu ulotnego… Ale może utrudniać życie, bo zarówno niektóre hotspoty, jak i odwiedzane strony, potrafią Tora blokować.</p>

<p>Osobiście zostawiłbym Taila na cięższe przypadki, jak zgłaszanie do wybranych mediów korpo-politycznej korupcji.</p>

<p>A do życia codziennego proponuję na start system <strong>Linux Mint</strong>.<br />
Wystarczy go zgrać na pendrive’a zgodnie z <a href="https://linuksowo.pl/linux-mint-instalacja/">instrukcją</a>, dochodząc tylko do kroku 3. Albo <a href="/tutorials/ventoy" class="internal">użyć Ventoya</a>. Potem wystarczy go włączać, używać i nie klikać ikony instalatora na pulpicie.</p>

<p>Jego zaletą jest zestaw domyślnych programów (LibreOffice, Firefox) i fakt, że dzięki jego popularności jest duża szansa na znalezienie pomocy. Instalowanie dodatkowych programów jest względnie łatwe, również przez interfejs graficzny. I, choć nie jest najlżejszy, powinien łatwo zmieścić się w pamięci i zostawić nieco miejsca.</p>

<p>Osobiście bardzo polubiłem system <strong>PorteuX</strong>, stworzony specjalnie z myślą o pendrive’ach, łatwej personalizacji i lekkości (uruchamia się w minutę, nawet przy pełnym skopiowaniu wszystkiego, łącznie z przeglądarką, do RAM-u).</p>

<p>Na ten moment odradzam go jednak niemajsterkującym osobom, bo parę rzeczy jest mniej oczywistych niż na dobrym starym Mincie. Lukę spróbuję wypełnić własnymi samouczkami – a po ich publikacji już dam stanowczą i jednoznaczną polecajkę :wink:</p>

<p>Dorzucę jeszcze <a href="/tutorials/tryb-live-porady" class="internal">link do miniwpisu o trybie <em>live</em></a>. Na razie jest szczątkowy, ale będę tam dodawał różne porady, ułatwiające oswajanie się z ulotną drogą życia. Można sobie dodać do zakładek.</p>

<p>I na tym koniec na dziś. Życzę, żeby tryb ulotny przyniósł trwałą poprawę jakości życia!</p>]]></content><author><name></name></author><category term="Hardware" /><category term="Inwigilacja" /><category term="Linux" /><category term="Porady" /><summary type="html"><![CDATA[Nowy dzień, nowe włączenie komputera, nowy ja.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/live-usb-wprowadzenie/linux-tryb-live-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/live-usb-wprowadzenie/linux-tryb-live-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Dziwne znaki, spacje i stylometria – polska klawiatura na Linuksie</title><link href="https://www.ciemnastrona.com.pl/2026/08/03/linux-polska-klawiatura-bez-niechcianych-spacji-znakow.html" rel="alternate" type="text/html" title="Dziwne znaki, spacje i stylometria – polska klawiatura na Linuksie" /><published>2026-08-03T17:00:00+00:00</published><updated>2026-08-03T17:00:00+00:00</updated><id>https://www.ciemnastrona.com.pl/2026/08/03/linux-polska-klawiatura-bez-niechcianych-spacji-znakow</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2026/08/03/linux-polska-klawiatura-bez-niechcianych-spacji-znakow.html"><![CDATA[<p>Na łamach tego bloga od lat pisuję o cyfrowej prywatności i wolności. Od zeszłego roku istotną rolę zajęły tu również – raczej poza stroną główną – treści dotyczące Linuksa. Albo oficjalniej: systemów <em>na bazie</em> Linuksa.</p>

<p>Tak się bowiem składa, że widzę w tych otwartych systemach ratunek przed wszechobecną monopolizacją i dojeniem ludzi subskrypcjami. Im popularniejsze staną się Linuksy, tym większy opór napotkają korporacje przy próbie ich wykluczania.</p>

<p>W tym wpisie mam okazję pogodzić oba wspomniane nurty, linuksowy i prywatnościowy.<br />
Pokażę, że kiedy na Linuksach korzysta się z domyślnego polskiego układu klawiatury, to <strong>do tworzonych tekstów mogą trafiać niewidoczne, nietypowe spacje. Albo znaki nieznane w języku polskim</strong>.</p>

<p>Może to być źródłem frustracji dla nowych użytkowników. Rzeczą prozaiczną, ale irytującą, utrudniającą oswojenie się z nowym systemem.</p>

<p>Zagrożenie dla anonimowości jest subtelniejsze, ale też istnieje. Drobne anomalie mogą ujawniać, że ktoś napisał tekst na innym urządzeniu niż zwykle. W skrajnych przypadkach mogą wspomagać analizę identyfikującą konkretnego autora tekstu.</p>

<p>Przybliżę problem i pokażę, w jaki sposób można zmienić ustawienia na Mincie i paru innych Linuksach, zyskując ergonomiczny (i niewyróżniający z tłumu) układ klawiatury: ze znakami polskimi, bez obcojęzycznych, bez dziwnych spacji.</p>

<p>Zapraszam!</p>

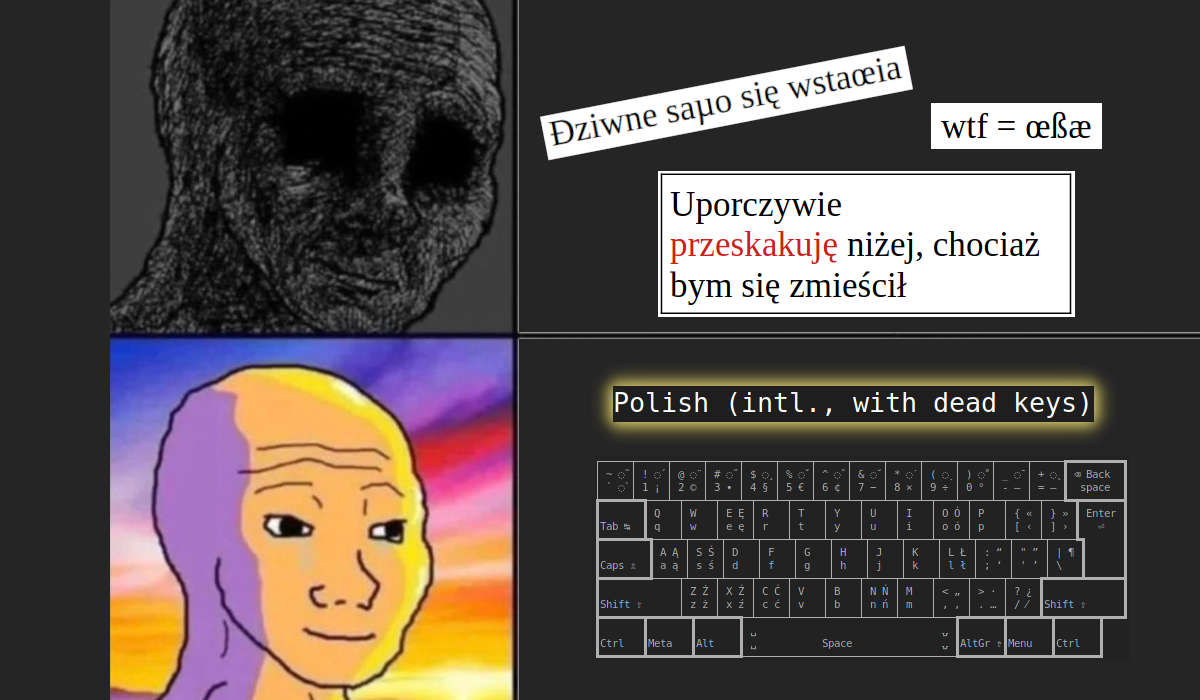
<p><img src="/assets/posts/open_source/linux-polska-klawiatura/uklad-klawiatury-polski-baner.jpg" alt="Mem pokazujący dwie rysunkowe postacie, posępną i&nbsp;szczęśliwą. Przy posępnej widać niepolskie znaki i&nbsp;rozjechany tekst, a&nbsp;przy szczęśliwej nazwę układu klawiatury, który to naprawia" /></p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#zarys-problemów">Zarys problemów</a>
    <ul>
      <li><a href="#problem-pierwszy-obce-litery">Problem pierwszy: obce litery</a></li>
      <li><a href="#problem-drugi-spacje">Problem drugi: spacje</a></li>
    </ul>
  </li>
  <li><a href="#ciemne-strony-niespodziewanych-znaków">Ciemne strony niespodziewanych znaków</a></li>
  <li><a href="#co-można-zrobić">Co można zrobić</a>
    <ul>
      <li><a href="#ogólny-plan-działania">Ogólny plan działania</a></li>
      <li>
        <p><a href="#zmiana-układu-na-konkretnych-linuksach">Zmiana układu na konkretnych Linuksach</a></p>

        <p class="post-meta">Obecnie to: Mint (MATE, Cinnamon i LMDE), PorteuX (MATE i Cinnamon), Zorin.</p>
      </li>
    </ul>
  </li>
</ul>

<h2 id="zarys-problemów">Zarys problemów</h2>

<p>Po przesiadce na Linuksa pierwszym odruchem wielu osób jest <a href="/tutorials/linux-mint-jezyk-polski-system.html" class="internal">ustawienie języka polskiego</a>. W tym wybranie polskiego układu klawiatury.</p>

<p>Rzecz szybka i prosta. Rozwinięcie listy, na przykład podczas instalowania nowego systemu na dysku. Wypatrzenie na niej najprostszego układu polskiego.<br />
Pozostałe – <code class="language-plaintext highlighter-rouge">Polish (cośtam)</code> – są raczej ignorowane jako zbędna egzotyka.</p>

<p class="post-meta bigspace-after">Z perspektywy codziennego użytkownika. Wiem, że dla niektórych ludzi wsiąkniętych w świat cyfrowy spersonalizowana klawiatura to świętość.</p>

<p>Działanie klawiatury można sprawdzić, otwierając notatnik i naciskając np. <code class="language-plaintext highlighter-rouge">Alt+O</code> (jak <em>Ola</em>). Powinno wstawić w polu literkę <code class="language-plaintext highlighter-rouge">ó</code>. Sukces, działa!</p>

<h3 id="problem-pierwszy-obce-litery">Problem pierwszy: obce litery</h3>

<p>Jeśli jednak wciśnie się <code class="language-plaintext highlighter-rouge">Alt</code> w połączeniu z innymi literami, na których nie opierają się polskie znaki, to efekt może zaskakiwać. Przykładowo:</p>

<ul>
  <li><code class="language-plaintext highlighter-rouge">Alt+D</code> daje <code class="language-plaintext highlighter-rouge">ð</code>,</li>
  <li><code class="language-plaintext highlighter-rouge">Alt+T</code> daje <code class="language-plaintext highlighter-rouge">ß</code>,</li>
  <li><code class="language-plaintext highlighter-rouge">Alt+G</code> daje <code class="language-plaintext highlighter-rouge">ŋ</code>,</li>
  <li><code class="language-plaintext highlighter-rouge">Alt+W</code> daje <code class="language-plaintext highlighter-rouge">œ</code>.</li>
</ul>

<p class="post-meta bigspace-after">Na świeżym Windowsie 10 z domyślnymi ustawieniami i polską klawiaturą wygląda to inaczej. Powyższe kombinacje, a także inne niezwiązane z polskimi literami, nie robią zupełnie nic. Nie wstawia się po nich żadna litera. Osoby przechodzące na Linuksa mogą zatem poczuć różnicę.</p>

<p>Te obce litery są pewnym utrapieniem, ale przynajmniej je widać i da się przywyknąć. Zwłaszcza jeśli z czasem nabierze się wprawy w pisaniu, liczba literówek spadnie, a szybkość ich poprawiania wzrośnie.</p>

<p>Oprócz nich pojawia się jednak coś gorszego. Rzecz niewidoczna zwykle gołym okiem i trudna do wyłapania. To <strong>spacje nierozdzielające</strong>.</p>

<h3 id="problem-drugi-spacje">Problem drugi: spacje</h3>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
O spacji słów parę
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Spacja nierozdzielająca, inaczej niełamliwa (ang. <em>non-breaking space</em>), ma dwa oblicza.<br />
Na zewnątrz, w oczach człowieka, wygląda jak najzwyklejsza spacja. Dla komputera jest natomiast oznaczeniem specjalnym, mówiącym: „nie rozdzielaj tego, co jest złączone tym znakiem”.<br />
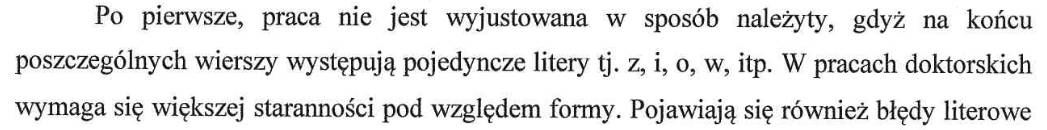
A po co się je stosuje? Choćby dla celów estetycznych – można na przykład zapobiegać sytuacjom, gdy linijki kończą się pojedynczymi literkami (jak <code class="language-plaintext highlighter-rouge">i</code>), tak jakby myśl zawarta w zdaniu nagle się urywała. Uniknie się kąśliwych uwag od recenzenta :wink:</p>
    
      <div>
      <p><img class="bigspace-before" src="/assets/posts/open_source/linux-polska-klawiatura/recenzja-fragment-sieroty.jpg" alt="Fragment recenzji naukowej mówiący, że niektóre linijki pracy doktorskiej kończą się pojedynczymi literami, co jest błędem" /></p>
      <p class="figcaption nospace">Ciekawostka: takie litery nazywa się <a href="https://pl.wikipedia.org/wiki/Sierotka_(typografia)"><i>sierotami</i></a>.</p>
    </div>
    
  </div>
</div>

<p class="post-meta bigspace-after">Według <a href="https://pl.wikipedia.org/wiki/Spacja_nie%C5%82ami%C4%85ca">artykułu z Wikipedii</a> istnieje pewien niuans – jeśli spacja ma stałą szerokość i nie reaguje na justowanie tekstu, to jest <em>spacją twardą</em>. Tu jednak dla uproszczenia pominę tę właściwość i nazwę wszystkie <em>nierozdzielającymi</em>.</p>

<p>Z nietypowymi spacjami zetknąłem się już jakiś czas temu, kiedy edytowałem dokumenty w programie LibreOffice.<br />
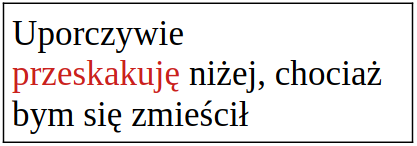
Zauważyłem, że tekst czasem dziwnie się układał. Słowa przeskakiwały do kolejnej linijki, mimo że zmieściłyby się w poprzedniej. Że tak to zilustruję:</p>

<p class="bigspace"><img src="/assets/posts/open_source/linux-polska-klawiatura/tekst-przeskakujacy.png" alt="Tekst w&nbsp;programie LibreOffice. Jedno słowo znajduje się w&nbsp;drugiej linijce, choć zmieściłoby się w&nbsp;pierwszej" /></p>

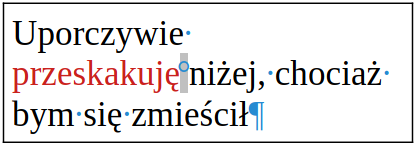
<p>Po włączeniu podglądu znaków specjalnych okazało się, że źródłem problemu istotnie są spacje nierozdzielające. <strong>Pojawiały się zwykle po polskich znakach</strong> – istotny fakt, którego znaczenie mi umknęło.</p>

<p class="bigspace-before"><img src="/assets/posts/open_source/linux-polska-klawiatura/tekst-przeskakujacy-wyjasnienie.png" alt="Tekst w programie LibreOffice z widocznymi znakami formatowania." /></p>

<p class="figcaption">Okrąg na szarym tle to wewnątrz LibreOffice’a oznaczenie spacji nierozdzielającej. Spacje standardowe oznaczane są zaś jako niebieskie kropki.</p>

<p>Ogólnie nie miałbym problemu ze spacjami nierozdzielającymi; ba, celowo je czasem wstawiałem, naciskając kombinację <code class="language-plaintext highlighter-rouge">Ctrl+Shift+Spacja</code> (typowa dla LibreOffice’a, ale nie jakaś uniwersalna).</p>

<p>Ale tych <em>innych</em> spacji nie chciałem i nie zamawiałem. A skoro nie… To skąd się wzięły?</p>

<p>Musiało minąć dobre kilka lat od napotkania problemu, nim ustaliłem jego przyczynę. Jeśli kogoś interesuje ta historia, to można poczytać rozwijaną zakładkę. W innym wypadku można przewijać dalej.</p>

<details class="framed bigspace">
  <summary><strong>O szukaniu źródła problemu</strong></summary>

  <p class="bigspace-before">Póki spacje widywałem tylko wewnątrz LibreOffice’a – i póki nie różniły się na oko od tych celowych – nie miałem punktu zaczepienia. Szukanie pod hasłem <code class="language-plaintext highlighter-rouge">libreoffice unwanted non-breaking space</code> mi nie pomagało.</p>

  <p>Uznałem, że może to jakiś błąd LibreOffice’a, że po polskich znakach wstawia niechciane rzeczy. Typografia trudna rzecz <em>itede</em>. Przywykłem i po prostu czyściłem dokumenty z dziwnych spacji, ręcznie albo skryptem.</p>

  <p>Z problemem zetknąłem się ponownie kilka lat później, tworząc tego bloga.</p>

  <p>Minimum technikaliów: wpisy na blogu mają postać plików <code class="language-plaintext highlighter-rouge">.markdown</code>, czytelnych dla człowieka i łatwych do edycji. Potem program budujący bloga przetwarza je na format HTML, przyjaźniejszy z kolei dla przeglądarki ładującej strony.<br />
W tych wpisach często celowo wstawiam (głównie własnym skryptem, nie ręcznie) spacje nierozdzielające w <a href="https://www.freecodecamp.org/news/html-space-how-to-add-a-non-breaking-space-with-the-nbsp-character-entity/">postaci HTML-owej, czyli <code class="language-plaintext highlighter-rouge">&amp;nbsp;</code></a>.</p>

  <p>Pewnego dnia zauważyłem, że tekst dziwnie się zachowuje. Słowo, które powinno być ostatnim w linijce, bo miało miejsce, przeskoczyło linijkę niżej.<br />
Pliki tekstowe mają tę zaletę, że wiele rzeczy w nich widać od razu. Jak to, że w miejscu przeskoku nie było oznaczenia <code class="language-plaintext highlighter-rouge">&amp;nbsp;</code>.</p>

  <p>Na oko była tam zwykła spacja… ale oczy są zawodne. Wrzuciłem tekst do Pythona i spojrzałem na jego postać niesformatowaną. Szybko się okazało, że <strong>oprócz spacji wstawianych celowo, jako HTML, miałem tam również „pierwotne”, zapisywane jako <a href="https://stackoverflow.com/questions/10993612/how-to-remove-xa0-from-string-in-python"><code class="language-plaintext highlighter-rouge">\xa0</code></a></strong>. Przeglądarka traktowała oba rodzaje tak samo.</p>

  <p>Zrobiłem na tym etapie <a href="https://github.com/Bob-A-Dook/CiemnaStrona/commit/36684c0da1b79f5a9220303e87f4ff123712cc5d">jedną z największych zmian w historii bloga</a>, masowo zamieniając niechciane spacje nierozdzielające na zwykłe. Zadbałem też o to, żeby sprawniej je wyłapywać na etapie edycji.</p>

  <p>…A potem poszukałem również przyczyn problemu.</p>

  <p>Na tym etapie wiedziałem, że problem jest ogólniejszy niż LibreOffice czy polskie znaki. Miałem również konkretny ciąg znaków odpowiadających niechcianym spacjom. Poszukałem w internecie, pod hasłami w stylu <code class="language-plaintext highlighter-rouge">linux unwanted non-breaking spaces inserted</code> albo <code class="language-plaintext highlighter-rouge">linux \xa0 in text</code>. W końcu doprowadziło mnie to do rozwiązania.</p>

</details>

<p>Przyczyną problemu był fakt, że <strong>domyślny polski układ klawiatury przypisuje spacji nierozdzielającej kombinację <code class="language-plaintext highlighter-rouge">Alt+Spacja</code></strong>.</p>

<p>Wyjaśniało to, dlaczego spacje tak często pojawiały się po polskich znakach. Wstawiając je, siłą rzeczy trzymałem <code class="language-plaintext highlighter-rouge">Alt</code>. Dając po nich spację, widocznie nie do końca puszczałem klawisz. Komputer odczytywał to jako kombinację <code class="language-plaintext highlighter-rouge">Alt+Spacja</code> i wstawiał spację nierozdzielającą.</p>

<h2 id="ciemne-strony-niespodziewanych-znaków">Ciemne strony niespodziewanych znaków</h2>

<p>Obecność nietypowych i prawie niedostrzegalnych spacji była dla mnie pewnym utrapieniem. Na szczęście raczej tylko pod względem estetycznym.</p>

<p>Niektórzy mają z nimi większe problemy. Ktoś opisał na swoim blogu <a href="https://hauweele.net/~gawen/blog/?p=32">różne metody wyłączania tych spacji</a> (po angielsku), pisząc że zawadzają mu podczas pisania kodu, bo programy przetwarzające kod źródłowy sobie z nimi nie radzą.</p>

<p>Nie zdziwiłbym się, gdyby nietypowe spacje były też realnym problemem podczas interakcji z niektórymi serwisami dla konsumentów.</p>

<p>Takie serwisy mogą domyślnie rozbijać słowa na <em>zwykłych</em> spacjach, bo ich twórcy nie przewidzieli istnienia innych. Jeśli ktoś wpisze w formularz przykładowo <code class="language-plaintext highlighter-rouge">Jan Nowak</code>, to serwis może rozbijać tekst na różne części w zależności od tego, jaka była w nim spacja.</p>

<ul>
  <li>zwykła – <code class="language-plaintext highlighter-rouge">["Jan", "Nowak"]</code> (2 elementy);</li>
  <li>niełamliwa – <code>["Jan<span class="red">\xc2\xa0</span>Nowak"]</code> (1 element).</li>
</ul>

<p class="post-meta bigspace-after">Wygląd listy elementów i tekstu inspirowany językiem Python. Fragment wyróżniony kolorem odpowiada tutaj spacji nierozdzielającej w zapisie „bajtowym”.</p>

<p>W ten sposób mogą powstawać błędy trudne do wyłapania, zwłaszcza dla osób oddalonych od świata komputerów. A wszystko przez parę małych, niewidocznych spacji.</p>

<h3 id="aspekty-prywatnościowe">Aspekty prywatnościowe</h3>

<p>Dziwne wytwory klawiatury na Linuksie mogą uprzykrzyć życie osób chcących zachować anonimowość w sieci i nie wyróżniać się z tłumu.</p>

<p>Trudno bowiem mówić o niewyróżnianiu się, kiedy komuś zamiast <code class="language-plaintext highlighter-rouge">sąd</code> pisze się czasem <code class="language-plaintext highlighter-rouge">sąð</code>, bo <code class="language-plaintext highlighter-rouge">Alt</code> się zacina. Można nawet przeoczyć taką literówkę, litery dość podobne.</p>

<p>Takie widoczne litery oraz spacje nierozdzielające to <strong>anomalie</strong>. Rzeczy niestandardowe, których u typowego użytkownika by się raczej nie zauważyło. Na ich podstawie można, w zależności od sytuacji, ustalić parę rzeczy:</p>

<ul>
  <li>
    <p>„Ta osoba stworzyła wiadomość z innymi znakami niż zwykle”.<br />
 Można złapać człowieka dotąd windowsowego na używaniu Linuksa.</p>
  </li>
  <li>
    <p>„Ta osoba używa innych znaków niż większość użytkowników naszego forum”.<br />
Punkt wyjścia do wyłapania czyichś <em>alt-kont</em> na forum zdominowanym przez „normików klawiaturowych”?</p>
  </li>
</ul>

<p>Istnieje cała dziedzina oparta na analizowaniu tekstu i wyłapywaniu takich nietypowych wzorców wyróżniających ludzi. Jest nią <a href="https://pl.wikipedia.org/wiki/Stylometria">stylometria</a>. Polega na przepuszczeniu tekstu przez program, który analizuje jego właściwości. Długość zdań, użyte słowa, interpunkcję…</p>

<p>W ten sposób tworzy coś w rodzaju <strong>stylistycznego „odcisku palca”</strong> danej osoby. Można potem porównywać z nim „odcisk” innych tekstów i ustalić, jaka jest szansa, że napisała je ta sama osoba. Skuteczność tym większa, im więcej materiału źródłowego.</p>

<p>Na ile jest skuteczna ta metoda „w naturze”? To zależy.</p>

<p>Jeśli na jakimś forum <em>darknetowym</em> ktoś pisze (ogólnikowe) zdania szykiem mistrza Yody, żeby nie powiązano stylu z jego wiadomościami w szyfrowanym komunikatorze – to już idzie za daleko jak na mój gust :wink:</p>

<p>Nie zmienia to jednak faktu, że potencjał stylometrii jest realny. Pozwoliła choćby <a href="https://theconversation.com/how-the-unabombers-unique-linguistic-fingerprints-led-to-his-capture-207681">złapać Teda „Unabombera” Kaczynskiego</a>.<br />
Niektóre używane przez niego zwroty były typowe dla uczelni z rejonu Chicago, inne dla osób w konkretnym przedziale wiekowym. To zawęziło krąg podejrzanych.<br />
Decydujący okazał się natomiast rzadki zwrot <em>cool-headed logicians</em> – użyty zarówno w opublikowanym tekście, jak i w rozmowach z rodziną.</p>

<p>Inny przykład stylometrii praktycznej, która wyłapała parę <em>alt-kont</em> i była dla ludzi małym szokiem, można znaleźć w pamiętnej <a href="https://news.ycombinator.com/item?id=33755016">dyskusji na forum HN</a>. Nie będę streszczał, proponuję po prostu poczytać.</p>

<p><strong>Nietypowe znaki w tekście pisanym to wymarzony wsad do takich analiz</strong>. Same w sobie nie określają jednoznacznie autora, ale wydają się solidnym punktem danych w połączeniu z innymi czynnikami.<br />
Z tego względu można rozważyć – czy to na serio, czy dla zabawy i larpowania – „ustandaryzowanie” swojej linuksowej klawiatury i pozbycie się anomalii. Zaraz do tego przejdę.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Powiązane wpisy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Miałem kiedyś okazję napisać o <a href="/facebook_dane/2021/05/14/messenger-analiza.html" class="internal">anomaliach dotyczących wiadomości z Messengera</a>. W szczególności: choć na zewnątrz widać tę samą emotę, z danych można odczytać, czy została sklecona z prostych znaków – <code class="language-plaintext highlighter-rouge">:)</code> itp. – czy wstawiona z przybornika.<br />
Niektóre osoby mają swoje wyraźne preferencje. Od czasu stworzenia wpisu poznałem nawet osobę wstawiającą nietypowe, podwójne uśmiechy tekstowe, jak <code class="language-plaintext highlighter-rouge">;))</code> (pozdrawiam, I.).<br />
We wpisie na temat <a href="/krs-msig/2022/06/17/msig-problemy#kapry%C5%9Bne-kolumny" class="internal">Monitora Sądowego i Gospodarczego</a> pokazuję z kolei, że zarówno metadane plików PDF, jak i sposób rozmieszczania elementów na stronie – jako wielu drobnych pól tekstowych zamiast całych linijek – mogą ujawniać, w jakim programie powstał plik.</p>
    
  </div>
</div>

<h2 id="co-można-zrobić">Co można zrobić</h2>

<p>Pierwszy podstawowy fakt: <strong>nie ma czegoś takiego jak jeden Linux, są <em>Linuksy</em></strong>. To cała galaktyka różnych odmian, zwanych <em>dystrybucjami</em>.</p>

<p>Z układem klawiatury jest na Linuksach jak ze wszystkim – każdy może go wdrażać po swojemu. Nie ma jednego, świętego standardu. Zawsze jest zatem ryzyko, że metoda znana z jednego systemu nie zadziała na innym.</p>

<p>Na szczęście nie ma również całkowitej wolnej amerykanki. Osoby odpowiedzialne za różne dystrybucje nie chcą raczej ingerować w takie fundamenty jak kod wgrywający układ klawiatury i sięgają po gotowce. Dzięki temu jest trochę cech wspólnych.</p>

<p class="post-meta bigspace-after">Wedle moich obserwacji rzeczy są raczej podobne w obrębie tego samego <em>środowiska graficznego</em> (jak Cinnamon), między środowiskami różnią się nieznacznie (np. nazwami wewnętrznymi ustawień), zaś dystrybucja ma na tym tle znikome znaczenie.</p>

<p>Widzę co najmniej dwa sposoby na dokonanie zmiany:</p>

<ol>
  <li>zmiana układu klawiatury na inny, też polski, ale mniej problematyczny;</li>
  <li>edycja plików związanych z domyślnym polskim układem klawiatury.</li>
</ol>

<p>Drugie rozwiązanie jest ciut bardziej techniczne, więc zostawię je na osobny wpis dla chętnych. Skupię się na tym, co można zrobić łatwo i szybko, nieraz również bez konsoli. Na tym, <strong>jak ustawić inny układ klawiatury na wybranych systemach</strong>. A będą nimi: Linux Mint (w wariantach MATE, Cinnamon i LMDE), Porteux (MATE i Cinnamon) oraz Zorin.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wszystko sprawdzałem na systemach w trybie <em>live</em>, świeżo załadowanych z pendrive’a do pamięci. Nie gwarantuję, że na Linuksach zainstalowanych na stałe, na dysku, jest tak samo. Ale powinno być.</p>
    
  </div>
</div>

<h3 id="ogólny-plan-działania">Ogólny plan działania</h3>

<p>Na wszystkich wymienionych systemach najprostszy polski układ, wybierany przez większość osób, jest oznaczony po prostu skrótem <code class="language-plaintext highlighter-rouge">pl</code>. To on jest obarczony wspomnianymi problemami niechcianych znaków i spacji.</p>

<p>Istnieją też warianty tego układu. Często zapisywane jako <code class="language-plaintext highlighter-rouge">pl</code>, potem jakiś znak łączący, a potem słowo uzupełniające. Będę je zapisywał jako <code class="language-plaintext highlighter-rouge">pl+coś</code>.<br />
Niektóre z nich są wyspecjalizowane. Wolę ich nikomu nie proponować, bo zamieniają klawisze miejscami.</p>

<p>Ostatecznie zawężę dostępne rozwiązania do dwóch:</p>

<ul>
  <li>
    <p><code class="language-plaintext red highlighter-rouge">pl+legacy</code> – „układ dawny”.</p>

    <p>Bardzo podobny do domyślnego; przynajmniej pod względem tych cech, które mnie interesują. Nadal zawiera obce znaki, ale przynajmniej <code class="language-plaintext highlighter-rouge">Alt+Spacja</code> daje wyłącznie zwykłe spacje.</p>
  </li>
  <li>
    <p><code class="language-plaintext red highlighter-rouge">pl+intl</code> – „układ międzynarodowy” (<em>international</em>).</p>

    <p>Brzmi idealnie, bo <strong>nie zawiera ani dziwnych znaków, ani spacji nierozdzielających</strong>.<br />
<code class="language-plaintext highlighter-rouge">Alt+D</code> daje zwykłe <code class="language-plaintext highlighter-rouge">D</code>, <code class="language-plaintext highlighter-rouge">Alt+Spacja</code> zwykłą spację… Jest jednak pewien haczyk. Ten układ jest wewnętrznie oznaczony jako egzotyczny. To sprawia, że na niektórych Linuksach nie ma go na liście, a na innych jest ukryty.</p>
  </li>
</ul>

<p>Na wszystkich systemach przyjmę tę samą taktykę – <strong>skupię się na próbie włączenia tego lepszego układu „międzynarodowego”</strong>. Jeśli jest niedostępny, to zwykle na otarcie łez można wybrać z listy układ dawny.</p>

<p>Po zmianie układu warto sobie sprawdzić, czy spacje faktycznie „znormalniały”. Można to zrobić wygodną funkcją konsolową. Więcej szczegółów w rozwijanej zakładce.</p>

<details class="framed bigspace">
  <summary><strong>Sprawdzanie, czy układ się zmienił (i&nbsp;ogólnie o&nbsp;konsoli)</strong></summary>

  <p class="bigspace-before">Zachowanie spacji można sprawdzić szybko i łatwo, bez otwierania ciężkiego programu w stylu LibreOffice’a. Wystarczy Python 3, zainstalowany domyślnie na każdym znanym mi Linuksie.</p>

  <p>Żeby to zrobić, można otworzyć przez menu konsolę, zwaną też Terminalem. I wkleić do niej (<code>Ctrl+<span class="red">Shift</span>+V</code>) takiego jednolinijkowca:</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>python3 -c "print(input('Twój tekst: ').encode('utf-8'))"
</code></pre></div>  </div>

  <p>Po wykonaniu tej komendy wyświetli się prośba o wpisanie tekstu. W tym momencie należy nacisnąć kombinację <code class="language-plaintext highlighter-rouge">Alt+Spacja</code>, a potem <code class="language-plaintext highlighter-rouge">Enter</code>.</p>

  <p>Jeśli pod spodem pokaże się zwykła „bajtowa” spacja (<code class="language-plaintext highlighter-rouge">b' '</code>), to znaczy że nowy układ nas uwolnił od nierozdzielających. Jest dobrze.<br />
Jeśli natomiast pojawią się znaki <code class="language-plaintext highlighter-rouge">b'\xc2\xa0'</code>, to znaczy że nadal wstawia nierozdzielające. Niedobrze.</p>

</details>

<h3 id="zmiana-układu-na-konkretnych-linuksach">Zmiana układu na konkretnych Linuksach</h3>

<p>Koniec ogólników, od tego miejsca będą sposoby dotyczące konkretnych systemów.<br />
W każdej zakładce będę opisywał kolejno:</p>

<ul>
  <li>sposób oparty na zwykłym klikaniu w menu,</li>
  <li>
    <p>sposób konsolowy.</p>

    <p>Polecam go zwłaszcza osobom korzystającym z trybu <em>live</em> albo ustawiającym swojej firmie/rodzince komputery z Linuksem.<br />
Używając skryptów, można ustawiać lubiane rzeczy od razu po włączeniu komputera, bez konieczności żmudnego i powtarzalnego klikania.</p>
  </li>
</ul>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Powiązane wpisy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wszystkie opisane tu sposoby konsolowe opierają się na zmianie ustawień programem Dconf, który jest zwykle domyślnie zainstalowany.<br />
Zapraszam do <a href="/tutorials/linux-dconf-skryptowanie.html" class="internal">przewodnika po jego obsłudze</a>, w którym pokazuję, jak odkryć komendy konsolowe stojące za pstryczkami z menu.<br />
To uniwersalna wiedza na przyszłość; powinna zachować aktualność znacznie dłużej niż bezpośrednie cytaty z ustawień.</p>
    
  </div>
</div>

<p>A teraz do rzeczy. O zmianie układu klawiatury na konkretnych systemach.<br />
Niżej opisy dla tych opartych na środowisku Cinnamon.</p>

<p class="post-meta bigspace-after">Jest niemała szansa, że tak samo zadziała na innych systemach z Cinnamonem, nie tylko tych wymienionych.</p>

<p><a id="cinnamon-menu-klawiatury"></a></p>
<details class="framed bigspace">
  <summary><strong>Mint Cinnamon i&nbsp;PorteuX Cinnamon (przez menu)</strong></summary>

  <p class="bigspace-before">Wspólnym mianownikiem jest tu środowisko graficzne Cinnamon, które muszę mocno pochwalić. Przez jego menu można łatwo – po zaznaczeniu jednej opcji – sięgnąć po układy rzadsze i bez problemu ustawić ten najlepszy polski.</p>

  <p>Najpierw należy rozwinąć menu główne, klikając ikonę systemu w dolnym lewym rogu. Potem trzeba wejść do ustawień klawiatury, w dowolny sposób:</p>

  <ul>
    <li>klikając zakładkę <code class="language-plaintext highlighter-rouge">Preferences</code>, potem zakładkę <code class="language-plaintext highlighter-rouge">Keyboard</code>;</li>
    <li>wybierając <code class="language-plaintext highlighter-rouge">Control Center</code> z kolumny po lewej i tam znajdując kafelek <code class="language-plaintext highlighter-rouge">Keyboard</code>.</li>
  </ul>

  <p>W oknie z ustawieniami klawiatury należy kliknąć zakładkę <code class="language-plaintext highlighter-rouge">Layouts</code> (<em>Układy</em>) na górnym pasku. Pokaże się lista dostępnych układów, a pod nią przycisk <code class="language-plaintext highlighter-rouge">Add</code> (<em>Dodaj</em>). Klikamy go.</p>

  <p class="post-meta bigspace-after">Może być wyszarzony, jeśli są już ustawione cztery układy; w takim wypadku należy któryś usunąć z listy.</p>

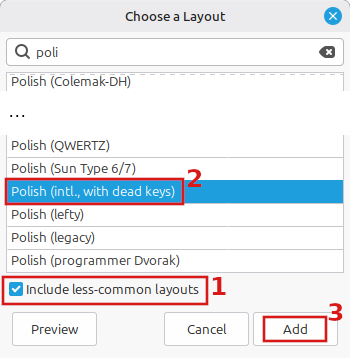
  <p>Żeby na liście pokazał się ten najlepszy układ, <code class="language-plaintext highlighter-rouge">Polish (intl.), with dead keys</code>, należy <strong>zaznaczyć opcję <code class="language-plaintext highlighter-rouge">Include less-common layouts</code> poniżej listy</strong>. Potem należy wybrać pożądany układ. A na koniec – kliknąć przycisk <code class="language-plaintext highlighter-rouge">Add</code> w dolnym prawym rogu.</p>

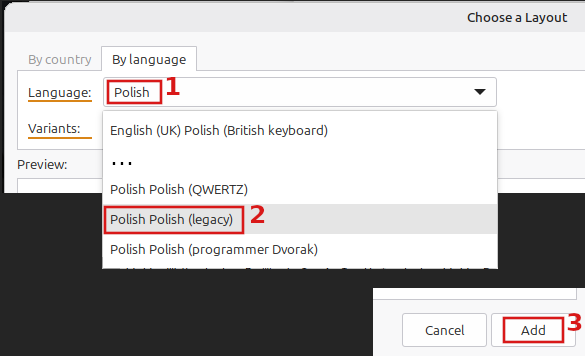
  <p class="figure bigspace"><img src="/assets/posts/open_source/linux-polska-klawiatura/cinnamon-wybor-ukladu-pl-intl.png" alt="Okno z&nbsp;listą różnych polskich układów klawiatury. Kolorem wyróżniono elementy, które należy po kolei kliknąć." /></p>

  <p>Po dodaniu układu do listy można z niej usunąć inne układy, jak podstawowy polski. A jeśli ktoś woli go zostawić – to należy kliknąć widżeta na dolnym systemowym pasku (pokazującego flagę albo skrót nazwy kraju, w zależności od ustawień). Klikając go, można zmienić aktywny układ na ten lepszy.</p>

  <p>Można sobie teraz sprawdzić – choćby sposobem opisanym wyżej – czy dziwne znaki i spacje przestały się pojawiać.</p>

</details>

<details class="framed bigspace">
  <summary><strong>Mint Cinnamon i&nbsp;PorteuX Cinnamon (jedną linijką w&nbsp;konsoli)</strong></summary>

  <p class="bigspace-before">Na różnych systemach z Cinnamonem można użyć w konsoli takiej komendy, żeby zostawić sobie tylko układ polski międzynarodowy:</p>

  <pre class="black-bg mono nospace">
dconf write /org/cinnamon/desktop/input-sources/sources "[('xkb', 'pl+intl')]"</pre>

  <p class="post-meta bigspace-after">A gdyby ktoś wolał układ dawny – można zmienić słowo <em>intl</em> na <em>legacy</em>.</p>

  <p>Zmiana powinna nastąpić natychmiast po użyciu komendy. Można sobie sprawdzić.</p>

  <p>A jeśli ktoś woli zostawić sobie do wyboru dwa układy – angielski i polski międzynarodowy:</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>dconf write /org/cinnamon/desktop/input-sources/sources "[('xkb', 'us'), ('xkb', 'pl+intl')]"
</code></pre></div>  </div>

</details>

<p>Dla systemów opartych na MATE:</p>

<p class="post-meta bigspace-after">Jest niemała szansa, że tak samo zadziała na innych systemach z MATE, nie tylko tych wymienionych.</p>

<details class="framed bigspace">
  <summary><strong>Mint MATE i&nbsp;PorteuX MATE (przez menu)</strong></summary>

  <p class="bigspace-before">MATE wyróżnia się dwiema rzeczami:</p>

  <ol>
    <li>
      <p>Zmiana na układ „międzynarodowy” jest trudniejsza niż na Cinnamonie, bo <strong>jest domyślnie ukryty, a jego „odkrycie” wymaga użycia polecenia konsolowego</strong>:</p>

      <pre class="black-bg mono nospace">
dconf write /org/mate/desktop/peripherals/keyboard/general/load-extra-items true</pre>

      <p class="post-meta bigspace-after">Bez użycia tej komendy można sięgnąć przez menu co najwyżej do układu <em>dawnego</em> – bez dziwnych spacji, ale z dziwnymi znakami.</p>
    </li>
    <li>
      <p>Na systemie Mint MATE nawet domyślny polski wstawia spacje zwykłe zamiast nierozdzielających.</p>

      <p>Jego użytkownicy to szczęściarze :wink: Tym niemniej nadal warto zmienić układ, jeśli chce się pozbyć również obcych znaków.</p>

      <p class="post-meta bigspace-after">Poza tym nie mam pewności, czy ta właściwość jest zamierzona i się utrzyma. Na wersji 22.2 działa, ale może tylko dlatego, że ktoś tworzący system zostawił w nim swoje ustawienia, jak chustkę w ciele pacjenta?</p>
    </li>
  </ol>

  <p>Potem w każdym przypadku trzeba wejść w ustawienia – kliknąć ikonę systemu na pasku i wybrać <code class="language-plaintext highlighter-rouge">Control Center</code>. Tam wypatrzyć kafelek <code class="language-plaintext highlighter-rouge">Keyboard</code>.<br />
Po otwarciu okna z ustawieniami klawiatury należy wejść w zakładkę <code class="language-plaintext highlighter-rouge">Layouts</code>. Pod listą dostępnych układów powinien być przycisk <code class="language-plaintext highlighter-rouge">Add</code>. Klikamy go.</p>

  <p class="post-meta bigspace-after">Skoro już jesteśmy w tym menu, to można też odhaczyć opcję <code class="language-plaintext highlighter-rouge">Separate layout for each window</code>, żeby cały system miał jeden i ten sam układ.</p>

  <p>Przeniesie nas do okna z dwiema rozwijanymi zakładkami. Z zakładki podpisanej <em>Country</em> można wybrać <code class="language-plaintext highlighter-rouge">Poland</code>.<br />
Jeśli wcześniej włączyło się pokazywanie rzadszych układów, to w zakładce drugiej, podpisanej <em>Variants</em>, będzie można teraz wybrać <code class="language-plaintext highlighter-rouge">Polish (intl., with dead keys)</code>. Jeśli nie, to na otarcie łez pozostaje <code class="language-plaintext highlighter-rouge">Polish (Legacy)</code>.</p>

  <p>Po dokonaniu wyboru należy kliknąć przycisk <code class="language-plaintext highlighter-rouge">Add</code> w dolnym rogu okna. Nowy układ pojawi się na liście.</p>

  <p class="bigspace-before"><img src="/assets/posts/open_source/linux-polska-klawiatura/mate-wybor-ukladu-pl-legacy.png" alt="Okno wyboru układu klawiatury na systemie Mint MATE" /></p>

  <p class="figcaption">Tutaj przykład dla sytuacji, gdy nie pokazuje egzotycznych układów. Pozostaje wybranie układu dawnego.</p>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Na systemie PorteuX MATE zakładki od wyboru układu były wcześniej wyszarzone i nieaktywne, bo brakowało modułu zwanego <code class="language-plaintext highlighter-rouge">iso-codes</code>.<br />
<a href="https://github.com/porteux/porteux/issues/111">Zgłosiłem sprawę</a>, twórca poprawił i od wersji 2.7 już powinno działać. Jeśli ktoś używa starszej, albo innego systmu z podobnym problemem, to należy osobiście zdobyć wspomniany moduł.</p>
    
  </div>
</div>

  <p>Jeśli zostawiliśmy sobie więcej niż jeden układ, to należy jeszcze wybrać nowy polski „bezspacjowy” jako aktywny. Można to zrobić przez widżeta, który pojawi się na pasku systemowym.<br />
Po najechaniu na niego kursorem pokaże się pełna nazwa aktywnego układu. Można się upewnić, czy to ten, który chcemy. A potem sprawdzić, czy działa.</p>

</details>

<details class="framed bigspace">
  <summary><strong>Mint MATE i&nbsp;PorteuX MATE (jedną linijką w&nbsp;konsoli)</strong></summary>

  <p class="bigspace-before">Ustawienia klawiatury na MATE wyróżniają się tym, że nazwy układów są zapisywane <strong>z tabulatorem, a nie plusem</strong> – dla układu najlepszego, międzynarodowego, mamy na przykład <code class="language-plaintext highlighter-rouge">pl\tintl</code>.<br />
A żeby zmienić na ten układ, należy użyć komendy:</p>

  <pre class="black-bg mono nospace">
dconf write /org/mate/desktop/peripherals/keyboard/kbd/layouts "['pl\tintl']"</pre>

  <p class="post-meta bigspace-after">Osoby wolące układ dawny – albo mające system bez układów egzotycznych – mogłyby z kolei wpisać <code class="language-plaintext highlighter-rouge">pl\tlegacy</code>.</p>

  <p>Zmiany powinny zajść od razu. Można się teraz cieszyć nowym układem.</p>

  <p>A gdyby ktoś chciał dwa układy – angielski oraz międzynarodowy polski:</p>

  <pre class="black-bg mono nospace">
dconf write /org/mate/desktop/peripherals/keyboard/kbd/layouts "['us', 'pl\tintl']"</pre>

</details>

<p>Dla innych systemów:</p>

<details class="framed bigspace">
  <summary><strong>Mint LMDE</strong></summary>

  <p class="bigspace-before">Na świeżym LMDE 7, który sprawdzałem, <strong>spacje nierozdzielające były wyłączone nawet w zwykłym polskim układzie</strong>. Jeśli tylko one komuś przeszkadzają, to nie trzeba nic robić. Nadal jednak warto zmienić układ, żeby pozbyć się obcych liter.</p>

  <p>Na tym systemie klawiaturę ustawia się przez menu właściwie tak samo jak na Mincie Cinnamonie. Jedyne różnice są kosmetyczne: znak plusa zamiast przycisku <code class="language-plaintext highlighter-rouge">Add</code>, opcja pokazywania rzadszych układów umieszczona obok listy, a nie pod nią…</p>

  <p>Żeby się nie powtarzać, proponuję po prostu przewinąć w górę, do odpowiedniej <a href="#cinnamon-menu-klawiatury" class="internal">zakładki</a> i działać zgodnie z instrukcją.</p>

  <p>Różnica pojawia się jednak na poziomie konsoli. <strong>Na LMDE należy użyć innej komendy, żeby ustawić układ polski międzynarodowy</strong>:</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>dconf write /org/gnome/libgnomekbd/keyboard/layouts "['pl\tintl']"
</code></pre></div>  </div>

  <p>Pod względem używania tabulatorów ten system przypomina bardziej MATE niż Cinnamona. A ścieżka do ustawień jeszcze inna. Ciekawa sprawa – taka trochę sklejka, jak dziobak w przyrodzie :wink:</p>

</details>

<details class="framed bigspace">
  <summary><strong>Zorin OS</strong></summary>

  <p class="post-meta bigspace-after">Testowałem na Zorinie 18.</p>

  <p>Zorin to system oparty na środowisku GNOME, czyli czymś jeszcze innym niż wspomniane wyżej MATE i Cinnamon. Jest jednak mocno zmodyfikowany, więc nie traktowałbym go jak typowego GNOME’a.</p>

  <p>Co ważniejsze: <strong>na Zorinie nie ma układu klawiatury <code class="language-plaintext highlighter-rouge">pl+intl</code></strong>. Albo jest tak ukryty, że go nie znalazłem.<br />
Oznacza to, że trzeba raczej się zadowolić układem <code class="language-plaintext highlighter-rouge">pl+legacy</code> – bez spacji niełamliwych, ale z obcymi znakami.</p>

  <p class="post-meta bigspace-after">Można też ingerować w pliki odpowiedzialne za podstawowy polski układ. Ale to temat na osobny wpis.</p>

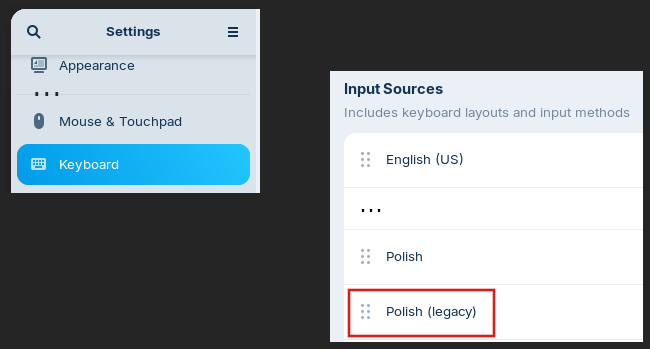
  <p>Wybór przez menu jest łatwy – wchodzi się w ustawienia systemu, centrum sterowania, potem ustawienia klawiatury. Tam, w obliczu niedostępności najlepszego układu, wybiera się na pocieszenie <code class="language-plaintext highlighter-rouge">Polish (legacy)</code>.</p>

  <p class="bigspace"><img src="/assets/posts/open_source/linux-polska-klawiatura/zorin-klawiatura-polska-legacy.png" alt="Zrzut ekranu z ustawieniami klawiatury na Zorinie i wybranym układem Polish legacy" /></p>

  <p>Można też ustawić sobie listę układów komendą konsolową, zostawiając ten wspomniany wyżej jako jedyny dostępny:</p>

  <pre class="black-bg mono nospace">
dconf write /org/gnome/desktop/input-sources/sources "[('xkb','pl+legacy')]"</pre>

  <p class="figcaption">Gdyby wpisać niedostępny <code class="language-plaintext highlighter-rouge">intl</code> zamiast <code class="language-plaintext highlighter-rouge">legacy</code>,  to ustawiłoby jedynie domyślny angielski.</p>

  <div style="margin-top:3em;margin-bottom:3em" class="nospace">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Warto wiedzieć, że <strong>na Zorinie wybór układu jest chyba <em>zbugowany</em></strong>.<br />
Odkryłem to, dodając sobie do listy kilka układów: zwykły polski, polski dawny (<em>legacy</em>) i układ własny (<em>custom</em>). Kiedy klikałem potem nazwę układu na pasku, to nie zmieniało mi na ten, na który powinno. Dla <em>legacy</em> nadal wstawiało nierozdzielające. Pomogła pokazana wyżej komenda konsolowa.<br />
Warto o tym pamiętać, gdyby wydawało się, że nowy układ nie działa. Raczej działa jak należy… ale nie ręczę za widżeta z paska.</p>
    
  </div>
</div>

</details>

<p>Na tym kończę wpis. Mam nadzieję, że choć parę osób uwolnię od klawiaturowych przeszkadzajek. Oby nasze teksty tworzone na Linuksie wyróżniały się jakością, a nie dziwnymi znakami :smile:</p>]]></content><author><name></name></author><category term="Inwigilacja" /><category term="Linux" /><category term="Open Source" /><category term="Stylometria" /><category term="UX" /><summary type="html"><![CDATA[Niemiłe niespodzianki od klawisza Alt.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/open_source/linux-polska-klawiatura/uklad-klawiatury-polski-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/open_source/linux-polska-klawiatura/uklad-klawiatury-polski-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Usługi Google Play. Uzurpator na tronie-smartfonie</title><link href="https://www.ciemnastrona.com.pl/google/2026/06/03/uslugi-google-play-ciemne-strony.html" rel="alternate" type="text/html" title="Usługi Google Play. Uzurpator na tronie-smartfonie" /><published>2026-06-03T20:00:00+00:00</published><updated>2026-06-03T20:00:00+00:00</updated><id>https://www.ciemnastrona.com.pl/google/2026/06/03/uslugi-google-play-ciemne-strony</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/google/2026/06/03/uslugi-google-play-ciemne-strony.html"><![CDATA[<p>Twój smartfon miał być twoim królestwem. Krainą możliwości, w której twoje słowo jest rozkazem. Chcesz uwiecznić wspomnienia aparatem albo sprawdzić drogę? Wystarczy jeden gest ręki – jak machnięcie królewskim berłem.</p>

<p>Prawdziwi władcy mają wgląd w to, jak działa ich królestwo. Tak też było – <strong>system Android stworzony przez Google’a przebił się dzięki swojej otwartości</strong>. Przyciągał majsterkujące osoby i wolne duchy nielubiące korporacyjnego sztywniactwa (reprezentowanego przez Microsoft).</p>

<p>…Ale lata mijały, a Android się zamykał „dla bezpieczeństwa”. Niekiedy było to tylko pretekstem do utrwalania monopolu Google’a na tańszych smartfonach.</p>

<p>Na powierzchni nie zmieniło się tak wiele… Ale jeśli spróbujesz ruszyć pewną aplikację zwaną <strong>Usługami Google Play</strong> – to zaczną piętrzyć się problemy. Bo one, wbrew nazwie, nie usługują. Są uzurpatorem rządzącym twoim smartfonem.</p>

<blockquote>
  <p>Uzurpator – osoba, która niesłusznie uznaje, że ma prawo do jakiegoś stanowiska, tytułu, godności, funkcji</p>
</blockquote>

<p class="figcaption">Źródło: <a href="https://wsjp.pl/haslo/podglad/76513/uzurpator">słownik języka polskiego PAN</a></p>

<p>W tym wpisie będę miał (nie-)przyjemność przybliżyć Usługi, wrośnięte w trzewia smartfona jak złośliwy guz. Omówię też różne sposoby, w jakie można z nimi walczyć o władzę.</p>

<p>Będzie raczej powierzchownie, ale przystępnie, popularyzatorsko. Dla urozmaicenia sięgnę po porównania królewsko-zamkowe.<br />
Zapraszam!</p>

<p class="bigspace-before"><img src="/assets/posts/google/uslugi-google-play/uslugi-google-play-uzurpator-baner.jpg" alt="Kadr z&nbsp;anime One Piece pokazujący ciemną postać z&nbsp;wysoką koroną siedzącą na tronie. Na górną część tronu nałożono logo Androida, a&nbsp;na postać logo Usług Google Play." /></p>

<p class="figcaption">Źródło: anime <em>One Piece</em>, logo Androida i Usług Google Play. Przeróbki moje.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Krótsza wersja
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wpis jest długi, a zdolność do skupiania uwagi coraz rzadsza :wink:<br />
Jeśli ktoś woli informacje w pigułce, bez opisów i analogii, to zapraszam do <a href="/miniposts/uslugi-google-android-same-schematy.html" class="internal">wersji skróconej</a>. Są tam same schematy pokazujące etapy walki o Androida (plus rozwijane, zwięzłe opisy).</p>
    
  </div>
</div>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#usługi-google-play">Usługi Google Play</a>
    <ul>
      <li><a href="#ciemne-strony-usług">Ciemne strony Usług</a></li>
      <li><a href="#możliwości-użytkowników">Możliwości użytkowników</a></li>
    </ul>
  </li>
  <li><a href="#wyłączenie-usług-ipierwsze-kłopoty">Wyłączenie Usług i pierwsze kłopoty</a></li>
  <li><a href="#przejęcie-dolnych-warstw-systemu">Przejęcie dolnych warstw systemu</a>
    <ul>
      <li><a href="#problem-pierwszy-bootloader">Problem pierwszy: bootloader</a></li>
      <li><a href="#potężny-problem-zplay-integrity">Potężny problem z Play Integrity</a></li>
      <li><a href="#wyścig-zbrojeń">Wyścig zbrojeń</a></li>
    </ul>
  </li>
  <li><a href="#grapheneos">GrapheneOS</a></li>
  <li><a href="#play-integrity-iweryfikacja-sprzętowa">Play Integrity i weryfikacja sprzętowa</a></li>
  <li><a href="#przyszłe-zagrożenia">Przyszłe zagrożenia</a></li>
  <li><a href="#co-można-zrobić">Co można zrobić?</a></li>
</ul>

<h2 id="usługi-google-play">Usługi Google Play</h2>

<p>Na wielu smartfonach, niezależnie od producenta, różne aplikacje od korporacji Google (<a href="/google/2024/08/07/google-antymonopol-wyrok" class="internal">skazanego monopolisty</a>) są zainstalowane domyślnie i straszą nas od pierwszego uruchomienia. Jedną z nich są wspomniane Usługi Google Play.</p>

<p>Usługi nie istnieją w próżni, a do zrozumienia ich roli może się przydać trochę kontekstu. Dlatego mam tu schemat pokazujący sytuację na przeciętnym smartfonie z Androidem:</p>

<p class="bigspace-before"><img src="/assets/posts/google/uslugi-google-play/1-android-warstwy-google-play-dziala.png" alt="Trzy warstwy systemu Android w&nbsp;trybie domyślnym, przy włączonych Usługach Google Play. Najniższa warstwa, zawierająca Usługi, oznaczona jako niedostępna." /></p>

<p class="figcaption">Źródła elementów użytych na schematach <a href="#źródła-schematów" class="internal">pod koniec wpisu</a>.</p>

<p>Warstwy schematu, podpisane po prawej, odpowiadają warstwom typowego Androida. Są tu dwie przykładowe aplikacje – Firefox oraz Sklep Google Play.
W dolnej części schematu są z kolei nasze Usługi – <strong>komunikujące się zarówno z apką Sklep, jak i korporacją Google</strong>.</p>

<details class="framed bigspace">
  <summary><strong>Usługi Google Play to coś innego niż Sklep Google Play</strong></summary>

  <p class="bigspace-before">Wiele osób myli te dwie rzeczy, więc pozwolę sobie wypunktować różnice:</p>

  <ul>
    <li>
      <p>Sklep Google Play to nazwa <em>bazy aplikacji</em> kontrolowanej przez Google’a.</p>

      <p>Jest dostępna również w internecie pod adresem <em><a href="https://play.google.com">play.google.com</a></em>.</p>
    </li>
    <li>
      <p>Apka o tej samej nazwie odpowiada za <strong>pobieranie aplikacji z tej bazy</strong>.<br />
(Mówię tu o nazwie publicznej; wewnętrzna to <code class="language-plaintext highlighter-rouge">com.android.vending</code>).</p>

      <p class="post-meta bigspace-after">Warto też wiedzieć, że za instalację odpowiada już sam Android i można ją wykonać na własną rękę, bez udziału Sklepu. Mimo że Google <a href="/google/2025/10/02/google-play-store-weryfikacja-tozsamosci" class="internal">próbuje to obrzydzać</a>.</p>
    </li>
    <li>Zarówno baza, jak i apka mają tę samą czterokolorową ikonę, przypominającą grot strzałki o zaokrąglonych wierzchołkach.</li>
    <li>Apka jest przeznaczona <em>dla użytkowników</em> – ma swój interfejs, da się ją włączyć przez opcje lub ikonę na ekranie głównym itd.</li>
  </ul>

  <p><strong>Usługi są natomiast przeznaczone dla innych aplikacji, a nie użytkowników</strong>. To zbiór funkcji, z których inne apki (w tym Sklep) mogą korzystać. Mają ikonę pojedynczego czterokolorowego puzzla, zaś ich nazwa wewnętrzna to <code class="language-plaintext highlighter-rouge">com.google.android.gms</code>.</p>

  <p>Można wprawdzie kontrolować niektóre ich zachowania przez ustawienia smartfona (zakładka <code class="language-plaintext highlighter-rouge">Google</code>), ale to jedyna część widoczna dla użytkowników. Same nie zapewniają własnego interfejsu.</p>

</details>

<h3 id="ciemne-strony-usług">Ciemne strony Usług</h3>

<p>Usługi zapewniają <a href="https://en.wikipedia.org/wiki/Google_Play_Services">udogodnienia</a>, takie jak możliwość osadzania Map Google’a w innych aplikacjach. Ale też rzeczy patologiczne, jak <strong>unikalny identyfikator reklamowy AAID</strong>. Elementy śledzące, dodane przez firmy reklamowe do apek, mogą go sobie sprawdzać i używać do rozpoznawania użytkowników.</p>

<p>Takie identyfikatory, w połączeniu z danymi z GPS-a, są masowo przetwarzane przez brokerów i <a href="/2025/03/23/gravy-analytics-wyciek" class="internal">rok temu im wyciekły</a>, ujawniając miliony ludzkich lokalizacji. Dlatego uważam, że absolutnie każdy powinien wyłączyć ID reklamowe (porady pod linkiem, to bardzo proste).</p>

<p>A to zaledwie ta najbardziej oczywista rzecz. Mając wgląd w fundamenty systemu – i nie dając prawie żadnego wglądu w siebie – Usługi mogą naruszać prywatność na znacznie więcej sposobów.</p>

<p>Inny przykład nadużyć? Opcja skanowania nazw oraz innych danych hotspotów wokół nas. W ten sposób Google może ustalić naszą lokalizację nawet przy wyłączonym GPS-ie… I Wi‑Fi. Bo to skanowanie to <a href="/2024/02/03/smartfon-degoogle#wy%C5%82%C4%85czenie-ci%C4%85g%C5%82ego-skanowania-hotspot%C3%B3w" class="internal">odrębna funkcja, ukryta w opcjach</a>.</p>

<p class="post-meta bigspace-before">Pominę już fakt, że nasz smartfon robi dla korpo darmową robotę i utrwala ich monopol, aktualizując im bazy hotspotów, którymi nie dzielą się publicznie.</p>

<details class="framed bigspace">
  <summary><strong>Analogia zamkowa</strong></summary>

  <p class="bigspace-before">Na smartfonie z Androidem jesteśmy jak władcy teoretyczni. Siedzimy na tronie, mamy komnaty, cośtam możemy rozkazywać…</p>

  <p>Prawdziwe życie toczy się jednak wokół komnat uzurpatora. Przychodzą do niego dziwne, zakapturzone postaci i wsuwają listy pod jego drzwi. W zamian odbierają inne, zaplombowane i zapewne pełne informacji o królestwie.</p>

  <p class="post-meta bigspace-after">Warto zapamiętać, że nie widzą uzurpatora na oczy, tylko komunikują się pod drzwiami. Ma to spore znaczenie na późniejszych etapach.</p>

  <p>Niejedna osoba toleruje ten stan rzeczy i brak realnej władzy, bo uzurpator dzieli się czasem błyskotkami. Wręcza na przykład misternie wykonane mapy, streszcza wiadomości w zrozumiałej postaci…</p>

  <p>…A że zdobył te mapy, rozdając tajemnice naszego królestwa? Na zasadzie wymiany ze swoimi odpowiednikami z innych królestw, którzy też je gromadzą? Na ten fakt niektórzy wolą pozostać ślepi.</p>

</details>

<h3 id="możliwości-użytkowników">Możliwości użytkowników</h3>

<p>Jako użytkownicy możemy poruszać się po obszarze zielonym Androida – bawić się pstryczkami (systemowymi ustawieniami) i do pewnego stopnia kontrolować aplikacje, ich uprawnienia, powiadomienia itd.</p>

<p>Przeciw zwykłym, szarym apkom (jak przysłowiowa apka-latarka grzebiąca w SMS-ach) takie zabezpieczenia wystarczą. Ale Usługi, jako coś wrośniętego w smartfona, to całkiem inna bestia.</p>

<p>Można niby odebrać im uprawnienia, ale trzeba to zrobić <a href="/2024/02/03/smartfon-degoogle#odbieranie-us%C5%82ugom-pozwole%C5%84" class="internal">przez głębiej ukryte menu</a>. Poza tym zawsze jest ryzyko, że to obejdą, jak w opisanym wyżej przypadku skanowania Wi-Fi.</p>

<p>Fałszywych danych również im się nie poda, bo na domyślnym Androidzie <strong>nie możemy zaglądać do plików wewnętrznych aplikacji ani do głębszych rejonów systemu</strong>.</p>

<p class="post-meta bigspace-after">Głębsze warstwy nazwałem tu <em>jądrem systemu</em>. Wbrew oficjalnej definicji, bo formalnie jądrem Androida jest poczciwy Linux.<br />
Swoją drogą – zielona głowa robota w tym głębszym rejonie to logo Androida i symbolizuje czysty, niezmieniany system.</p>

<p>Jaka opcja pozostaje użytkownikom chcącym mieć pewność, że Usługi ich nie przechytrzą? Tylko ich wyłączenie, bo odinstalować się nie da.<br />
To wprawdzie zabieg łatwo odwracalny, ale można mieć nadzieję, że tak na chama to się nie reaktywują.</p>

<h2 id="wyłączenie-usług-ipierwsze-kłopoty">Wyłączenie Usług i pierwsze kłopoty</h2>

<p>Ktoś może w końcu nie wytrzymać i skorzystać z tej kuszącej opcji: wejść w Ustawienia, potem Aplikacje, znaleźć tam Usługi i je zwyczajnie wyłączyć pstryczkiem.</p>

<p>Od razu rozpęta się pandemonium. Zaczną pojawiać się liczne powiadomienia mówiące, że aplikacje A, B, C i inne nie zadziałają bez Usług. Nawet zwykły Zegar zacznie się buntować.</p>

<details class="framed bigspace">
  <summary><strong>Część tych powiadomień to fałszywe alarmy i&nbsp;wystarczy je wyłączyć</strong></summary>

  <p class="bigspace-before">Google tak jakoś zaprojektował Androida, że każda nieudana próba znalezienia Usług jest eskalowana do poziomu poważnie brzmiącego komunikatu.<br />
W rzeczywistości szanujące się aplikacje powinny wyłapywać takie błędy i jakoś dostosowywać się do sytuacji.</p>

  <p class="post-meta bigspace-after">Zwłaszcza jeśli Usług używały tylko po to, żeby sięgnąć do ID reklamowego.</p>

  <p>Przykład aplikacji jojczących, ale działających normalnie? Wspomniany Zegar. Tricount (do podliczania wydatków na wyjazdach). Aplikacja jednej z linii kolejowych.</p>

  <p>Żeby wyciszyć irytujące powiadomienia, można:</p>

  <ul>
    <li>zapamiętać pokazującą się nazwę aplikacji,</li>
    <li>odwiedzić Ustawienia, potem Aplikacje,</li>
    <li>jeśli szukanej nazwy nie ma na liście, to wybrać opcję pokazywania apek systemowych w górnym prawym rogu,</li>
    <li>znaleźć na liście jojczącą aplikację i ją kliknąć,</li>
    <li>wybrać zakładkę Powiadomienia i wyłączyć pokazywanie wybranych (albo wszystkich) powiadomień od tej apki.</li>
  </ul>

  <p>W ten sposób niektóre aplikacje przestaną histeryzować i będą działały normalnie bez Usług.</p>

</details>

<p>Oprócz nich jest niestety wiele apek, które faktycznie polegają na Usługach i bez nich nie zadziałają. Jak większość bzdetów od Google’a, w tym nasz przykładowy Sklep (instalator i aktualizator aplikacji).</p>

<p class="bigspace"><img src="/assets/posts/google/uslugi-google-play/2-android-warstwy-google-play-wylaczone.png" alt="Trzy warstwy systemu Android przy wyłączonych Usługach Google Play. Ikona Google i&nbsp;ich aplikacje są wyszarzone, nie działają." /></p>

<p>Zewnętrzne aplikacje też niestety zaczną się wykładać.<br />
Kiedyś nie działała Mapa Turystyczna, mimo że opiera się na otwartej OpenStreetMapie, a nie Mapach Google’a (może coś się zmieniło od tej pory). Nie działa podobno mapka wbudowana w Ubera czy Lyfta. Nie zadziałają różne aplikacje bankowe… Długo by wymieniać.</p>

<details class="framed bigspace">
  <summary><strong>Analogia zamkowa</strong></summary>

  <p class="bigspace-before">Wyłączenie Usług jest jak postawienie barier przed wszystkimi drzwiami do komnat uzurpatora (bo wtargnąć niestety się nie da). Odcięcie go od możliwości kontaktu z zewnętrznymi agentami.</p>

  <p>Po fakcie okazuje się niestety, że miał wielu stronników.</p>

  <p>Niektórzy to klakierzy, którzy tylko jojczą, że tragedia się dzieje, ale ostatecznie się podporządkują. Są też jednak tacy, którzy nadal próbują wsuwać listy pod drzwi uzurpatora, a nie otrzymując odpowiedzi, całkiem odmawiają współpracy.</p>

  <p>Tak to już bywa, że władza tylko formalnie jest w rękach jednego człowieka. W praktyce jest rozproszona po różnych ośrodkach i trzeba albo je udobruchać, albo wymienić cały dwór. „Na układy nie ma rady”.</p>

</details>

<p>Ogólnie: <strong>wyłączenie Usług demaskuje patologiczną zależność innych korposów od Google’a</strong>.</p>

<p>Co ważne i warte podkreślenia: ta zależność <em>nie była nieunikniona</em>.<br />
Usługi są nakładką na prawdziwego Androida i mało co tworzą od zera. Dało się je obejść i tworzyć apki rozmawiające bezpośrednio z mechanizmami systemu. Albo przynajmniej realizujące plan B w razie braku Usług.</p>

<p>…Ale twórcy aplikacji, również ci więksi, woleli oprzeć się na Usługach, wziąć je za pewnik. I nawet nie myśleć o smartfonach bez Google’a :roll_eyes:</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawy przypadek Huaweia
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Nie trzeba być małym graczem ani majsterkującym buntownikiem, żeby odczuć brak Usług. Doświadczył tego chiński gigant Huawei, kiedy Google odciął ich od swoich aplikacji na polecenie rządu USA.<br />
W efekcie życie ze smartfonem Huawei jest jak świadome wyłączenie Usług Google’a, ze wszystkimi tego zaletami i wadami. Plus, nie ukrywajmy, to zmiana jednego szpiegującego korpo na inne.</p>
    
  </div>
</div>

<p><strong>Osobiście świadomie zatrzymałem się na tym etapie</strong> – wyłączyłem Usługi, wyciszyłem narzekające powiadomienia, pożegnałem się z apkami odmawiającymi współpracy (w tym wieloma popularnymi). I olałem bełkotliwe głosy z internetu, nazywające takie podejście <em>luddyzmem</em>.</p>

<details class="framed bigspace">
  <summary><strong>Jak obchodzę brak Usług Google'a</strong></summary>

  <ul>
    <li>
      <p>Zamiast Sklepu Play używam dwóch aplikacji:</p>

      <ul>
        <li>Aurora Store do zdobywania aplikacji oficjalnych, zamkniętych, z baz Google’a (używa kont-marionetek do pobierania z oficjalnego Sklepu).</li>
        <li>F-Droida do zdobywania alternatyw o otwartym kodzie źródłowym (ufam im, bo mają rygorystyczny proces oceniania).</li>
      </ul>
    </li>
    <li>Apki podstawowe, jak Telefon, Aparat itd. można zastąpić otwartymi zamiennikami z serii Fossify (pobieram z F-Droida).</li>
    <li>Dobrym zamiennikiem dla Google Maps są Organic Maps, działające offline i oparte na OpenStreetMapie.</li>
    <li>Niektóre apki, również od dużych platform, działają normalnie bez Usług (przykładem Messenger, na którego czasem niestety jestem skazany).</li>
    <li>
      <p>Wielu serwisów i mediów społecznościowych (Gmaila, Reddita, Facebooka…) da się używać przez strony internetowe, a nie aplikacje.</p>

      <p class="post-meta bigspace-after">Czasem warto pójść nieoficjalną drogą. Serwis X/Twitter można np. czytać przez różne instancje Nittera, takie jak <em>xcancel.com</em>.</p>
    </li>
  </ul>

  <p>W przypadku, gdy nie istniało żadne sensowne obejście, po prostu zrezygnowałem z niektórych rzeczy. I myślę że na tym nie straciłem :wink:</p>

</details>

<p>Niektórzy chcą jednak iść o krok dalej i mieć obie rzeczy naraz – kontrolę nad systemem, ale i działające popularne aplikacje.</p>

<h2 id="przejęcie-dolnych-warstw-systemu">Przejęcie dolnych warstw systemu</h2>

<p>Choć producenci smartfonów zwykle się z tym nie afiszują, czasem możliwe jest <strong>obalenie systemowych barier i podporządkowanie sobie dolnej warstwy</strong>. Wtrącenie uzurpatora do lochu i przejęcie jego komnat.</p>

<blockquote>
  <p>Break free from the facade of their tyranny<br />
Pull them down from their thrones of authority<br />
Rise up and take back what you are owed<br />
Listen now, we refuse to be controlled</p>
</blockquote>

<p class="figcaption">Źródło: <em>Bury Tomorrow</em>, „<em>Boltcutter</em>”.</p>

<p>Można wyróżnić dwa sposoby przejęcia władzy nad smartfonem:</p>

<ul>
  <li>
    <p><strong><em>rootowanie</em> telefonu</strong></p>

    <p>Intuicyjnie: sprawienie, że dolna warstwa stanie się zielona i dostępna. 
Samego <em>rootowania</em> nie będę tu opisywał, nie mając doświadczeń w temacie. Poza tym bardzo dobrze (i po polsku!) <a href="https://wolnoscwkieszeni.pl/uwolnic-smartfona-1/">robi to blog „Wolność w kieszeni”</a>.</p>
  </li>
  <li>
    <p><strong>wgranie alternatywnego systemu (<em>custom ROM-a</em>)</strong></p>

    <p>Takie systemy często są oparte na Androidzie, ale dają użytkownikom więcej wolności. Dolna warstwa nie jest zwykle otwarta (bo jednak daje to pewne zabezpieczenie), ale chętne osoby mogą ją łatwo <em>zrootować</em> dla pełni kontroli.</p>
  </li>
</ul>

<p class="bigspace-before"><img src="/assets/posts/google/uslugi-google-play/3-android-warstwy-root-albo-custom-rom.png" alt="Trzy warstwy systemu alternatywnego wobec Androida. Najniższa warstwa jest teraz oznaczona jako dostępna, ale ikona Google i&nbsp;ich aplikacje są wyszarzone, nie działają." /></p>

<p class="figcaption">Na alternatywnym systemie dolna warstwa jest zwykle żółta, ale łatwo ją zazielenić.<br />
A czemu Usługi Google na szaro? To wyjaśnię za moment.</p>

<h3 id="problem-pierwszy-bootloader">Problem pierwszy: bootloader</h3>

<p>Oba sposoby przejmowania systemu łączy to, że najpierw trzeba „wykonać podkop”, żeby zyskać możliwość załadowania własnych rzeczy.<br />
Oficjalnie taki podkop nazywa się „otwarciem <em>bootloadera</em>”, gdzie <em>bootloader</em> to część odpowiedzialna za ładowanie systemu, w której działanie się ingeruje.</p>

<p>Nie jest to jakąś magią od strony technicznej, a szczegółowe instrukcje można znaleźć na stronkach przyjaznych użytkownikom. Jeden link dałem wyżej.</p>

<p>Problem w tym, że nie każdy producent daje lekką ręką możliwość takiej ingerencji: niektórzy rzucają kłody pod nogi, niektórzy całkiem blokują. Na Githubie można znaleźć <a href="https://github.com/zenfyrdev/bootloader-unlock-wall-of-shame">ranking producentów i modeli</a>, oceniający ich pod kątem łatwości wymiany podstaw systemów.</p>

<h3 id="potężny-problem-zplay-integrity">Potężny problem z Play Integrity</h3>

<p>Gdy już się uda przejąć dolną warstwę, to możliwe staje się pełne usunięcie Usług albo karmienie ich fałszywymi danymi. W ten sposób aplikacje powinny działać normalnie (bo Usługi przecież istnieją), ale bez dostępu do danych, prawda?</p>

<p>Czasem tak, ale niestety można się naciąć. Jak na schemacie wyżej. To dlatego, że Usługi zawierają funkcję o nazwie <strong>Play Integrity</strong>.</p>

<p>Mówiąc intuicyjnie: Usługi „skanują” na prośbę aplikacji przestrzeń wokół siebie, szukając dowodów na to, że znajdują się w nietypowych warunkach. Że nie są „zanurzone w domyślnej czerwieni”, że tak nawiążę do pierwszych schematów.</p>

<p class="post-meta bigspace-after">Póki co mówię tutaj o weryfikacji na poziomie podstawowym. O jej gorszym rodzaju będzie później.</p>

<p>Swoimi wnioskami dzielą się z pytającymi je aplikacjami. Te zaś, słysząc o nietypowym systemie, mogą odmówić działania. Tak robiły lub robią nadal: aplikacje bankowe, niektóre gry, apka McDonalda, mObywatel (który, co ciekawe i na plus, działał po zwykłym wyłączeniu Usług na domyślnym systemie). I pewnie wiele innych.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Mechanizm Play Integrity nazywał się kilka lat temu SafetyNet. Takiej nazwy użyłem, wspominając o nim na blogu <a href="/google/2021/10/30/google-skandale-wprowadzenie#android-system-operacyjny" class="internal">po raz pierwszy</a>.<br />
Dosłownie oznaczało to: „sieć bezpieczeństwa”. Taka, którą można zarzucić na użytkownika, żeby nie zagrażał interesom firm od aplikacji :wink:</p>
    
  </div>
</div>

<h3 id="wyścig-zbrojeń">Wyścig zbrojeń</h3>

<p>Czy posiadanie dolnej warstwy nie miało przypadkiem dawać kontroli? Może dałoby się przechytrzyć Usługi, zmieniając ich otoczenie?</p>

<p>Istotnie, cały czas trwa wyścig zbrojeń między Usługami i ich wykrywaczem ingerencji a aplikacjami, które próbują te ingerencje ukryć.<br />
Istnieje cały ekosystem obejść i zamienników. Przykładowo:</p>

<ul>
  <li><a href="https://github.com/microg/GmsCore">MicroG</a> to alternatywa dla Usług, naśladująca niektóre ich funkcje;</li>
  <li>Różne programy takie jak <a href="https://github.com/topjohnwu/Magisk">Magisk</a> czy uzupełniający go <a href="https://github.com/KOWX712/PlayIntegrityFix/">Play Integrity Fix</a> próbują ukrywać przed Usługami fakt, że system jest zmodyfikowany.</li>
</ul>

<p>Czasem obejścia działają i pozwalają odpalić niepokorne aplikacje na zmodyfikowanym systemie. Nie ma jednak gwarancji, że tak się stanie.</p>

<details class="framed bigspace">
  <summary><strong>Analogia zamkowa</strong></summary>

  <p class="bigspace-before"><em>Rootowanie</em> albo instalacja alternatywnego systemu jest jak zebranie sojuszników, wtargnięcie do komnat uzurpatora tajnym podziemnym przejściem i ich siłowe przejęcie.</p>

  <p>Gdyby wtrąciło się uzurpatora do lochu i nie zrobiło nic więcej, to znów mielibyśmy scenariusz z buntem jego zaufanych ludzi. Dlatego zamiast tego albo robi się z niego zakładnika (obstawiając go strażnikami), albo podstawia zamiennika.</p>

  <p>Żadna z metod nie jest niestety pewna.<br />
Ludzie z zewnątrz mogą poznać, że zamiennik nie ogarnia wszystkiego w ten sam sposób.<br />
Z kolei w przypadku pilnowania uzurpatora może on zaalarmować kontaktujących się z nim ludzi, jaka jest sytuacja i że nie ma już władzy. Widząc to, jego zawzięci stronnicy ponownie odmówią współpracy.</p>

</details>

<details class="framed bigspace">
  <summary><strong>Masochizm fanów omijania Usług (subiektywna opinia)</strong></summary>

  <p class="bigspace-before">Jak najbardziej kibicuję autorom opisanych obejść i chylę przed nimi czoła… Ale nieco mi zgrzyta kultura, jaka narosła wokół przechytrzania Usług.</p>

  <p>Część światka prywatnościowego delektuje się zwycięstwami. Triumfalnie informuje o każdym sukcesie, udanym obejściu Google’a i uruchomieniu aplikacji na zmienionym systemie. A po pewnym czasie luka, którą się chwalili, zostaje załatana i trzeba szukać nowych.</p>

  <p>W moich oczach to trochę tak, jakby Google i autorzy aplikacji zależnych byli zbirami, regularnie napadającymi majsterkowiczów w zaułku. A oni się cieszą, że się wymknęli. „Tym razem zastawił przejście koszami, ale przecisnąłem się bokiem i mu uciekłem”.</p>

  <p>No i fajnie… Ale może zamiast cieszyć się z ucieczek, lepiej włożyć energię w neutralizowanie zbira? Przez nagłaśnianie tematu, przybliżanie go ludziom, zorganizowaną krytykę apek zdających się na Play Integrity? Przedstawianie tego jako dyskryminacji i działań antykonkurencyjnych?<br />
Świata nie zmieni się samym komputerkiem.</p>

</details>

<h2 id="grapheneos">GrapheneOS</h2>

<p>Wśród alternatywnych systemów istnieje jeden, który wyróżnia się na tle pozostałych. Zapewnia najwyższy poziom cyberbezpieczeństwa – co zresztą jest głównym aspektem, na którym skupiają się jego twórcy.</p>

<p class="post-meta bigspace-after">Złośliwi mogliby powiedzieć, że to ludzie, którzy wszystkie punkty umiejętności włożyli w zdolności techniczne, kosztem komunikacyjnych (sprzeczki, wbijanie szpil innym projektom). Mimo to ich lubię; trochę jak Doktora House’a.</p>

<p>Ten system to świetny kontrargument na przypadki, kiedy coś staje się zależne od Google’a, powołując się na bezpieczeństwo. Graphene zwyczajnie jest pod tym względem lepszy. Jeśli ktoś stawia na Google’a, a jego wyklucza, to pokazuje wewnętrzną sprzeczność swoich działań.</p>

<p>W kontekście tego wpisu ważniejsze jest natomiast to, że Graphene podchodzi do Usług inaczej niż pozostali. Zamiast je wymieniać albo zostawiać w zmienionym otoczeniu, stosują <strong><em>sandboxing Usług</em></strong>. Dosłownie „zamknięcie w piaskownicy”, w praktyce odizolowanie.</p>

<p>Intuicyjnie można powiedzieć, że to jak zamknięcie Usług w makiecie systemu (albo jaskini Platona, jeśli ktoś kojarzy). Karmienie ich wiarygodnymi, spójnymi wewnętrznie danymi, które jednak nie pokażą im rzeczywistości.</p>

<details class="framed bigspace">
  <summary><strong>Analogia zamkowa</strong></summary>

  <p class="bigspace-before">Można powiedzieć, że Graphene wykorzystuje fakt, że uzurpator komunikuje się przez liściki wkładane pod drzwiami. I robi przebudowę zamku w taki sposób, żeby nie tykać jego komnat.</p>

  <p>Zamiast go zamykać w lochu i podstawiać zamiennika albo otaczać go strażnikami – buduje wokół niego dyskretne atrapy.</p>

  <p>Kiedy uzurpator idzie do pokoju po mapy, to je znajdzie bez przeszkód. Ale będą to podróbki bez ważnych lokalizacji (prawdziwy składzik na zamkowe mapy został przeniesiony).</p>

  <p>Przed prawdziwymi drzwiami do jego komnat stają inne, fałszywe. A sługa siedzący za nimi przechwytuje listy, podmienia na niegroźne i podaje je dalej pod drzwiami uzurpatora.</p>

  <p>…I tak dalej. Życie uzurpatora się nie zmieniło, ale stało się czymś oderwanym od prawdziwego życia zamku.</p>

</details>

<p class="bigspace"><img src="/assets/posts/google/uslugi-google-play/4-android-warstwy-graphene-os.png" alt="Trzy warstwy systemu GrapheneOS. Usługi Google są odgrodzone od reszty systemu i&nbsp;widać po kolorach, że działają prawidłowo" /></p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Nim ktoś się podjara, warto dodać, że na chwilę obecną Graphene działa <strong>tylko na smartfonach Pixel</strong>. Produkowanych przez Google’a… Ale, paradoksalnie, względnie łatwych do <em>odgooglowania</em>.<br />
Na pocieszenie – niedawno ludzie od Graphene’a <a href="https://news.ycombinator.com/item?id=47214645">nawiązali współpracę z Motorolą</a> (Mobility, czyli własnością Lenovo, a nie amerykańską Solutions). Może to zmienić stan rzeczy i sprowadzić Graphene’a na popularniejsze smartfony.</p>
    
  </div>
</div>

<p>Z punktu widzenia użytkowników wiele rzeczy działa jak na typowym Androidzie, nie ma za to masowego wykradania danych. Czyżby zwycięstwo?<br />
…Niestety nie. Google ma jeszcze asa w rękawie.</p>

<h2 id="play-integrity-iweryfikacja-sprzętowa">Play Integrity i weryfikacja sprzętowa</h2>

<p>W głębinach smartfona tkwi <strong>niezależny, odizolowany chip kryptograficzny</strong>. Bywa znany pod niejedną angielską nazwą, taką jak ogólna <em>TEE (Trusted Execution Environment)</em> czy <em>Secure Element</em>.</p>

<p>Osobiście wolę jednak nazwę <strong>enklawa</strong>. Lepiej oddaje kluczową cechę tego chipa, czyli izolację, a nie jakieś abstrakcyjne zaufania czy bezpieczeństwa.</p>

<p class="post-meta bigspace-after">Bonus: kojarzy się z pamiętnymi złolami z „<em>Fallouta 2</em>”.</p>

<p>Enklawy mają swoje pozytywne zastosowania przy ochronie danych. Przykładowo: mogą przechowywać informacje wrażliwe, takie jak wzorzec odcisku palca, jeśli ktoś ustawi taki tryb odblokowania ekranu.</p>

<p>Problem jednak w tym, że ich możliwości są nadużywane. Enklawy biorą udział w procesie kontrolowanego uruchamiania systemu (to tzw. <em>secure boot</em>). Zapisują w sobie jego stan, <a href="/2021/02/28/hash-podstawy" class="internal">ściskając dane do krótkich ciągów znaków</a>.</p>

<p>Potem mogą okazywać te informacje na żądanie. <strong>Mówić pytającym Usługom, czy są na fabrycznym Androidzie, czy też na zmienionym systemie</strong>. Ten poziom weryfikacji nosi nazwę wewnętrzną <code class="language-plaintext highlighter-rouge">MEETS_DEVICE_INTEGRITY</code> (albo <code class="language-plaintext highlighter-rouge">MEETS_STRONG_INTEGRITY</code>, jeśli do tego Android ma wszystkie aktualizacje).</p>

<p class="bigspace"><img src="/assets/posts/google/uslugi-google-play/5-android-warstwy-graphene-os-pokonany-trusted-computing.png" alt="Cztery warstwy systemu Graphene OS i&nbsp;przepływ informacji między Usługami Google a&nbsp;kryptograficznym chipem. Ikona Google i&nbsp;ich aplikacje są wyszarzone, nie działają" /></p>

<p>Wcześniej wspominałem o obejściach. To może znowu by warto ich użyć?<br />
Tu niestety nie pomogą. Enklawy oznaczają przekazywane informacje swoim cyfrowym podpisem, który:</p>

<ul>
  <li>jest niemożliwy do podrobienia (mocna kryptografia);</li>
  <li>może być nakładany tylko przez enklawę (narzędzie znajduje się w jej wnętrzu i nigdy nie jest udostępniane innym);</li>
  <li>jednoznacznie ujawnia pytającym, że to oficjalna informacja od enklawy (oczekiwany wzorzec podpisu jest publicznie znany; jego znajomość nijak nie ułatwia jego podrobienia).</li>
</ul>

<p>Wisienka na torcie? Ci, którzy stosują taką weryfikację, uzależniając się od Usług Google, mogliby korzystać zamiast tego <a href="https://grapheneos.org/articles/attestation-compatibility-guide">z opcji wbudowanej w Androida</a>, która dopuszczałaby inne <em>niezrootowane</em> systemy. Ale wybierają zależność.</p>

<details class="framed bigspace">
  <summary><strong>Analogia zamkowa</strong></summary>

  <p class="bigspace-before">Fundamenty naszego zamku stoją na skale. W jaskiniach wewnątrz tej skały mieszka tajemnicza Wyrocznia, które wiele wie i wiele widziała.<br />
Nie da się do niej dostać i można się z nią porozumiewać jedynie przez wrzucanie kartki z konkretnymi pytaniami do wąskiej szczeliny. Potem czeka się na odpowiedź.</p>

  <p>Wyrocznia wie, jak powinien wyglądać zamek. Przy każdej jego przebudowie całym ciałem odczuwa drgania. Wie, że coś się zmieniło.</p>

  <p>Jeśli uzurpator nie wierzy sobie i czuje, że może być oszukiwany – pyta wyroczni, czy zamek został zmieniony. Otrzymuje odpowiedź w zaplombowanej kopercie. Na plombie widnieje odcisk niemal nieskończenie misternej pieczęci.</p>

  <p>Gdyby ktoś naruszył kopertę, to uzurpator by to zobaczył. Pieczęci nie podrobi ani on, ani nikt inny, wydaje się technologią wręcz kosmiczną.<br />
Zna natomiast dokładnie jej oczekiwany wygląd i zawsze rozpozna, czy dostał oryginalną kopertę od Wyroczni. W tej kopercie zawsze znajdzie prawdziwą odpowiedź.</p>

</details>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Powiązane wpisy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">To ogólne zjawisko – użycie odizolowanych enklaw, cyfrowych podpisów i szyfrów do narzucania kontroli – jest znane pod nazwą <a href="/cyfrowy_feudalizm/2024/10/22/trusted-computing-kajdany" class="internal"><em>trusted computing</em></a>. Przestrzegano przed tym już ponad 20 lat temu (zaś były szef Microsoftu to promował krótko po zamachu z 11 września).<br />
Poza tym Google już kiedyś chciał użyć tych metod do podzielenia cyfrowego świata. Ich propozycja nosiła nazwę <a href="/google/2023/07/29/web-environment-integrity" class="internal">Web Environment Integrity</a> i pozwoliłaby każdej stronie internetowej weryfikować „mainstreamowość” systemu próbującego ją odwiedzić.</p>
    
  </div>
</div>

<h2 id="przyszłe-zagrożenia">Przyszłe zagrożenia</h2>

<p>Ktoś może doczytać do tego etapu, ale nie widzieć zagrożenia dla siebie. „No dobra, Usługi zbierają dane i nie pozwolą mi zmienić systemu. Okej. Ale ja nie chcę go zmieniać, poza tym częściej używam komputera”.</p>

<p>Tyle że nikt nie jest bezpieczny. Google zaczął niedawno eksperymentować z nowym trybem zabezpieczenia ReCAPTCHA. Nowa wersja może wymagać <a href="https://privatecaptcha.com/blog/google-cloud-fraud-defence-wei/">użycia smartfona do zeskanowania kodu QR</a>. <strong>Nawet kiedy korzysta się z kompa</strong>.<br />
A że po zeskanowaniu kod trafia do Usług – to brak smartfona z Usługami (i pewnie przechodzącego pomyślnie Play Integrity) może oznaczać odcięcie od stron, które wdrożyły u siebie ten mechanizm.</p>

<p>Jeszcze gorsze jest widmo <strong>współpracy rządów z korpo</strong> i przeforsowania aplikacji, bez której trudno działać w społeczeństwie. Mniej niż dwa lata temu <a href="/cyfrowy_feudalizm/2024/10/22/trusted-computing-kajdany#dystopijne-scenariusze" class="internal">straszyłem taką wizją</a>:</p>

<blockquote>
  <p>Gdyby obywatele musieli na mocy przepisów mieć jakąś aplikację, zaś aplikacja dopuszczałaby poprzez <em>trusted computing</em> tylko nieliczne, najpopularniejsze systemy od dużych firm – to mamy gotowy przepis na dystopijne, zmonopolizowane państwo.</p>
</blockquote>

<p>A teraz… No cóż, właśnie powstaje Europejski Portfel Tożsamości Cyfrowej (EUDI). Póki co promowany jako ułatwienie, a nie wymóg.</p>

<p>Jego kod źródłowy jest wprawdzie otwarty i rozwijany publicznie – tak serio, a nie komicznie <a href="https://xcancel.com/InfZakladowy/status/2014040530049442014#m">jak polski mObywatel</a> – ale niewiele to zmienia.<br />
Bo w tym otwartym kodzie wprost pojawiają się, mimo potężnego oporu komentujących, fragmenty sugerujące, że zadziała <a href="https://github.com/eu-digital-identity-wallet/av-doc-technical-specification/discussions/19">tylko na urządzeniach przechodzących weryfikację Play Integrity</a>.</p>

<p>Można również znaleźć w sieci <a href="https://bmi.usercontent.opencode.de/eudi-wallet/wallet-development-documentation-public/v0.8.0/Guidelines/appAttestation/#requirements">dokumentację cyfrowego portfela niemieckiego</a>, w którym omawiają parę kwestii związanych z weryfikacją. Wyraźnie sugerują, że będą się trzymali Usług Google Play.</p>

<p class="post-meta bigspace-after">Mimo że – podkreślę raz jeszcze, bo to ważne – mogliby użyć funkcji wbudowanych w samego Androida.</p>

<p>Jak w takich warunkach ma przetrwać jakakolwiek konkurencja wobec Google’a? Nawet jeśli ktoś nie chce walczyć o swobodę majsterkowania (bo tego nie robi) – może powalczyć <em>przeciw monopolizacji</em>.</p>

<h2 id="co-można-zrobić">Co można zrobić?</h2>

<p>Proponuję <strong>głośno protestować i nagłaśniać patologie wokół Usług</strong>. Nie spoczywać na laurach z myślą, że jakoś to będzie, że Magiskiem się przymaskuje, że tajne klucze wyciekną. Dotąd niektórzy dawali się kopać zbirowi, ale teraz już naprawdę trzeba wołać o pomoc, bo ten sięga po nóż.</p>

<p>Proponuję założyć, że weryfikacja będzie coraz szczelniejsza. Bo wszelkiej maści uzurpatorom zależy na kontroli i nie odpuszczą, póki jej nie zacieśnią.</p>

<p class="post-meta bigspace-after">W przygotowaniu na czarny scenariusz można rozważyć używanie dwóch tańszych smartfonów – jeden prywatniejszy, z kartą SIM, bez Usług Google’a. Drugi mainstreamowy, bez karty SIM, używany przez hotspoty w razie konieczności.</p>

<p>Można <strong>odchodzić od Google’a i namawiać do tego innych</strong>. Wykorzystać to, że przez najbliższe półtora roku infosfera może łatwo wchłaniać treści przeciwne patologiom cyfrowym:</p>

<ul>
  <li>
    <p>Niechęć do imperializmu USA i powiązanych z nimi krajów bije rekordy, dzięki czemu argumenty za suwerennością trafiają na podatny grunt.</p>

    <p>Zaczęło działać sporo kont <a href="/2025/12/31/podsumowanie-2025-roku#2026rokiem-promowania-federalizacji" class="internal">promujących federalizację Europy</a>. Niezależnie od stosunku do nich (sam jestem sceptyczny) – można potraktować komentarze pod ich wpisami jak darmowy megafon dla swoich antykorporacyjnych przemyśleń.</p>
  </li>
  <li>Forsowanie AI sprawia, że na świecie rodzi się oddolny opór. Google jest zaś jednym z naczelnych forsujących, warto to podkreślać.</li>
  <li>W 2027 roku odbędą się w Polsce wybory do parlamentu. Idealny czas, żeby ponaciskać na polityków i proponować wymiankę: głosy za czyny :wink:</li>
</ul>

<p>To okno może się zamknąć po wyborach, zwłaszcza amerykańskich. Jest ryzyko, że ktoś wtedy powie: „teraz jest dobra władza, znów lubimy Ameryczkę”. I spróbują cofnąć postępy w zakresie suwerenności.</p>

<p>Zamykanie cyfrowego świata jest jak przykrywanie garnka pokrywką. Jeśli robi to ręka zbyt silna, żeby stawić jej opór, to można przynajmniej doprowadzać nastroje do wrzenia. Żeby po przykryciu wszystko wykipiało.</p>

<p>I na tej metaforze zakończę wpis. Do zobaczenia w kolejnych!</p>

<details class="framed bigspace">
  <summary><strong>Źródła ikon na schematach</strong></summary>

  <p><a id="źródła-schematów"></a></p>

  <ul>
    <li><a href="https://www.flaticon.com/free-icon/close_9068699">Ikona błędu</a> (autor(-ka): Fathema Khanom) ze strony Flaticon.</li>
    <li><a href="https://www.flaticon.com/free-icon/chip_8970072">Ikona chipa</a> ze strony Flaticon (autorstwa: <em>Maan Icons</em>).</li>
    <li>Oficjalne ikony Firefoksa, Usług, Sklepu, Androida, GrapheneOS i firmy Google – z Wikimedia Commons.</li>
  </ul>

</details>]]></content><author><name></name></author><category term="google" /><category term="Android" /><category term="Apki" /><category term="Centralizacja" /><category term="Inwigilacja" /><summary type="html"><![CDATA[Kiedyś władza należała do ciebie. Odebrali ci ją.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/google/uslugi-google-play/uslugi-google-play-uzurpator-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/google/uslugi-google-play/uslugi-google-play-uzurpator-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">O ocieplaniu wizerunku szczurów, antykoncepcji i monopolizacji</title><link href="https://www.ciemnastrona.com.pl/2026/04/30/szczury-mushika-senestech.html" rel="alternate" type="text/html" title="O ocieplaniu wizerunku szczurów, antykoncepcji i monopolizacji" /><published>2026-04-30T14:17:23+00:00</published><updated>2026-04-30T14:17:23+00:00</updated><id>https://www.ciemnastrona.com.pl/2026/04/30/szczury-mushika-senestech</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2026/04/30/szczury-mushika-senestech.html"><![CDATA[<p>Dawno już nie było na blogu wpisu bardziej „śledczego”, więc z prawdziwą przyjemnością nadrabiam zaległości :wink:</p>

<p>Do stworzenia wpisu zainspirowała mnie kampania, która ostatnio zawłaszczyła przestrzeń realną i wirtualną.<br />
Na pierwszy rzut oka wydaje się jedną z tych inicjatyw społecznych promujących empatyczne zachowania. W tym wypadku ociepla wizerunek szczurów miejskich i sugeruje, że są demonizowane.</p>

<p>Sięgając minimalnie głębiej, można dostrzec, że nie chodzi tylko o szczurzą reputację. Częścią kampanii jest wezwanie do działania – podpisania petycji za zakazem pułapek lepowych, czyli dość nieprzyjemnej metody uśmiercania szczurów.</p>

<p>Wychodząc poza Polskę, można zauważyć, że presja na zmianę sposobów walki ze szczurami ma charakter globalny. Na poziomie Unii trwają działania mające zakazać również trutek.</p>

<p>Sięgając jeszcze głębiej, można trafić na aktywną w ostatnich latach firmę z USA. Specjalizuje się w preparatach antykoncepcyjnych dla szczurów i wiele by zyskała na odgórnym, urzędowym zakazie innych metod deratyzacji. Może nawet monopol.</p>

<p>Zapraszam w głąb <em class="corr-del">króliczej</em> szczurzej nory!</p>

<p><img src="/assets/posts/centralizacja/szczury-senestech/szczury-monopol-baner.jpg" alt="Przerobiony kadr z&nbsp;filmu animowanego 'Ratatuj', pokazujący kucharza i&nbsp;szczura. Szczur ma na podbrzuszu czerwony znak zakazu, a&nbsp;kucharz ma twarz uśmiechniętego ludka z&nbsp;gry Monopoly." /></p>

<p class="figcaption">Źródło: kadr z filmu „Ratatuj”, <a href="https://wallpapercave.com/wp/wp2445227.jpg">ludzik-monopolista</a> ze strony <em>wallpapercave.com</em>, <a href="https://www.flaticon.com/free-icon/forbidden_2576762">znak zakazu</a> ze strony Flaticon. Przeróbki moje.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Zanim zaczniemy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Skoro mam tu temat okołozwierzęcy (czyli drażliwy), to zagram w otwarte karty, nim mnie ktoś zaszufladkuje.<br />
Osobiście <strong>nie jestem wrogiem szczurów</strong>. Są dla mnie raczej neutralne i swobodnie mógłbym poprzeć humanitarne metody deratyzacji. Czytelnicy bloga wiedzą, że daleko mi do darwinisty, co pokazywałem choćby we wpisach na temat chemii rolniczej.<br />
Kiedy jednak pojawia się wątek monopolizacji, to sympatie przyrodnicze trzeba czasem odłożyć na bok.</p>
    
  </div>
</div>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#początek-iwątek-polski">Początek i wątek polski</a></li>
  <li><a href="#wątek-amerykański">Wątek amerykański</a>
    <ul>
      <li><a href="#senestech">SenesTech</a></li>
      <li><a href="#ekspansja-wusa">Ekspansja w USA</a></li>
      <li><a href="#narracja-marketingowa">Narracja marketingowa</a></li>
    </ul>
  </li>
  <li><a href="#wątek-globalny">Wątek globalny</a></li>
  <li><a href="#co-będzie-dalej">Co będzie dalej?</a></li>
  <li><a href="#co-można-zrobić">Co można zrobić?</a></li>
  <li><a href="#słowo-na-koniec">Słowo na koniec</a></li>
</ul>

<h2 id="początek-iwątek-polski">Początek i wątek polski</h2>

<p>Przechadzając się po pewnym większym polskim mieście, napotkałem szczura.<br />
Dokładniej: szczura patrzącego na mnie z jednego z tych teleekranów reklamowych w stylu Orwella. W rogu wyświetlanego obrazu widniało logo i nazwa autorów kampanii – <strong>Fundacja Mushika</strong>.</p>

<p>I może bym nawet o kampanii zapomniał (bo na teleekranach rotacja bywa spora)… Ale konsekwentnie o sobie przypominała. Parę razy wyskoczyła mi na Facebooku, którego odwiedzam rzadko. Raz jako post promowany, innym razem jako link do artykułu w mediach.</p>

<p>W końcu postanowiłem sprawdzić, o co chodzi. Gdyby patrzeć tak całkiem pobieżnie, na rzeczy wyświetlane na ekranach – to celem kampanii mogłoby być obalenie mitów na temat dziko żyjących szczurów i pokazanie ciekawostek na ich temat („tak naprawdę jestem czyściochem, a nie brudasem”).</p>

<p class="bigspace-before"><img src="/assets/posts/centralizacja/szczury-senestech/jestem-szczurem-plakaty-przystankowe.jpg" alt="Kolaż pokazujący przystanki autobusowe wyświetlające różne fakty na temat szczurów oraz ich zdjęcia" /></p>

<p class="figcaption">Źródło: materiały Fundacji w <em>social mediach</em>.</p>

<p>Nie urodziłem się jednak wczoraj i wiem, że miejsce na teleekranach i portalach kosztuje. To byłoby dziwne, gdyby chodziło tylko o ciekawostki.</p>

<p>Dlatego, chcąc dowiedzieć się więcej, zerknąłem sobie przez Tora na stronę Fundacji. Ich logo to kontur mysiej głowy, zaś nazwa pochodzi ponoć od indyjskiego bóstwa.</p>

<details class="framed bigspace">
  <summary><strong>Mikrociekawostki na temat strony</strong></summary>

  <p>Treści fundacji znalazłem na różnych stronach. Oprócz <em>mushika.pl</em> mignęło mi również <em>mushika.org</em>, a także <em>fundacja-mushika.pl</em>. Nie wiem, czy wszystkie są oficjalne, ale serwowały to samo.</p>

  <p>Gdy ostatnio sprawdzałem, ich treści pojawiały się także na losowo brzmiącej stronie <em>https://rhino-guava-ljx9.squarespace.com/</em>. Czyżby jakiś brudnopis?</p>
</details>

<p>Na stronie widać, że ciekawostki to istotnie nie wszystko. Oprócz nich jest też <a href="https://mushika.pl/stoplepom/">petycja za zakazem lepów na gryzonie</a>.</p>

<p>Wspomniane lepy to powierzchnie pokryte warstwą kleju. Kiedy zwierzę na nie nadepnie, to nie może się uwolnić.<br />
Przeciwnicy tych pułapek opisują ze szczegółami, jak to różne złapane zwierzęta, czasem przypadkowe, umierają przez dłuższy czas, w męczarniach, nieraz skręcone w nienaturalnych pozycjach.</p>

<p>Tryb adwokata diabła: czy to na pewno prawda? Czy zabójczy charakter pułapek nie został zmyślony albo przejaskrawiony?<br />
Niestety wydaje się, że nie jest to przesada. Nawet <a href="https://agrosimex.pl/pulapka-klejowa-na-szczury-i-myszy-ratimor-plus-arkusz">na stronie firmy sprzedającej lepy</a> nie owijają w bawełnę:</p>

<blockquote class="bigspace">
  <p>Pułapka w odróżnieniu od trutki nie posiada w składzie trucizny. Działa na zasadzie przyklejenia się gryzoni, które następnie padają z wycieńczenia.</p>
</blockquote>

<p class="post-meta bigspace-after">W paru miejscach mignęła mi informacja, że niektórzy używają lepów do łapania, a nie zabijania (używają oleju spożywczego do rozpuszczenia kleju trzymającego zwierzęta).<br />
Nie sądzę jednak, żeby był to domyślny tryb działania tych pułapek, więc pozostanę przy wersji o ich zabójczym charakterze.</p>

<p>Czyli widzimy, jakiego rodzaju pułapek Fundacja by nie chciała. A jakim metodom panowania nad szczurzą populacją byliby przychylniejsi? 
Na stronie opisujące petycję przedstawiają swoje stanowisko:</p>

<blockquote class="bigspace">
  <p>Alternatywami dla tego typu pułapek mogą być bezpieczne dla zwierząt żywołapki, działania prewencyjne (np. uszczelnianie budynków, usuwanie źródeł pokarmu, zabezpieczanie wiat śmietnikowych) (…)</p>
</blockquote>

<p>Nie wydają się organizacją, która tylko woła ze swoich biur o zakazy, nawet nie zbliżając się do realiów. Wręcz przeciwnie; według swoich relacji utrzymują aktywny kontakt z branżą <strong>DDD (Dezynfekcja, Dezynsekcja, Deratyzacja)</strong>.</p>

<p>Jak <a href="https://pl.linkedin.com/posts/olga-kazalska_ddd-dialog-integratedpestmanagement-activity-7441744295839313920-JGTx">napisała na LinkedInie</a> Olga K. z Fundacji Mushika (eksponująca w nazwie profilu swój tytuł doktorski):</p>

<blockquote class="bigspace">
  <p>poznajemy realia branży #DDD w Polsce i na świecie<br />
prowadzimy #dialog m.in. z Polskim Stowarzyszeniem Pracowników Dezynfekcji, Dezynsekcji i Deratyzacji, zrzeszonym w European Pest Management Services Association CEPA #TheGoodPestManager</p>
</blockquote>

<p>Czyli to tylko o to chodzi? Działanie (jawnie, we własnym imieniu) przeciw jednemu, faktycznie niezbyt sympatycznemu rodzajowi pułapki? A do tego zachęcanie ludzi do sprawniejszego gospodarowania odpadami? I namawianie branży do zmian?</p>

<p>Gdyby tak było, to bym pewnie przyklasnął działaniom Fundacji i nie byłoby ani tego wpisu, ani całego tematu.<br />
…Tyle że zdanie o zalecanych metodach miało jeszcze ciąg dalszy.</p>

<blockquote class="bigspace">
  <p>(…) oraz <strong>metody zapobiegania rozrodczości gryzoni</strong>.</p>
</blockquote>

<p>Również w jednej z dyskusji na Facebooku (darujcie, nie podlinkuję) osoba pisząca w imieniu Fundacji wspomniała nieraz o szczurzej antykoncepcji.</p>

<p>To wzbudziło moją ciekawość. Bo w przeciwieństwie do zamykania śmietników, tutaj był produkt. W przeciwieństwie do prostych żywołapek (po prostu klatek) – produkt chemiczny i wyspecjalizowany. Kto takie coś tworzy?</p>

<p>Jak się okazuje, nie żaden rodzimy Szczurexpol. Na tym etapie zrobiło się międzynarodowo, więc zaraz opuścimy Polskę.</p>

<details class="framed bigspace">
  <summary><strong>Wątek (poboczny) miliarderów i&nbsp;efektywnego altruizmu</strong></summary>

  <p class="bigspace-before">Na <a href="https://mushika.pl/o-nas/">podstronie Fundacji Mushika</a> ich prezeska wspomina, że bliskie są jej zasady <strong>efektywnego altruizmu</strong>. Na stronie głównej jest z kolei wzmianka, że kieruje się tym cała fundacja.</p>

  <p>…A to dość niefortunny dobór słów.</p>

  <p>Gdyby po prostu zsumować ich znaczenie, to mogłyby się wydawać, że to jakaś odmiana dobroczynności, tyle że skuteczna.<br />
I nie wykluczam, że też interpretują to dosłownie. Tylko że czasem pojęcia znaczą więcej niż suma ich słów składowych.</p>

  <p>Tak jak „otwarte źródło” w realiach cyfrowych nie ma nic wspólnego z wodą, tak również „efektywny altruizm” w świecie rzeczywistym oznacza dość konkretną rzecz.</p>

  <p>Mówiąc dokładniej, ta koncepcja to część <a href="https://en.wikipedia.org/wiki/TESCREAL">TESCREAL</a> – zestawu poglądów, jakie upodobali sobie miliarderzy, zwłaszcza ci z amerykańskiej Doliny Krzemowej, i jakimi uzasadniają różne swoje działania. Na efektywny altruizm powoływali się na kilka sposobów, ale często cynicznie:</p>

  <ul>
    <li>
      <p>Traktując go jak współczesny makiawelizm („cel uświęca środki”).</p>

      <p>Zasłynął z tego niejaki Sam Bankman-Fried, twórca giełdy kryptowalutowej FTX, obecnie odsiadujący wyrok za oszustwa.<br />
Usprawiedliwiał tym wierzeniem swoje działania – co z tego, że zarobi pieniądze w sposób niemoralny, jeśli potem wyda większość na działania dobroczynne?</p>
    </li>
    <li>
      <p>Uzasadniając nim gospodarczą kolonizację.</p>

      <p>Przykładowo: organizacja znanego biznesmena-„filantropa” alarmuje, że Afryka ma poważny problem. Ale, zamiast sama się za niego brać, zwraca się do jakiegoś zaprzyjaźnionego korpo. Korpo dostaje wyłączność na rozwiązanie problemu, oczywiście zarabiając na całym procederze.<br />
A jakieś działania oddolne, niekorporacyjne? Wykluczone już na starcie. W imię tego, że byłyby <em>mniej efektywne</em>.</p>
    </li>
  </ul>

  <p>Tak to już niestety jest, że nawet najfajniej brzmiącą koncepcję można wypaczyć. W każdym razie sympatie do ruchu EA traktuję póki co jako wątek poboczny i ciekawostkę. Możemy założyć, że w Fundacji po prostu dosłownie traktują to pojęcie, nie znając jego drugiego dna.</p>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Skoro już było o miliarderach, to można dodać, że prezeska Fundacji Mushika należy do jednej z 20 najbogatszych rodzin w Polsce <a href="https://echodnia.eu/swietokrzyskie/rodzina-wypychewicz-z-wloszczowy-na-liscie-100-najbogatszych-polakow-forbes-2025-wielki-powrot-i-skok-w-gore/ar/c3-19079430">według rankingu <em>Forbesa</em></a>. Zbudowali swój majątek na sprawach ekologicznych (dokładniej: na energii odnawialnej).<br />
Spółek powiązanych z rodziną jest niemało, ale kluczowa wydaje się <a href="https://rejestr.io/krs/52770/zpue">ZPUE</a>. W jej radzie nadzorczej zasiada kilkoro członków rodziny, w tym prezeska Mushiki. Różne rodzinne spółki (w tym Mushikę) łączy też siedziba we Włoszczowej.</p>
    
  </div>
</div>

</details>

<h2 id="wątek-amerykański">Wątek amerykański</h2>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Dupochron
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Od tego momentu kończy się wątek polski i zaczyna światowy, można zapomnieć o opisanej wyżej Fundacji.<br />
Nie sugeruję jakichkolwiek powiązań między nią a podmiotami zagranicznymi, które będę od teraz opisywał. Można przyjąć, że łączy ich wszystkich tylko ogólny motyw szczurów i deratyzacji.</p>
    
  </div>
</div>

<p>Zapytałem wyszukiwarki DuckDuckGo, kto produkuje środki antykoncepcyjne dla szczurów. Spodziewałem się jakiejś dłuższej listy, a dostałem jedną firmę. <strong>SenesTech</strong>.</p>

<p><img src="/assets/posts/centralizacja/szczury-senestech/duckduckgo-senestech.jpg" alt="Szybka podpowiedź z&nbsp;wyszukiwarki DuckDuckGo, wspominająca że producentem antykoncepcji dla szczurów jest firma SenesTech, a&nbsp;ich produkty to ContraPest oraz Evolve" /></p>

<h3 id="senestech">SenesTech</h3>

<p>Co to za firma? Można poczytać o nich <a href="https://en.wikipedia.org/wiki/SenesTech">artykuł na Wikipedii</a>. Pochodzi z Arizony, została założona w 2004 roku. Względnie niewielka, ale notowana na giełdzie. A amerykańska giełda może oznaczać parcie na wyniki, dogadywanie się z inwestorami (takimi jak wielkie fundusze) i inne podobne sprawki.</p>

<p>Kurs akcji tej spółki nie jest na zbyt wysokim poziomie… Ale to oznacza, że gdyby stała się z jakiegoś powodu atrakcyjna, to wartość jej akcji mogłaby skoczyć nawet o kilka rzędów wielkości, pomnażając majątek udziałowców. Przy spółkach dużych i zakorzenionych takie coś by nie przeszło.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">SenesTech jest notowany na giełdzie pod skrótem SNES, który może się ciepło kojarzyć osobom ceniącym klimaty retro :wink:</p>
    
  </div>
</div>

<p>W streszczeniu z DuckDuckGo mam również trochę informacji o produktach firmy:</p>

<blockquote class="bigspace-before">
  <p><strong>SenesTech</strong> to wiodący producent środków antykoncepcyjnych dla szczurów, w szczególności produktów <strong>ContraPest</strong> i <strong>Evolve</strong></p>
</blockquote>

<p class="figcaption">Tłumaczenie moje. Wszystkie wyróżnienia w cytatach dodane przeze mnie.</p>

<p>Z tego co pobieżnie wyczytałem, produkty różnią się od siebie stanem skupienia. <em>Evolve</em> ma postać tłustych „kiełbasek”, zaś <em>ContraPest</em> to ciecz. Co więcej:</p>

<blockquote class="bigspace-before">
  <p>ContraPest to słodkawa ciecz, która wabi szczury, a po spożyciu odbiera im możliwość wydania potomstwa. Jednak <strong>nie sterylizuje szczurów, więc niezbędne jest jej nieprzerwane podawanie</strong>.</p>
</blockquote>

<p class="figcaption">Źródło: Wikipedia. Tłumaczenie moje.</p>

<p>Czyli po pierwszym nakarmieniu dość szybko przestaną się pojawiać małe szczurki. Ale jeśli nie utrzyma się tempa serwowania substancji do czasu śmierci dorosłych osobników (z przyczyn dowolnych, choćby naturalnych), to ich populacja w momencie odbije.</p>

<p>Powstaje w ten sposób swoiste uwiązanie do produktu. A korporacje absolutnie uwielbiają takie stałe, przewidywalne strumienie dochodów, jakie zapewniają im produkty „długoterminowe”. Przykładem usługi subskrypcyjne wpychane gdzie się da.</p>

<p>Skoro już jesteśmy przy korpometodach, to warto wspomnieć, że SenesTech ma <strong>patenty</strong> na oba swoje produkty.<br />
Oznacza to, że jeśli inne firmy nie wykombinują zamienników opartych na innych substancjach, to przez 20 lat od momentu przyznania patentu będą na łasce SenesTechu. Może się okazać, że firma zabetonowała swoją pozycję jako producent szczurzej antykoncepcji.</p>

<p>Jeden z artykułów wspomina, że swego czasu zmieniło się kierownictwo firmy. Nowy prezes był przedstawiany jako człowiek wprawiony w nawiązywaniu <strong>partnerstw publiczno-prywatnych</strong>.</p>

<p class="post-meta bigspace-after">Względnie niedawno miała miejsce kolejna zmiana i prezesa zastąpiła prezeska. Ale wiele wskazuje na to, że polityka zapoczątkowana przez jej poprzednika trwa do dziś.</p>

<p>A czym są te partnerstwa? To ładnie brzmiące określenie oznacza w rzeczywistości <strong>zmowy polityków z korporacjami</strong>.<br />
Chodzi ogólnie o to, że korporacje nie skupiają się na docieraniu do szerokiego grona klientów, tylko podbijają prosto do nielicznych, ale wpływowych polityków. Załatwiają sobie kontrakty, korzystne przepisy, wyłączność na obsługę czegoś ważnego dla kraju.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Powiązane wpisy
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Przykładem produktu wprowadzonego odgórnie był <a href="/2024/12/19/bovaer-kontrowersje" class="internal">Bovaer</a>, środek zmniejszający ilość metanu wytwarzanego w krowich żwaczach.<br />
Po pierwsze: wprowadzono system, który premiował zmniejszanie emisji w rolnictwie. W ten sposób stworzono sztuczną zachętę do kupowania Bovaera.<br />
Po drugie: Dania poszła o krok dalej i wprost dopłacała pieniądze rolnikom kupującym ten produkt. W ten sposób korporacja tworząca Bovaera miała niemal bezpośredni dostęp do pieniędzy podatników.</p>
    
  </div>
</div>

<h3 id="ekspansja-wusa">Ekspansja w USA</h3>

<p>Może jakiś artykuł po polsku? Wzmiankę o SenesTechu znajdziemy na portalu opisującym sprawy polonii amerykańskiej, w pewnym <a href="https://deon24.com/2025/04/02/czy-szczurza-antykoncepcja-jest-rozwiazaniem-na-problem-z-gryzoniami-trzeba-to-sprawdzic/">artykule z 2 kwietnia 2025 roku</a>.<br />
Mówi on o tym, że na obszarze dwóch dzielnic miasta Chicago rozpoczęto 12‑miesięczny program pilotażowy, w ramach którego podaje się szczurom środek Evolve. Czyli znowu SenesTech.</p>

<p>Z kolei <em>dziennik.com</em> <a href="https://dziennik.com/antykoncepcja-w-walce-ze-szczurza-plaga-w-nowym-jorku-ruszyl-program-pilotazowy/">opisuje</a> w artykule z czerwca 2025 roku przypadek z Nowego Jorku – program pilotażowy w dzielnicy Harlem, również oparty na serwowaniu antykoncepcji.<br />
Sprawa nowojorska jest o tyle ciekawa, że metoda walki ze szczurami została narzucona odgórnie, po zmianie miejscowych przepisów („partnerstwo publiczno-prywatne”?).</p>

<blockquote>
  <p>Program wdrożono jako część ustawy „Flaco’s Law” – nazwanej tak na cześć sowy Flaco z Central Parku, po jej śmierci z powodu zatrucia trutką na szczury.</p>
</blockquote>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Alternatywa filmikowa
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Jeśli ktoś woli obejrzeć zdarzenia niż tylko o nich czytać, to <a href="https://www.youtube.com/watch?v=KD2Hp48H260">NBC News</a> ma krótką, parominutową migawkę o wprowadzeniu metod antykoncepcyjnych w Nowym Jorku.</p>
    
      <div>
      <p><img src="/assets/posts/centralizacja/szczury-senestech/nowy-jork-antykoncepcja-szczurow.jpg" alt="Kadr z&nbsp;reportażu NBC, pokazujący pusty plac, po którym spacerują gołębie i&nbsp;kot. Belka na dole mówi o&nbsp;użyciu w&nbsp;mieście szczurzej antykoncepcji" /></p>
      <p class="figcaption nospace">Co ciekawe, w&nbsp;tym filmiku wspominają, że obecna próba podawania szczurom antykoncepcji nie jest w&nbsp;żadnym razie pierwszą. Poprzednią omawia <a href="https://www.youtube.com/watch?v=xG5-Q7ODDUo">filmik z&nbsp;YouTube'a sprzed 8&nbsp;lat</a>.</p>
    </div>
    
  </div>
</div>

<p>Inny artykuł z Dziennika (wcześniejszy, <a href="https://dziennik.com/radni-nyc-proponuja-dystrybucje-antykoncepcji-dla-szczurow/">z kwietnia 2024 roku</a>) podaje również nazwę wspomnianego wyżej środka. Bez zaskoczenia, SenesTech.</p>

<blockquote class="bigspace">
  <p>Chodzi o środek ContraPest – słone i tłuste granulki, zawierające substancje które blokują funkcjonowanie jajników u samic szczurów, a także zakłócają produkcję plemników u samców.</p>
</blockquote>

<p>W całej tej sprawie można też znaleźć wątek równoległego dążenia do zakazu pułapek klejowych – mimo że one akurat nic sowie Flaco nie zrobiły:</p>

<blockquote>
  <p>ustawodawcy z Albany rozważają wprowadzenie <strong>ogólnostanowego zakazu</strong> wykorzystywania przeciwko szczurom <strong>pułapek klejowych</strong></p>
</blockquote>

<p>Nie macie przypadkiem lekkiego <em>déjà vu</em>? :wink:</p>

<details class="framed bigspace">
  <summary><strong>Wątek Flaco i&nbsp;(niejednoznacznych) przyczyn jego śmierci</strong></summary>

  <p>O zdarzeniu piszą dwa artykuły ze strony <em>dziennik.com</em>. Jeden <a href="https://dziennik.com/nie-zyje-flaco-slynny-puchacz-z-central-parku-dokonal-zywota-w-piatek-wieczorem/">z lutego</a>, drugi <a href="https://dziennik.com/nowe-ustalenia-ws-smierci-flaco-w-organizmie-puchacza-wykryto-silne-toksyny/">z końca marca</a>.</p>

  <p>Puchacz Flaco przez 12 lat żył w zamknięciu, w zoo na terenie nowojorskiego Central Parku. Pewnego dnia jakiś wandal uszkodził jego klatkę, a ptak wydostał się na wolność.</p>

  <blockquote class="bigspace">
    <p>Z uwagi na niezwykłą umiejętność ptaka w unikaniu schwytania przez służby <strong>miejscy urzędnicy zdecydowali, że Flaco pozostanie na wolności</strong>.</p>
  </blockquote>

  <p>Po roku korzystania z tej wolności Flaco zderzył się z budynkiem.<br />
Wykonano sekcję zwłok. Wstępnie stwierdzono, że to uderzenie było przyczyną śmierci, ale dalsza sekcja ukazała inne przyczyny: ptak cierpiał na chorobę wirusową przenoszoną przez gołębie, a do tego miał w organizmie trutkę na szczury.</p>

  <p>Co ciekawe, <a href="https://abcnews.com/US/zoo-releases-final-necropsy-results-flaco-owls-death/story?id=108479170">artykuł z ABC News</a>, oparty na raporcie z sekcji zwłok, mówi o trutce krótko, jakby nie była głównym czynnikiem. To wirus od gołębia jest ukazany jako źródło szczególnego spustoszenia:</p>

  <blockquote class="bigspace">
    <p>In Flaco’s case, the viral infection caused severe tissue damage and inflammation in many organs.</p>
  </blockquote>

  <p>Podsumowując: za śmiercią stał miks czynników, władze miasta skupiły się na jednym.<br />
Pominięto wątek wandala, milczącej zgody na zostawienie (nieprzystosowanego) ptaka na wolności, zderzenia z budynkiem, choroby współistniejącej.</p>

  <p>Nagłośniono tylko kwestię trutki. Oparto na tym całą emocjonalną kampanię. I wprowadzono przepisy <em>de facto</em> stawiające miejską deratyzację na głowie i uzależniające ją od SenesTechu.</p>

</details>

<h3 id="narracja-marketingowa">Narracja marketingowa</h3>

<p>Był przegląd prasy, to może dla odmiany coś ze świata zwykłych internautów? Poszukałem pod hasłem <code class="language-plaintext highlighter-rouge">senestech site:reddit.com</code> i znalazłem taką <a href="https://old.reddit.com/r/homestead/comments/1dul9u0/rat_control_via_birth_control_senestech_evolve/">dyskusję na Reddicie</a>, którą ktoś rozpoczął, pytając o opinie na temat produktów SenesTechu.</p>

<p>Była względnie wyważona – ktoś zastanawiał się nad skutecznością środka, ktoś opisał swój przypadek z pułapką klejową używaną etyczniej niż zwykle. Ktoś inny twierdził, że po użyciu antykoncepcji ostatecznie stracił cierpliwość i tak czy siak sięgnął po trutkę. Niektórzy próbują reklamować konkurencyjną trutkę <em>RatX</em>.</p>

<p>Wśród tych komentarzy pojawił się jeden <a href="https://old.reddit.com/r/homestead/comments/1dul9u0/rat_control_via_birth_control_senestech_evolve/muuk6fd/">jednoznacznie promujący produkty SenesTechu</a>. A na końcu komentarza był link do <a href="https://www.realcreativeagency.com/blog/best-way-to-get-rid-of-rats-without-poison/" rel="nofollow">tej strony</a>.</p>

<p class="post-meta bigspace-after">Usunąłem z końca linku <a href="/internetowa_inwigilacja/2021/04/09/internetowa-inwigilacja-parametry" class="internal">parametr śledzący</a> <code class="language-plaintext highlighter-rouge">?reddit</code> – ewidentnie dodany tam, żeby monitorować liczbę wejść i rozróżniać ich źródło.</p>

<p>Po wejściu w link naszym oczom ukazuje się strona, która nie ukrywa, że jest od tak zwanego <em>SEO</em> (pompowania widoczności produktów w wyszukiwarkach internetowych) – pod artykułem widnieje tekst <em>Other FREE Web Traffic Articles</em>.</p>

<p>Sam artykuł z kolei pochodzi z maja 2025 roku i zawiera liczne literówki (<em>absolutley</em>, <em>menaing</em>, <em>pupluation</em>…). Oraz potencjalne przykłady narracji, z jaką firma chce iść w świat.</p>

<ul>
  <li>
    <p>Obrzydzanie tradycyjnych trutek, również przez sugerowanie zagrożeń dla ludzi.</p>

    <blockquote>
      <p><em>Rat poison is killing pets, wildlife and getting into our water supply</em>.</p>
    </blockquote>
  </li>
  <li>
    <p>Najbardziej oklepany duet przymiotników, pojawiający się przy marketingu chyba każdej substancji.</p>

    <blockquote>
      <p>Rat birth control is a <strong>safe</strong> and highly <strong>effective</strong> way…</p>
    </blockquote>
  </li>
  <li>
    <p>Liczba urodzeń wśród szczurów jeszcze bardziej zawyżona niż w innych źródłach.</p>

    <blockquote>
      <p>2 rats in 1 year can produce 15,000 baby rats,</p>
    </blockquote>
  </li>
  <li>
    <p>Porównywanie preparatów antykoncepcyjnych do codziennej żywności.</p>

    <blockquote>
      <p>Evolve is made from <strong>cottonseed oil (same stuff that’s in potato chips and mayonnaise)</strong>… and you know how much we humans love those.</p>
    </blockquote>

    <p class="post-meta bigspace-after">Po polsku to olej z nasion bawełny, zwany też olejem bawełnianym.</p>
  </li>
</ul>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wspomniany artykuł zawiera również link do strony agencji EPA (amerykańskiego odpowiednika Sanepidu) <a href="https://www.epa.gov/safepestcontrol/mouse-and-rat-poisons-pellet-form-banned">mówiącej o ograniczeniach nakładanych na trutki</a>. Zakazują niektórych substancji aktywnych, ograniczają ilość tych dozwolonych, regulują postać fizyczną trutki.<br />
Zmiany wydają się świeże – artykuł ostatnio aktualizowano w maju 2025 roku. I zadziwiająco korzystne dla alternatywnych metod deratyzacji.</p>
    
  </div>
</div>

<h2 id="wątek-globalny">Wątek globalny</h2>

<p>Dotąd trzymałem się USA, ale łatwo znaleźć przykłady ekspansji produktów SenesTechu na inne rynki. W ostatnich miesiącach Evolve dopuszczono na przykład do użytku w Nowej Zelandii. Weszli też <a href="https://www.prnewswire.com/news-releases/senestech-announces-exclusive-distribution-agreement-and-initial-order-for-evolve-soft-bait-in-singapore-302052837.html">do Singapuru</a>.</p>

<p>To jednak wciąż sprawy obcych krajów. A czy, poza petycją przeciw lepom, są w toku jakieś działania prawne mogące wpłynąć na sytuację w Polsce?</p>

<p>Okazuje się, że tak. <strong>Na poziomie Unii rozważa się wprowadzenie przepisów odgórnie zakazujących trutek</strong>. Rozpisuje się na ten temat artykuł z <em>Euractiv</em>.</p>

<p class="bigspace"><img src="/assets/posts/centralizacja/szczury-senestech/euractiv-unijny-zakaz-trutek.jpg" alt="Zdjęcie artykułu z&nbsp;Euractiv pokazujące szczura i&nbsp;podpi mówiący o&nbsp;potrzebie użycia nowych metod" /></p>

<p>Artykuł wpasowuje sprawę szczurów w szerszy kontekst, twierdząc że ich liczebność rośnie wskutek globalnego ocieplenia.</p>

<p>Przepisy unijne, które mogą uregulować kwestie deratyzacji, noszą nazwę <em>BPR (Biocidal Product Regulation)</em>. Zmiany w tych przepisach mają zostać oficjalnie zaproponowane <strong>w połowie 2027 roku</strong>.</p>

<p>Naciskają na nie różne organizacje, takie jak brytyjska Centre for Wild Animal Welfare. Jej reprezentant twierdzi, że tempo wprowadzania nowych przepisów jest mozolne w porównaniu z USA. I że należy jak najszybciej wprowadzić <em>humanitarne</em> metody kontroli szczurzej populacji.</p>

<p>Jak myślicie, jaka firma by zyskała na tych zmianach?</p>

<p>Widać też, że w tym przypadku narracja jest nieco inna, mniej emocjonalna. Próbuje przedstawiać nowe metody jako praktyczne rozwiązanie. „Powstają superszczury odporne na trutki, trzeba użyć czegoś nowego!”.</p>

<p class="post-meta bigspace-after">Bardzo mi się to kojarzy z <a href="/2022/12/24/monsanto-ht-bt-dikamba#kwestia-zwi%C4%99kszonych-oprysk%C3%B3w" class="internal">narracją</a> stosowaną przez koncern Bayer w przypadku środków chwasto- i owadobójczych dla rolnictwa.</p>

<h2 id="co-będzie-dalej">Co będzie dalej?</h2>

<p>Wiele wskazuje na to, że SenesTech dąży w wielu krajach – również w Polsce – do odgórnego, urzędowego zakazania rozmaitych metod deratyzacji. Kiedy ich już nie będzie, to wejdzie cały na biało ze swoimi opatentowanymi środkami.</p>

<p>Oczywiście poza przychylnością polityków przydałoby im się jakieś choć śladowe poparcie społeczne. Dlatego zmianom prawnym będzie pewnie towarzyszyło kreowanie narracji.<br />
Obstawiam, że sięgną po stare i sprawdzone sztuczki, wpasowując się w istniejące podziały społeczne. Czyli: przedstawią siebie jako empatycznych i pronaukowych, zaś przeciwników jako zaściankowych, sadystycznych, agresywnych.</p>

<p class="post-meta bigspace-after">Już teraz można dostrzec elementy takiego pozycjonowania, widząc hasztagi typu „FaktyNieMity”, jakimi oznaczane są niektóre wpisy.</p>

<p>Niewykluczone, że w internetowej dyskusji w którymś momencie pojawią się postacie, które nazwę trollami. Przy takich kampaniach pojawiają się często.</p>

<p>Przeciętny troll będzie uosabiał to, czego nie cierpią adepci i sympatycy nauk wszelakich – ignorancję, arogancję, bełkotliwość. „Psiecka to ja wyprowadzam do pieca, hyhy”. Ten typ.</p>

<p>Może również szerzyć narrację spiskową. Twierdzić, że preparaty dla szczurów są po to, żeby podstępnie ograniczyć liczebność ludzkiej populacji.<br />
W jaki sposób, skoro ludzie nie jedzą ani preparatów, ani szczurów? Nie ma to najmniejszego sensu… Bo nie ma go mieć. Chodzi o to, żeby stronnicy firmy mieli swojego chochoła.</p>

<p>Kogoś ohydnego, w porównaniu z kim firma wypada dobrze i merytorycznie. Kogoś, kogo można łatwo punktować.<br />
Po Trollu głos może zabrać jakaś Organizacja Weryfikująca Fakty™. Wypowie się jasno, autorytatywnie, powielając argument ze wspomnianej wcześniej SEO‑stronki:</p>

<blockquote class="bigspace">
  <p>Pan Troll mówi nieprawdę! Preparaty są bezpieczne, bo nie będą konsumowane przez ludzi. Ponadto są oparte na oleju bawełnianym, obecnym również w chipsach i majonezie.</p>
</blockquote>

<p>W ten sposób wielkomiejskie grono dostanie spektakl, do jakiego przywykło. Oto firma chce coś zmienić swoją nauką. Jakiś prymityw się temu stawia, ale zostaje merytorycznie wyjaśniony. Zmiany wejdą, jupi!</p>

<p>A patenty, monopole? A po co o tym myśleć. Jest nauka kontra zabobony, czerń kontra biel. Internauta ma przyjąć pastelową opowiastkę do konsumowania, a potem konsumować kolejne. Mówiące, że nigdy wcześniej nie żyło nam się lepiej, a PKB rośnie. Ma konsumować treści, aż oczy wywrócą mu się białkami do góry w neoliberalnym uniesieniu.</p>

<p>A w międzyczasie monopol się domknie. Prezes(-ka) uściśnie łapę politykowi.</p>

<h2 id="co-można-zrobić">Co można zrobić?</h2>

<p>Nie znam się na tyle, żeby wiedzieć, czy SenesTech ma realną szansę zyskać monopol, czy też tylko się napina, żeby skusić inwestorów. Ale myślę, że lepiej działać niż bagatelizować. Zwłaszcza że jest jeszcze trochę czasu, nim wejdą planowane przepisy unijne.</p>

<p>Przede wszystkim proponuję nagłaśniać sprawę wśród jak najszerzego grona osób, bo na razie trzyma się poniżej progu wykrywalności.</p>

<p>Warto powiadomić potencjalnych zainteresowanych, że realia deratyzacji w Polsce i na świecie mogą się nieco zmienić. Sprawą mogą się zainteresować:</p>

<ul>
  <li>Urząd Ochrony Konkurencji i Konsumentów,</li>
  <li>samorządy i spółdzielnie (potencjalni użytkownicy produktów SenesTechu, czy tego chcą czy nie),</li>
  <li>politycy z Europarlamentu,</li>
  <li>organizacje europejskie pokroju <em>Corporate Europe Observatory</em> (punktująca różne próby monopolizacji).</li>
</ul>

<p>Można publicznie zapytać samej Fundacji, co sądzi o firmie SenesTech i czy dostrzega możliwą groźbę monopolu w branży szczurzej antykoncepcji.</p>

<p>Od jakiegoś czasu w <em>social mediach</em> aktywne są różne konta promujące <a href="/2025/12/31/podsumowanie-2025-roku#2026rokiem-promowania-federalizacji" class="internal">federalizację Unii Europejskiej</a> i piętnujące zależność od USA.<br />
Nie do końca im ufam (możliwe, że chodzi o centralizację władzy)… Ale można wykorzystać fakt, że publicznie sprzeciwiają się ekspansji firm z USA i podrzucić im w komentarzach SenesTech jako przykład.<br />
Może nagłośnią. A jeśli nie, to przynajmniej ich odbiorcy zobaczą.</p>

<h2 id="słowo-na-koniec">Słowo na koniec</h2>

<p>Gdyby w całej tej sprawie chodziło tylko o jawne promowanie jednego produktu, jako bardziej humanitarnej metody walki ze szczurami, to mógłbym poprzeć całą akcję. Mówię całkiem szczerze.</p>

<p>Kiedy jednak pojawiają się zmowy, odgórne zakazy i współpraca z politykami… To dobrostan szczurów schodzi u mnie na dalszy plan. <strong>Od deratyzacji ważniejsza jest deKORPOratyzacja</strong>.</p>

<p>Swoją drogą te dwie rzeczy łączy nie tylko zbliżone brzmienie. Walka z korpo, jak ta ze szczurami, ma różne oblicza, różniące się zajadłością. I też ma, w tym ostrzejszym wariancie, swoje trzy literki <em>D</em> – słowa <em>delay, deny, depose</em> <a href="/2025/01/05/podsumowanie-2024-roku#sprawa-luigiego-mangionego" class="internal">na nabojach Luigiego M</a>.<br />
Ja jednak jestem poczciwym człowiekiem i stawiam na metody bardziej humanitarne. Wyjaśnianie, eksponowanie, ukazywanie powiązań, jak w tym wpisie :smile:</p>

<p>A jakiś ogólniejszy wniosek na koniec? Warto zaglądać pod przekaz wyświetlany na teleekranach i powierzchniach reklamowych. To tam kryje się prawdziwy, mniej cukierkowy świat.</p>

<p>Do kolejnych wpisów!</p>]]></content><author><name></name></author><category term="Centralizacja" /><category term="Chemia" /><category term="Media" /><category term="Manipulacja" /><summary type="html"><![CDATA[Gościnnie wystąpią też akronimy: SNES, DDD i TESCREAL.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/centralizacja/szczury-senestech/szczury-monopol-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/centralizacja/szczury-senestech/szczury-monopol-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Firefox ujawnia miniaturki filmów? Prywatnościowa ciekawostka</title><link href="https://www.ciemnastrona.com.pl/2026/03/13/firefox-mpris-miniaturki-filmu.html" rel="alternate" type="text/html" title="Firefox ujawnia miniaturki filmów? Prywatnościowa ciekawostka" /><published>2026-03-13T16:00:00+00:00</published><updated>2026-03-13T16:00:00+00:00</updated><id>https://www.ciemnastrona.com.pl/2026/03/13/firefox-mpris-miniaturki-filmu</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2026/03/13/firefox-mpris-miniaturki-filmu.html"><![CDATA[<p>Wiosna za rogiem, czas się budzić ze snu zimowego i dodać jakieś wpisy na stronie głównej :smile:</p>

<p>Systemy operacyjne i przeglądarki internetowe można uznać, z perspektywy użytkowników, za fundamenty współczesnego cyfrowego świata.<br />
Te pierwsze umożliwiają podporządkowanie sobie urządzeń elektronicznych, jak laptopy czy smartfony. Te drugie pozwalają nawigować po oceanie internetu.</p>

<p>W każdej z tych dwóch kategorii istnieje co najmniej kilka znaczących opcji, różniących się pod względem stopnia „korporatyzacji”, a także szanowania prywatności swoich użytkowników.</p>

<p>Zestawiając ze sobą skrajności: systemy na bazie otwartego, darmowego <a href="/2025/04/22/koniec-windows-10-rok-linuksa" class="internal">Linuksa</a> bardziej szanują użytkowników niż Windows od Microsoftu. Zaś przeglądarka Firefox chroni prywatność o niebo lepiej niż Chrome.</p>

<p class="post-meta bigspace-after">Choć czasem niestety też się <a href="/2024/08/27/make-firefox-private" class="internal">mizia ze światem reklam</a>.</p>

<p>Tym ciekawsza jest w tych realiach sytuacja, kiedy jedynie po połączeniu dwóch prywatniejszych rzeczy, Linuksa i Firefoksa, ujawnia się jakąś informację na swój temat.<br />
Może niezbyt groźną, niemal nieistotną na tle innych danych… ale bez wątpienia istniejącą i możliwą do wykorzystania.</p>

<p>Takie coś odkryłem na swoim komputerze. <strong>Podczas odtwarzania niektórych filmów Firefox tworzy ich tymczasowe miniaturki</strong> w folderze ukrytym, ale domyślnie ogólnodostępnym.<br />
Gdyby ktoś miał u siebie zainstalowany jakiś wścibski program, to mógłby on co pewien czas, bez łamania żadnych zabezpieczeń, zerkać tam i odgadywać po miniaturach, co akurat oglądamy.</p>

<p>Nie uważam tego za powód do alarmu, stąd „ciekawostka” w tytule. Tym niemniej warto ją poznać.<br />
Zapraszam!</p>

<p class="bigspace-before"><img src="/assets/posts/inwigilacja/firefox-mpris/firefox-mpris-baner.jpg" alt="Zdjęcie cytryny odbijającej się w&nbsp;lustrze. Jej oryginał to czarny kontur ze znakiem zapytania, stojący obok loga Firefoksa. W&nbsp;lustrze podpisanym firefox-mpris odbija się jej prawdziwa postać, na którą nałożono miniaturkę filmu." /></p>

<p class="figcaption">Źródło: <a href="https://www.freepik.com/free-photo/lime-blue-table-isolated-orange_7727489.htm">zdjęcie cytryny</a> ze strony Freepik (autor: <em>drobotdean</em>). Przeróbki moje.</p>

<h2 id="odkrycie">Odkrycie</h2>

<p>Wierzcie lub nie, ale odkrycia dokonałem zupełnym przypadkiem, szukając sposobu na instalowanie dodatku <a href="/2021/10/21/ublock-origin" class="internal">uBlock Origin</a> automatycznie, bez uruchamiania przeglądarki. W tym celu zajrzałem do jej plików wewnętrznych, słuchając sobie filmu z YouTube’a w tle (ważne!).</p>

<p class="post-meta bigspace-after">Gwoli ścisłości: korzystałem z Librewolfa, czyli przeglądarki opartej na Firefoksie i jeszcze bardziej uszczelnionej pod kątem prywatności. Ale ma to minimalne znaczenie, dlatego przez większość wpisu będzie o Firefoksie.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Więcej o&nbsp;tych plikach
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">W przypadku Linuksa po pierwszym uruchomieniu przeglądarki Firefox powstaje, w folderze domowym (tym domyślnym, gdzie są podfoldery <em>Muzyka</em>, <em>Dokumenty</em> itd.), ukryty folder na różne rzeczy.<br />
Jeśli przeglądarka to zwykły Firefox, to folder nosi nazwę <code class="language-plaintext highlighter-rouge">.mozilla</code> (od firmy). W przypadku opartego na nim Librewolfa nazywa się <code class="language-plaintext highlighter-rouge">.librewolf</code>.</p>
    
  </div>
</div>

<p>Moim oczom ukazał się folder o nazwie <code class="language-plaintext highlighter-rouge">firefox-mpris</code>. Kolejny szczęśliwy traf, bo nazwa podstawowego Firefoksa rzucała się w oczy w folderach Librewolfa, z którego akurat korzystałem. W innym wypadku mógłbym ją pominąć, a tak przyciągnęła wzrok. Zajrzałem do środka.</p>

<p>A tam ujrzałem pojedynczy plik. Format PNG, czyli obrazek. <strong>Przedstawiał miniaturkę filmu, który akurat oglądałem</strong>.</p>

<p class="figure bigspace"><img src="/assets/posts/inwigilacja/firefox-mpris/firefox-mpris-miniaturka.png" alt="Zrzut ekranu pokazujący miniaturkę filmu, z&nbsp;tekstem 'Kurzgesagt Propaganda'" /></p>

<h2 id="obserwacje">Obserwacje</h2>

<p>Nazwa pliku to ciąg kilku cyfr, po których pojawia się podkreślnik. A po nim kolejna liczba.</p>

<p>Ta pierwsza liczba wbrew pozorom nie jest losowa; to <strong>numer procesu</strong> odpowiadającego uruchomionemu Firefoksowi. Coś, co jest przydzielane przez system każdemu działającemu programowi, ale rzadko widoczne dla użytkowników.</p>

<p class="post-meta bigspace-after">To dokładnie ta sama liczba, którą wyświetliłby program <code class="language-plaintext highlighter-rouge">xprop</code> po kliknięciu okna Firefoksa.<br />
Swoją drogą: przydatna właściwość, gdyby ktoś chciał ustalić numer procesu najprostszymi narzędziami, bez konsoli czy włączania Monitora Systemu.</p>

<p>Druga liczba z kolei zaczyna się od zera i rośnie o 1 z każdym kolejnym załadowanym filmem. Do jakiej wartości? Na pewno osiąga dwucyfrową, tyle sprawdziłem. Nie testowałem limitów, a w kodzie źródłowym Lisa/Wilka nie planuję póki co szperać.</p>

<p>Z ciekawości zacząłem sobie eksperymentować i sprawdzać, w jakich sytuacjach pojawia się miniaturka.</p>

<p>Jak się okazuje – pokazywała się za każdym razem, kiedy odtwarzałem w przeglądarce jakiś film ze strony <strong><em>youtube.com</em></strong>. I znikała wraz z całym folderem <code class="language-plaintext highlighter-rouge">firefox-mpris</code>, kiedy zamknąłem kartę, w której ten film się znajdował (samo wciśnięcie pauzy nic nie zmieniało).</p>

<details class="framed bigspace">
  <summary><strong>Inne obserwacje</strong></summary>

  <p class="bigspace-before">Parę innych, mniej znaczących ciekawostek dotyczących działania miniaturki:</p>

  <ul>
    <li>zawsze widoczna była u mnie tylko jedna miniaturka naraz;</li>
    <li>gdybym w trakcie odtwarzania pierwszego filmu zaczął odtwarzać też inny, w osobnej karcie, to miniaturka by się zmieniła i pokazywała ten później włączony;</li>
    <li>czasem jednak nie była na bieżąco z odtwarzanym filmem, zwłaszcza jeśli przełączałem się między filmami przez pauzowanie jednego i odtwarzanie drugiego;</li>
    <li>
      <p>gdybym akurat miał w przeglądarce plików wyświetloną zawartość folderu z miniaturą, to po przełączeniu na nowy film (np. wskutek autoodtwarzania) by mnie z tego folderu wyrzuciło do nadrzędnego.</p>

      <p>Przyczyna? Według moich obserwacji Firefox nie ogranicza się do zmiany samej miniatury, tylko usuwa i dodaje od nowa cały folder.</p>
    </li>
  </ul>

</details>

<p>Sprawdziłem, czy miniaturka pojawia się również w przypadku PeerTube’a, a nawet znanej stronki z filmami mniej familijnymi – czego się nie robi dla nauki!<br />
Nie pojawiała się. Ulga, zwłaszcza w tym drugim przypadku :smile:</p>

<p>Kiedy już się znudziłem eksperymentowaniem, to wyszukałem w DuckDuckGo tekstu <code class="language-plaintext highlighter-rouge">firefox-mpris</code>, żeby znaleźć jakieś pewniejsze źródło wyjaśniające całą sprawę.</p>

<h2 id="wyjaśnienie">Wyjaśnienie</h2>

<p>Kluczem jest tutaj słowo <code class="language-plaintext highlighter-rouge">mpris</code> w nazwie folderu. To akronim oznaczający <a href="https://wiki.archlinux.org/title/MPRIS"><em>Media Player Remote Interfacing Specification</em></a>. Standard pozwalający dzielić się z systemem informacjami o multimediach.</p>

<p>Na Linuksach istnieje coś takiego jak <strong><em>D-Bus</em></strong>. To, mówiąc ogólnie, sposób na przekazywanie systemowi informacji przez różne programy, w sposób ustandaryzowany, żeby ten mógł lepiej wszystko ze sobą integrować. MPRIS to jego część.</p>

<p>Linux, na którym wszystko sprawdzałem, był oparty na względnie minimalistycznym środowisku (MATE) i nie wykorzystywał możliwości MPRIS. Nic mi się nie pokazywało poza miniaturą w folderze.</p>

<p>Inne środowiska, jak Cinnamon, potrafią lepiej wykorzystywać to udogodnienie.</p>

<p>Jeśli podczas odtwarzania filmu kliknie się kontrolkę odpowiedzialną za dźwięk na systemowym pasku, to pojawia się miniatura oraz trochę informacji na temat odtwarzanego klipu.</p>

<p class="figure bigspace"><img src="/assets/posts/inwigilacja/firefox-mpris/linux-miniatura-ogladanego-filmu.jpg" alt="Zrzut ekranu pokazujący kontrolkę odpowiedzialną za głośność. Nad nią wyświetla się tytuł filmu 'Czy Kurzgesagt tworzy propagandę dla miliarderów?', a&nbsp;także miniaturka przedstawiająca mężczyzn w&nbsp;garniturach" /></p>

<p class="post-meta bigspace-after">Miniaturka byłaby widoczna również na ekranie logowania. Czy to dobrze, czy źle – zależy od człowieka (i pewnie od filmiku).</p>

<p>Jak widać, to całkiem przydatna opcja. A nawet doceniana w komputerowym światku. <a href="https://hn.algolia.com/?dateRange=all&amp;page=0&amp;prefix=true&amp;query=%22mpris%22&amp;sort=byDate&amp;type=story">Na forum HN</a> ludzie polecają różne swoje odtwarzacze multimediów, wskazując integrację z MPRIS jako zaletę.</p>

<p>Te bajery mają jednak swoją cenę, którą jest powstawanie miniaturek w folderze.</p>

<h2 id="ocena-ryzyka">Ocena ryzyka</h2>

<p>Z punktu widzenia prywatności <strong>powstała miniaturka jest ogólnodostępna</strong>. Gdyby na naszym systemie oprócz przeglądarki działał jakiś zły program, to mógłby co pewien czas wypatrywać folderu <code class="language-plaintext highlighter-rouge">.mozilla/firefox-mpris</code> i zapisywać sobie zauważone tam obrazki, wraz z godziną utworzenia miniaturki. Miałby małą kronikę naszej historii oglądanych filmów.</p>

<p>…Tylko że to zagrożenie raczej niewielkie na tle tego, co program mógłby wyciągnąć z innego folderu ogólnodostępnego, <code class="language-plaintext highlighter-rouge">.cache/mozilla</code>, gdzie znajduje się <a href="/2021/12/23/caching" class="internal">pamięć podręczna</a> Firefoksa. A tam skarby, takie jak miniaturki <em>wszystkich</em> obrazków, jakie załadowała przeglądarka.</p>

<p>Teoretycznie może zajść sytuacja, gdy jakiś administrator systemu ustawia taką politykę bezpieczeństwa, żeby żaden program nie miał dostępu do folderu <code class="language-plaintext highlighter-rouge">.cache</code> (bo wrażliwe rzeczy). Równocześnie mógłby zostawić dostęp do folderu <code class="language-plaintext highlighter-rouge">.mozilla</code>, żeby ludzie mieli np. możliwość integrowania innych programów z przeglądarką.</p>

<p>W takim wypadku miniatura byłaby faktycznym wyciekiem informacji. Ale to raczej naciągany scenariusz.</p>

<p>A w przypadku typowym? Nieznaczące zagrożenie na tle pamięci podręcznej.</p>

<h2 id="wyłączanie-opcji">Wyłączanie opcji</h2>

<p>Niezależnie od skali zagrożenia, ktoś mógłby zechcieć nie tworzyć miniaturek. Jak je wyłączyć?<br />
Ktoś już o to <a href="https://www.reddit.com/r/firefox/comments/q1vnns/what_is_firefoxmpris/">zapytał na Reddicie</a> i dostał bardzo konkretną odpowiedź.</p>

<p>Po pierwsze: według komentarza <strong>miniaturka nie pojawia się, jeśli ogląda się film w zakładce prywatnej/<em>incognito</em></strong>. Kolejny dowód na to, że w tryb prywatny jednak włożono jakąśtam pracę i <a href="/2024/09/09/tryb-prywatny-incognito" class="internal">nie jest tylko zabawką do ukrywania historii</a>.</p>

<p>A co, jeśli nie chcemy każdorazowo używać tego trybu? W takim wypadku można wyłączyć tworzenie miniaturek w ustawieniach, żeby uczynić ich brak stanem domyślnym całego Firefoksa.</p>

<details class="framed bigspace">
  <summary><strong>Więcej o&nbsp;wyłączaniu przez opcje</strong></summary>

  <p class="bigspace-before">Należy uruchomić przeglądarkę i wpisać w pasek u góry (ten sam, w którym wyświetlają się adresy stron) tekst <code class="language-plaintext highlighter-rouge">about:config</code>. Gdyby pojawiło się ostrzeżenie, to można je przeklikać.</p>

  <p>Pojawi się lista dostępnych opcji. W pasek wyszukiwania po lewej stronie można zacząć wpisywać tekst <code class="language-plaintext highlighter-rouge">media.hard</code>…</p>

  <p>Powinno wyświetlć się kilka opcji, w tym tę, która nas interesuje – <strong><code class="language-plaintext highlighter-rouge">media.hardwaremediakeys.enabled</code></strong>. Należy kliknąć ikonkę dwóch strzałek po jej prawej stronie, żeby wartość obok niej zmieniła się na <code class="language-plaintext highlighter-rouge">false</code>. Zrobione.</p>

</details>

<h2 id="słowo-na-koniec">Słowo na koniec</h2>

<p>W tym wpisie pokazałem ciekawostkę – ujawnienie pewnych informacji przez teoretycznie najbezpieczniejszą kombinację systemu i przeglądarki.</p>

<p>Piszę „ciekawostkę”, bo nie uważam tego za realne zagrożenie, zwłaszcza na tle łatwo dostępnej pamięci podręcznej przeglądarki.</p>

<p class="post-meta bigspace-after">Patrzę na to trochę jak na okrężne metody <a href="/internetowa_inwigilacja/2023/08/19/historia-przegladania" class="internal">odczytywania historii przeglądania</a> (które polegają <em>de facto</em> na zamaskowaniu formularza, w którym użytkownicy sami klikają strony, które ostatnio widzieli).</p>

<p>Ta sprawa wyraźnie pokazuje natomiast pewną uniwersalną rzecz w realiach cyfrowej prywatności – <strong>informacje mogą wyciekać z najmniej spodziewanych miejsc, a próba ich przewidzenia to walka z wiatrakami</strong>.</p>

<p>W tym wypadku musiało wystąpić kilka czynników naraz: przeglądarka Firefox, system na bazie Linuksa (wspierający <em>D-Busa</em>), do tego film odtwarzany z YouTube’a.</p>

<p>Odkryłem to zupełnym przypadkiem, uszczelniłem. Ale ilu innych rzeczy, pojawiających się w jeszcze bardziej nietypowych warunkach, nie odkryłem i nie uszczelnię?</p>

<p>W takich realiach najpewniejsze wydają się sposoby ogólne, oparte na redukcji <em>wszystkich</em> informacji, a nie ściganiu konkretnych luk.</p>

<ol>
  <li>Instalować na swoim systemie jak najmniej programów.</li>
  <li>
    <p>Izolować od siebie uruchamiane programy.</p>

    <p class="post-meta bigspace-after">Zaawansowani użytkownicy mogą użyć czegoś w rodzaju Firejaila; inni mogą uruchomić cały system w jakiejś przyjaznej w obsłudze maszynie wirtualnej, takiej jak VirtualBox.</p>
  </li>
</ol>

<p>Istnieje też sposób trzeci – <strong>jak najczęściej ładować świeży system</strong>. Żeby potencjalny wścibski program, nawet jeśli się nawinie, miał dość ubogą ucztę, pozbawioną naszych danych.</p>

<p>Stałe zaczynanie od zera może brzmieć absurdalnie, zwłaszcza jeśli ktoś przywykł do typowych, ciężkich, ładujących się dość długo systemów.<br />
Ale przy lżejszych Linuksach, ładowanych z pendrive’a? Możliwe i skuteczne. Co jeszcze pokażę w przyszłych wpisach.</p>

<p>I na tej zajawce zakończę. Do zobaczenia! :smile:</p>]]></content><author><name></name></author><category term="Inwigilacja" /><category term="Podstawy" /><summary type="html"><![CDATA[Okruchy dla podglądaczy mogą leżeć w najmniej oczekiwanych miejscach.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/firefox-mpris/firefox-mpris-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/firefox-mpris/firefox-mpris-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Podsumowanie 2025 roku</title><link href="https://www.ciemnastrona.com.pl/2025/12/31/podsumowanie-2025-roku.html" rel="alternate" type="text/html" title="Podsumowanie 2025 roku" /><published>2025-12-31T16:13:10+00:00</published><updated>2025-12-31T16:13:10+00:00</updated><id>https://www.ciemnastrona.com.pl/2025/12/31/podsumowanie-2025-roku</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2025/12/31/podsumowanie-2025-roku.html"><![CDATA[<p>Witajcie! Kolejny rok zbliża się ku końcowi, więc czas na tradycyjne podsumowanie wydarzeń z bloga i ze świata!</p>

<p>Jeśli chodzi o świat, będzie dziś względnie optymistycznie – zebrało się bowiem parę małych triumfów ludzi nad korporacjami, zaś w społeczeństwie widać większą niż kiedyś niechęć do branżowych narracji.</p>

<p>Możliwe jednak, że wygrane bitwy to dopiero rozgrzewka, a przyszły rok przyniesie większe walki. Związane chociażby z patologiami wokół „sztucznej inteligencji”, o których tu wspomnę.</p>

<p>Jeśli chodzi o bloga, to można uznać, że trwał na nim <strong>rok systemu Linux</strong> (czy raczej: różnych systemów na bazie Linuksa).<br />
Miałem okazję zagłębić się w testowanie różnych odmian tej alternatywy dla Windowsa. Nabić parę poziomów doświadczenia w jego obsłudze i podzielić się wiedzą w różnych poradnikach.</p>

<p>Zapraszam na przegląd zdarzeń z bloga i ze świata!</p>

<p class="bigspace-before"><img src="/assets/posts/podsumowania/2025/linux-podsumowanie-2025-baner.jpg" alt="Przerobiony obrazek, na którym Mikołaj pokazuje cieszącej się dziewczynce worek prezentów. Z&nbsp;worka wyłania się maskotka systemu Linux oraz loga różnych jego wersji. Na Mikołaja nałożono numer roku 2025, a&nbsp;na dziewczynkę 2026." /></p>

<p class="figcaption">Źródło: <a href="https://www.freepik.com/free-photo/she-is-so-excited-new-christmas-present_12375656.htm">zdjęcie z serwisu Freepik</a>, maskotka Linuksa (pingwin Tux), loga różnych systemów na jego bazie. Przeróbki moje.</p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#wieści-zbloga">Wieści z bloga</a>
    <ul>
      <li><a href="#rok-pracy-upodstaw">Rok pracy u podstaw</a></li>
      <li><a href="#rok-linuksa-umnie-na-pewno">Rok Linuksa? U mnie na pewno!</a></li>
    </ul>
  </li>
  <li><a href="#wieści-ze-świata">Wieści ze świata</a>
    <ul>
      <li><a href="#odtajnione-dokumenty-na-temat-">Odtajnione dokumenty na temat <em class="cover">???????</em></a></li>
      <li><a href="#ai-iwspółczesna-gorączka-złota">AI i współczesna gorączka złota</a></li>
      <li><a href="#proctorio-ikoniec-prześladowania-badacza">Proctorio i koniec prześladowania badacza</a></li>
      <li><a href="#obrywające-korporacje-rolno-spożywcze">Obrywające korporacje rolno-spożywcze</a></li>
    </ul>
  </li>
  <li><a href="#2026rokiem-promowania-federalizacji">2026 rokiem promowania federalizacji?</a></li>
  <li><a href="#plany-na-przyszły-rok">Plany na przyszły rok</a></li>
</ul>

<h2 id="wieści-zbloga">Wieści z bloga</h2>

<h3 id="rok-pracy-upodstaw">Rok pracy u podstaw</h3>

<p>Gdyby oceniać ten rok pod kątem liczby wpisów na stronie głównej, to wypadłby najgorzej od początku istnienia bloga. Między sierpniem a listopadem pojawił się tylko jeden nowy wpis!</p>

<p>Panel aktywności Githuba (na którym trzymam kod źródłowy bloga) pokazuje jednak, że działo się całkiem niemało – i to dokładnie w tym pozornie martwym okresie:</p>

<p class="figure bigspace"><img src="/assets/posts/podsumowania/2025/github-aktualizacje-2025.png" alt="Zrzut ekranu z&nbsp;panelu aktywności Githuba" /></p>

<p>To dlatego, że na pewien czas odłożyłem na bok dłuższe eseje i wziąłem się za tworzenie krótszych poradników oraz minirelacji ze swoich zmagań z cyfrowym światem. Stworzyłem, jeśli dobrze liczę, <strong>13 nowych samouczków i 5 minirelacji</strong>.</p>

<p>Były to głównie rzeczy związane z obsługą wspomnianego już darmowego i otwartego systemu <strong>Linux Mint</strong>.</p>

<p>Poza tym nieco doszlifowałem i dopracowałem dawne poradniki. Żeby nie zanudzać, upchnąłem ich przegląd w rozwijanej zakładce, dla zainteresowanych.</p>

<details class="framed bigspace">
  <summary><strong>Dokładniejsze omówienie zmian</strong></summary>

  <ul>
    <li>
      <p>Dodałem <a href="/galeria" class="internal">widok galerii wpisów</a>, na razie eksperymentalny.</p>

      <p>To ta sama lista wpisów co na stronie głównej, tylko że z obrazkami („banerami”) – jak ten z Mikołajem w przypadku obecnego wpisu.<br />
Być może taka forma bardziej się spodoba osobom przyzwyczajonym do interfejsów z miniaturkami, jak ten na YouTubie. Co kto lubi!</p>

      <p class="post-meta bigspace-after">Przy okazji odkryłem stary błąd: jedna z miniatur mi nie działała przez błąd w ścieżce. Mam też świadomość, że parę najstarszych wpisów jeszcze nie ma swoich miniaturek. Ale to się zmieni :wink:</p>
    </li>
    <li>
      <p>Zmodernizowałem nieco <a href="/tutorials/youtube-dl" class="internal">samouczek</a> dotyczący programu <code class="language-plaintext highlighter-rouge">yt-dlp</code> (od łatwego pobierania filmów i muzyki z różnych serwisów).</p>

      <p>Poprzednia wersja nieco mąciła, wspominając o starszej wersji programu. Z racji tego, że stopniowo odchodzi ona w niepamięć, zepchnąłem ją do osobnej zakładki. Doprecyzowałem też parę innych rzeczy.</p>
    </li>
    <li>
      <p>Zmodernizowałem samouczki dotyczące Pythona.</p>

      <p>Skupiłem się zwłaszcza na obchodzeniu <a href="/tutorials/python-blad-externally-managed-environment" class="internal">irytującego komunikatu o środowisku zarządzanym zewnętrznie</a>.<br />
Wynika on z tego, że popularne Linuksy postanowiły ściśle oddzielić Pythona systemowego od „roboczego”. Nie działa przez to prosta, powszechna komenda od instalowania dodatkowych modułów, zalecana w tysiącach porad dla początkujących.<br />
Moim osobistym zdaniem – ostra rewolucja, która może popsuć wielu osobom początki z Pythonem :roll_eyes: No ale jest jak jest, pozostaje podsuwać rozwiązania.</p>
    </li>
    <li>
      <p>Dodałem parę regułek automatycznie usuwających wiszące spójniki w tytułach wpisów.</p>

      <p>Koniec z nieestetycznymi <code class="language-plaintext highlighter-rouge">i</code> czy <code class="language-plaintext highlighter-rouge">z</code> wiszącymi na końcu linijki. Mała rzecz, ale cieszy moje pedantyczne oczy.</p>
    </li>
  </ul>

</details>

<h3 id="rok-linuksa-umnie-na-pewno">Rok Linuksa? U mnie na pewno!</h3>

<p>Gigant Microsoft w tym roku nieco poleciał w kulki:</p>

<ul>
  <li>wygasza wsparcie dla Windowsa 10;</li>
  <li>w zamian oferuje Windowsa 11, który nie zadziała na niektórych komputerach przez sztuczne wymogi dotyczące sprzętu;</li>
  <li>obciąża wspomnianego nowego Windowsa telemetrią, nachalnymi reklamami i funkcjami AI;</li>
  <li>
    <p>…a do tego now system zawiera irytujące błędy, dotykające najbardzej podstawowych funkcji.</p>

    <p class="post-meta bigspace-after">Mój ulubiony przykład: powolna przeglądarka plików, którą dało się naprawić, celowo wywołując błąd usuwający górny pasek – bo to on był źródłem problemu.<br />
Mam czasem wrażenie, że Microsoft skrycie sprzyja Linuksowi i sabotuje sam siebie.</p>
  </li>
</ul>

<p>Ten splot czynników – wraz z malejącą rolą programów biurowych, wynikającą z przepychania wielu rzeczy do internetu – dał duże szanse otwartej i darmowej alternatywie. Linuksowi.</p>

<p>Jak napisałem we <a href="/2025/04/22/koniec-windows-10-rok-linuksa" class="internal">wpisie, w którym go promuję</a>:</p>

<blockquote>
  <p>Ze swojej strony na pewno stworzę parę przewodników po Linuksie i zachęcam innych do tego samego</p>
</blockquote>

<p>I jak napisałem, tak zrobiłem. Na blogu zagościły liczne poradniki.</p>

<p>Było o instalowaniu Linuksa z pendrive’a. O rozwiązywaniu popularnych błędów. O ustawianiu języka polskiego, zdobywaniu czcionek Microsoftu w celu poprawienia kompatybilności LibreOffice’a…<br />
Ogólnie: rzeczy podstawowe, szczególnie przydatne dla osób wchodzących w nowy, otwarty świat równoległy wobec Windowsa.</p>

<p>Odszedłem też od typowego dla siebie skakania po tematach. Każdy post/samouczek rozwiązuje zwykle jeden konkretny problem, z jakim mogą się zderzyć ludzie przechodzący na Linuksa.</p>

<p>I wygląda na to, że wyszukiwarki nawet polubiły taką formę wpisów. Zarówno DuckDuckGo:</p>

<p class="figure bigspace"><img src="/assets/posts/podsumowania/2025/duckduckgo-linux-mint-ciemna-strona.jpg" alt="Zrzut ekranu z&nbsp;wyszukiwarki DuckDuckGo. Pod hasłem 'libreoffice czcionki z&nbsp;windowsa' wyświetla się post z&nbsp;Ciemnej Strony." /></p>

<p>Jak i Gugiel:</p>

<p class="bigspace-before"><img src="/assets/posts/podsumowania/2025/google-linux-mint-ciemna-strona.jpg" alt="Zrzut ekranu z&nbsp;wyszukiwarki Google. Widać, że jednym ze źródeł wymienionych pod odpowiedzią podaną przez AI jest Ciemna Strona." /></p>

<p class="figcaption">Wprawdzie to tylko mały link obok wyniku wyplutego przez AI… Ale przy Google’u trudno liczyć na więcej.</p>

<p>Linux jest na fali. I choć nie wiem, ile osób ostatecznie zjedna – mając przeciw sobie mechanizmy korporacyjnych powiązań – bardzo fajnie się czuję, mając swój mały wkład w rewolucję. W przyszłym roku będzie jeszcze większy :sunglasses:</p>

<h2 id="wieści-ze-świata">Wieści ze świata</h2>

<h3 id="odtajnione-dokumenty-na-temat-">Odtajnione dokumenty na temat <em class="cover">???????</em></h3>

<p>W USA z wielką pompą, na szczeblu rządowym, ogłoszono publikację dokumentów związanych ze skandalem <em class="cover">????????</em>. Jednak <em class="cover">?????</em> <em class="cover">??????????????</em> danych była <em class="cover">???????</em> czarnymi prostokątami, ocenzurowana.</p>

<p>Popełniono jednak elementarny błąd, o którym <a href="/2021/10/29/zakrywanie-danych" class="internal">pisałem kiedyś na blogu</a> – prostokąty po prostu nałożono na tekst wewnątrz plików PDF. W takiej sytuacji w dokumencie pozostaje i tekst, i prostokąty. <strong>Można normalnie zaznaczać i kopiować to, co się pod nimi ukrywa</strong>.</p>

<p>Niekompetencja czy celowy bunt cenzorów? W sumie nieistotne. W każdym razie chętne osoby mogą <a href="https://news.ycombinator.com/item?id=46368946">zapoznać się z pełniejszymi informacjami</a> niż te zawarte we fragmentach nieocenzurowanych.</p>

<p>Sprawa mnie oczywiście cieszy, bo stoję na stanowisku, że informacje chcą być wolne. Im więcej się ich ujawni, tym lepiej.</p>

<p>Ale czy samo odtajnienie cokolwiek zmienia?<br />
Powiedzmy sobie wprost: już raczej nie jest żadną tajemnicą ani tabu, że każdy kraj ma swoją <strong>kastę oligarchów</strong>. Dogadują się tylko ze sobą, realizują własne interesy, nie liczą się z innymi. I są przy tym bezkarni.</p>

<p>Obawiam się, że społeczeństwo zostało już doprowadzone do takich podziałów i poczucia bezsilności, że nawet najmocniejsze dowody przestępstw nie pchną ludzi do buntu. „No właśnie się pan dowiedział. I co?”.</p>

<blockquote class="bigspace-before">
  <p>Lost in the monochrome as self fades away<br />
Atrocity walks free at the end of all days<br />
There is no hope but what we can make<br />
The last human to stand against fate</p>
</blockquote>

<p class="figcaption">Źródło: <a href="https://www.youtube.com/watch?v=HOLnQEv5JcI"><em>Uberbyte</em>, <em>„Last Human”</em></a> (uwaga: YouTube). <em>Industrial</em> sprzed kilkunastu lat.</p>

<p>Jeśli znieczuleni ludzie na coś zareagują, to raczej na rzeczy dotykające ich bezpośrednio, godzące w ich życie.</p>

<p>…A tak się składa, że takie rzeczy też się szykują. Przykładem współczesne patologie związane z automatyzacją i elastycznymi algorytmami (nazwanymi marketingowo <em>sztuczną inteligencją</em> – AI).</p>

<h3 id="ai-iwspółczesna-gorączka-złota">AI i współczesna gorączka złota</h3>

<p>„AI to rewolucja”. „AI zmienia świat”. Bez wątpienia.<br />
Wiele wskazuje jednak na to, że nie będzie to zmiana, za którą jej architekci zyskają pomniki i wieczną chwałę.<br />
Na ten moment nastroje są zgoła inne, zaś pędzący (postę-)pociąg dużo gniecie i niszczy pod swoimi kołami.</p>

<p>Pominę nawet aspekt zastępowania ludzi i „zabierania pracy”, w wielu branżach jednocześnie. To temat-rzeka, zbyt obszerny na krótką notkę.</p>

<p>Wspomnę zamiast tego o <strong>wielkim, nieposkromionym apetycie AI</strong>.</p>

<p>Po pierwsze: apetycie na dane. Pod tym względem złą sławą cieszy się firma Perplexity, której boty <a href="https://news.ycombinator.com/item?id=42790252">masowo dobijają się do stron</a>, powodując niemalże ataki przeciążające (<em>DDoS</em>). Obsługa ich zapytań nie jest darmowa – koszty utrzymania niewinnych, prostych stronek nagle poleciały w górę.</p>

<p>Po drugie: apetyt na podzespoły, w tym pamięć (RAM).</p>

<p>Już teraz niektóre firmy, węsząc większe zyski, całkowicie olały sektor konsumencki i zaczęły zaopatrywać tylko branżę tworzącą modele AI. A to prowadzi do deficytów różnych podzespołów na rynku, wzrostów cen… I niezadowolenia społecznego.</p>

<p>Po trzecie: apetyt na energię. Prognozy <a href="https://cdn.xcancel.com/pic/orig/26B30BBF499F7/media%2FG6bEfGXX0AAKZkf.jpg">sugerują</a>, że samo tylko OpenAI, jeden z liderów, w ciągu 8 lat może zwiększyć swoje zapotrzebowanie na energię 125-krotnie. Żłopiąc jej więcej niż współczesne Indie z ponad miliardem ludności.</p>

<details class="framed bigspace">
  <summary><strong>Uwag parę o&nbsp;hipokryzji i&nbsp;wyrachowaniu OpenAI</strong></summary>

  <p>Kilka lat temu, gdy pojawiały się pierwsze modele z serii GPT (a o Chacie GPT nikt jeszcze nie mówił), tworząca je organizacja OpenAI była dość zamknięta (wbrew swojej nazwie). Nie ujawniali niczego, co związane z ich modelami.</p>

  <p>Mieli jednak wiarygodną wymówkę – względy bezpieczeństwa. <strong>Twierdzili, że ich modele w złych rękach mogą być groźne, że należy zachować najwyższą ostrożność</strong>. Wprowadzić regulacje i mechanizmy bezpieczeństwa, nim to trafi do ludzi.</p>

  <p>A teraz? Jesteśmy kilka generacji dalej, modele znacznie mocniejsze… A OpenAI dostaje pozwami za to, że ich automat nakłonił trochę osób do samobójstwa.<br />
I będzie ich więcej. Sama firma podaje, że według ich własnych statystyk <a href="https://arstechnica.com/ai/2025/10/openai-data-suggests-1-million-users-discuss-suicide-with-chatgpt-weekly/">ponad milion osób</a> dzieli się z Chatem myślami samobójczymi.</p>

  <p>Co robi w tych warunkach ta och-jakże-odpowiedzialna organizacja, widząc rosnącą zależność niektórych osób od swojego produktu?<br />
Zapowiada wprowadzenie <a href="https://www.insights.uca.org.au/altman-defends-plan-to-introduce-adult-mode-in-chatgpt-sparking-debate-over-ai-boundaries/">funkcji czatów intymnych</a>. „Bo jest na nie popyt”.</p>

  <p>Można teraz dostrzec w innym świetle ich wcześniejsze zapewnienia o odpowiedzialności. Dopuścić do głowy możliwość, że <strong>promowali regulacje tylko po to, żeby zmonopolizować rynek</strong>. Żeby postawiono bariery prawne, które tylko oni przeskoczą.</p>

  <p class="post-meta bigspace-after">Ale przy tym na tyle niskie, żeby nie psuły im interesów; dlatego byli przeciwni regulacjom unijnym.</p>

  <p>A wszelkie słowa o odpowiedzialności? Puste i bezduszne, jak teksty z ich generatorów.</p>

</details>

<p>Wszystkie wspomniane wyżej zasoby, jakie żłopie branża AI, są albo zabierane ludziom, albo wiążą się z utrudnieniem ich życia.</p>

<p>Co więcej, nie tylko firmy od sprzętu i tworzenia algorytmów rzuciły się na AI. Prawie każda, której zależy na inwestorach, próbuje się zaprezentować jako pionier. Trwa taka współczesna gorączka złota.</p>

<p>Microsoft zapowiedział, że Windows to od teraz „agentowy system operacyjny”. Czyli po ludzku: nabity elastycznymi algorytmami, próbującymi na siłę ułatwić użytkownikom życie.</p>

<p class="post-meta bigspace-after">To akurat odbieram pozytywnie, bo to kolejna rzecz – na fali licznych słabości i niedoróbek Windowsa 11 – która może pchnąć ludzi ku alternatywowm.</p>

<p>Nawet <strong>Firefox</strong> poszedł ku gorszemu. Nowy szef Mozilli zapowiedział, że planuje zrobić z niego „współczesną przeglądarkę AI”.</p>

<p>Ogólnie: napieranie do przodu, za wszelką cenę, na wielu frontach, obiecywanie nieograniczonych zysków. A na przekór tym zapewnieniom już zaczęły się wyłaniać różne przeszkody.<br />
<strong>To w końcu rypnie</strong>. A patrząc na to, jak entuzjaści AI w swoim wyścigu kompletnie nie liczyli się z ludźmi – raczej nie będą mogli liczyć na społeczne współczucie.</p>

<h3 id="proctorio-ikoniec-prześladowania-badacza">Proctorio i koniec prześladowania badacza</h3>

<p>Z dobrych wieści – zakończyła się właśnie kilkuletnia sprawa, która szczególnie mnie oburzała.</p>

<p>Kanadyjski badacz, Ian Linkletter, skrytykował kiedyś publicznie amerykańską firmę <strong>Proctorio</strong>, sprzedającą program do automatycznego nadzorowania zdalnych egzaminów (takie „wczesne AI”).</p>

<p>Zdaniem firmy program był niezawodny. Linkletter dowodził, że jest inaczej.<br />
Często błędnie oznaczał osoby o nietypowym wyglądzie i zachowaniu jako potencjalnych oszustów, do dalszej weryfikacji. Niektórzy nauczyciele akademiccy, wierzący w nieomylność algorytmu, robili potem nieprzyjemności.</p>

<p class="post-meta bigspace-after">Miałem okazję wspomnieć o tej sprawie we <a href="/2025/02/10/prywatnosc-maszyny-wirtualne" class="internal">wpisie o prywatności maszyn wirtualnych</a> (bo często się ich używa do ominięcia wspomnianego programu).</p>

<p>Na swoje nieszczęście Linkletter podał w swojej krytyce linki do filmów marketingowych. Firma wprawdzie sama rozsyłała je pracownikom uczelni, ale przy tym miała je ustawione jako niepubliczne.</p>

<p>Firma Proctorio olała krytykę i zamiast tego pozwała badacza, twierdząc że linkowanie do niejawnych filmów było naruszeniem jej praw autorskich.<br />
Sprawa toczyła się pięć lat. Po drodze zostały przetestowane możliwości kanadyjskiego sądownictwa i przepisów przeciw pozwom kneblującym (zawiodły na całej linii).</p>

<p>Ale ostatecznie <a href="https://linkletter.org/update-33-the-lawsuit-is-over/">sprawa zakończyła się ugodą</a>, badacz może wrócić do życia. Można sobie poczytać jego bloga i historię batalii.</p>

<p class="post-meta bigspace-after">Zaś z Proctorio – nie powiem co robić :wink:</p>

<p>Samo zjawisko pozwów kneblujących (tak zwanych SLAPP-ów; <em>strategic lawsuits against public participation</em>) jest niestety dość częste. Czasem opierają się na prawie autorskim, jak tutaj albo w przypadku <a href="/2025/01/05/podsumowanie-2024-roku#newag-ici%C4%85g-dalszy-afery" class="internal">sporu z firmą Newag</a>, producentem pociągów.</p>

<p>Innymi przepisami używanymi do celów duszenia krytyki są te związane ze zniesławieniem (Kodeks Karny) i naruszeniem dóbr osobistych (Kodeks Cywilny). Więcej napisałem o nich we <a href="/corponomicon/2025/03/17/slapp-efekt-mrozacy" class="internal">wpisie z serii <em>Corponomicon</em></a>.</p>

<p class="figure bigspace"><img src="/assets/posts/corponomicon/slapp/grozba-za-propagandyste.jpg" alt="Zrzut ekranu z&nbsp;portalu społecznościowego, na którym pewien człowiek pisze, że po wysłaniu pisma przez pełnomocniczkę pewien człowiek go przeprosił za naruszanie dóbr osobistych. Wyraża też nadzieję, że będzie to przestrogą dla innych internautów" /></p>

<h3 id="obrywające-korporacje-rolno-spożywcze">Obrywające korporacje rolno-spożywcze</h3>

<p>Ten rok przyniósł parę ciekawych potyczek między korporacyjnym marketingiem a jego przeciwnikami i demaskatorami.</p>

<p>Swego czasu napisałem o nieetycznym marketingu wokół <a href="/2024/10/01/nestle-mleko-dla-niemowlat-afryka" class="internal">mleka zastępczego dla niemowląt</a>. Przodowała w tym grupa <em>Fed is Best</em>. Zaczęła jako neutralna, twierdząca że zależy im tylko na dobrostanie mam (czymkolwiek by nie karmiły).</p>

<p>Po zdobyciu popularności zaczęli jawnie uderzać w wytyczne Światowej Organziacji Zdrowia, promować mieszanki i zniechęcać do karmienia piersią.</p>

<p>W styczniu tego roku ich profil został strącony z rowerka przez nieznanych hakerów. Właścicielki odzyskały dostęp, ale wiele treści zniknęło. Obecnie profil jest cieniem siebie.</p>

<p>Trochę żałuję, że nie zdążyłem zarchiwizować licznych komentarzy i pokazać, jakie mechanizmy manipulacji były stosowane na grupie, jak duszono głosy krytyczne. No trudno.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Od czasu opisania afery znalazłem <a href="https://thebreastfeedingfoundation.substack.com/p/the-documented-origin-of-fed-is-best">arcyciekawy artykuł</a>, który opisuje, że za pierwotnym sloganem <em>Fed is Best</em> stała firma Abbott oraz agencja Ogilvy; potem inne firmy podchwyciły hasło.</p>
    
  </div>
</div>

<p>W przypadku firm z branży korporolnictwa (handel nasionami i chemią rolniczą) nie odnotowałem większych upadków; w ich przypadku powiedziałbym raczej, że <strong>ten rok był rokiem precyzyjnego demaskowania</strong>.</p>

<p>Z pewnego czasopisma naukowego wycofano w końcu <a href="https://cen.acs.org/research-integrity/misconduct/Glyphosate-study-2000-retracted-amid/103/web/2025/12">artykuł na temat pewnego herbicydu</a> ze względu na konflikt interesów jego autorów.<br />
Ponownie: nie jest to żadna nowość. W mailach wewnętrznych firmy Monsanto, znanych od lat, wprost sugerowano, że to publikacja na zlecenie. Ale dobrze, że wydawnictwo naukowe też się po latach wzięło za zwalczanie patologii.</p>

<p>Swoją cegiełkę do punktowania korpo dorzucił również youtuber działający pod nickiem Veritasium, jeden z najpopularniejszych twórców zajmujących się popularyzacją nauki.</p>

<p>Opublikował w tym roku <a href="https://www.youtube.com/watch?v=CxVXvFOPIyQ">film na temat afer wokół firmy Monsanto</a>, który zebrał 17 milionów wyświetleń. Ominął przy tym popularne pułapki czy szarlatanów doklejonych do tematu i zaserwował samo mięso, wskazując realne machlojki.</p>

<p>Co więcej, wprawne oko może dostrzec w komentarzach pod filmem narracje – a nawet konkretne trollkonta – jakie punktowałem parę lat wcześniej <a href="/2022/12/24/biotechnologia-trolle-youtube" class="internal">w swoim wpisie</a>. Pięknie się to wszystko zazębia!</p>

<p class="post-meta bigspace-after">Oczywiście Veritasium ma też swoje cienie, a pochwała tego filmu nie oznacza z mojej strony rekomendacji ogólnej; wiem, że kiedyś np. bezkrytyczne promowali samojezdne auta firmy Waymo.<br />
Sam film również miał wady – niepotrzebnie użyto w nim fragmentów nagrań z rosyjskiej telewizji. Było to tylko kilkanaście sekund migawek z protestów, ale to wystarczyło, żeby dać oponentom amunicję.</p>

<details class="framed bigspace">
  <summary><strong>I jeszcze aferka Bonus Eventus z&nbsp;jesieni 2024&nbsp;roku</strong></summary>

  <p>Nie zalicza się to wprawdzie do 2025 roku, ale i tak ją tu dodam, bo sprawa jest bardzo ciekawa.</p>

  <p>Mianowicie: grupa poważnych portali zajmujących się dziennikarstwem śledczym nagłośniła <a href="https://rsf.org/en/usa-rsf-condemns-agrochemical-industry-s-shameful-practice-profiling-and-slandering-environmental">aferę Bonus Eventus</a>. Zinfiltrowali platformę internetową, na której branża i politycy z amerykańskich agencji odpowiedzialnych za żywność wprost wymieniali się informacjami, narracjami, a nawet danymi krytyków.</p>

  <p>Dziennikarze ujawnili między innymi próbki maili propagandowych, jakie regularnie otrzymywali subskrybenci strony. Wśród nich – trochę nazwisk, które już wcześniej przewijały się w różnych odtajnionych mailach.</p>

  <p>Właściciele tych nazwisk dotąd konsekwentnie zaprzeczali swoim branżowym powiązaniom. No to teraz muszą zaprzeczać mocniej :smiling_imp:</p>

</details>

<p>Ogólnie widać, że nie są to już lata 2015-2019, kiedy korporolnictwo wydawało się chronione niezniszczalną tarczą propagandy.</p>

<p><strong>Reakcje ludzi – pod filmem Veritasium i nie tylko – wydają się mocnym dowodem na to, że nastawienie społeczne się zmienia</strong>. Podobnie jak przy Linuksie – tworzy się niepowtarzalna okazja, żeby się przebić, uderzyć w gigantów.</p>

<p>U siebie również mam nieco nagromadzonych materiałów na temat korporolnictwa. Kto wie, może pójdę za <em>Zeitgeistem</em> i też je dorzucę? :smiling_imp:</p>

<h2 id="2026rokiem-promowania-federalizacji">2026 rokiem promowania federalizacji?</h2>

<p>W obliczu napięć między USA a resztą świata, w tym Unią Europejską, nie dziwią dążenia Europy ku suwerenności, w tym również cyfrowej. Rozwijanie własnych usług i platform na terenie Unii, uniezależnienie się.</p>

<p>Ogólnie mnie to cieszy; w końcu pokrywa się z wieloma moimi poglądami.</p>

<p>Jestem przeciw <em>big techom</em> i cyfrowej kolonizacji. Umiałem docenić regulacje takie jak prywatnościowe GDPR czy antymonopolowe DMA.<br />
Poza tym zyskiwanie niezależności pewnie by się opierało na świecie <em>otwartego kodu źródłowego</em>, który tak przecież chwalę.</p>

<p>Mam jednak problem z tym, że na tle słów o suwerenności zaczęły się uaktywniać konta, które promują bardzo konkretną jej wersję – <strong>federalizację</strong>. „Stany Zjednoczone Europy”.</p>

<p>Żeby nie było, że sobie to zmyślam – portal <em>Politico</em> również <a href="https://www.politico.eu/article/mario-draghi-push-pragmatic-federalism-get-europe-out-predicament/">wspomina, że to szerszy ruch</a>. Orędownikiem jest między innymi Mario Draghi, były szef Europejskiego Banku Centralnego.</p>

<p>Oto widzę na portalach społecznościowych jednostronne komentarze promujące federalizację, wstawione jako odpowiedzi pod zwykłymi wpisami o Europie (<a href="https://xcancel.com/MaBo974/status/1973884861258907818#m">„Stwórzmy Stany Zjednoczone Europy! Tu i teraz!”</a>).<br />
Zostawiają je jednowymiarowe konta, których całe „jestestwo” (nazwa i profil) obraca się wokół federalizacji.</p>

<p>Oto widzę, jak osoba z Polski nazywana przez niektórych płatnym propagandystą – i ewidentnie działająca dotąd w interesie biznesu zagranicznego, nie Unii – zaczyna nagle wrzucać treści chwalące jedność Europy, niepasujące do swojej dotychczasowej twórczości.</p>

<p>…I przypominam sobie, jak niedawno portal Wykop był zalewany postami nazywającymi Unię skansenem, zostającym w ogonie innowacji. Posty na jedno kopyto, zbierające nie wiadomo skąd po kilkaset plusów.</p>

<p>Urabianie ludzi, jak smarowanie brytfanny masłem.<br />
A zaraz po tym wjechało mięcho – raport wspomnianego wyżej Draghiego. Wspominający, że żeby nie zostać w tyle, Unia powinna osłabić przepisy regulujące AI i ochronę danych. Niejedno korpo się pewnie ucieszyło.</p>

<p>I dochodzę w tym wszystkim do wniosku, że <strong>federalizacja nie jest promowana oddolnie</strong>. Że to jakaś kampania.</p>

<p>A czy to coś złego? Mam mieszane uczucia. Osobiście cenię w Unii kilka warstw „filtrowania” – unijną i krajową. Dzięki temu, że sito jest gęste, udaje się blokować patologie takie jak pomysł kontroli czatów (wypłynął z USA, poparła go Komisja, utknął na Parlamencie).</p>

<p>Gdyby federalizacja miała w ostateczności zwiększać centralizację i osłabić to filtrowanie – to nie zyska mojego poparcia. Bo stawianie świata na jednym wąskim filarze <a href="/serie/cyfrowy_feudalizm/" class="internal">krytykuję od dawna</a>.</p>

<p>Na ten moment zachowuję otwartą głowę, ale przeczucia mam złe. Pozostaje zobaczyć, co przyszły rok przyniesie.</p>

<h2 id="plany-na-przyszły-rok">Plany na przyszły rok</h2>

<p>Od strony aferowej będzie więcej o AI (planuję na początku roku opisać patologie, z jakimi mierzą się osoby od tagowania danych). Będzie więcej punktowania propagandy, w tym wspomniane już materiały o korporolnictwie.</p>

<p>Będzie o śledzących zastosowaniach czujników smartfona (chciałem wrzucić w tym roku, ale temat okazał się rozleglejszy niż myślałem – ostatecznie rozbiję go na dwa wpisy).</p>

<p>W przyszłym roku na pewno wspomnę o zaletach prywatnościowych <strong>trybu ulotnego (<em>live</em>)</strong>, czyli ładowania czystego systemu z pendrive’a prosto do pamięci, z pominięciem trwałego zapisu na dysku.</p>

<p>Będzie też o <strong>adresie MAC</strong>, dzięki któremu hotspoty mogą identyfikować nasze urządzenie i wyławiać nas z tłumu. Rzecz wredna, ale często łatwa do maskowania.</p>

<p class="post-meta bigspace-after">Zarówno tryb <em>live</em>, jak i losowy adres MAC to atuty prywatnościowego systemu <em>Tails</em>. Będzie dobra okazja, żeby go poznać od podszewki.</p>

<p>Jeśli wena dopisze, to chciałbym też poświęcić nieco uwagi programowi <strong>OpenSnitch</strong>, który pozwala monitorować wszystkie interakcje naszych programów z zewnętrznymi serwisami. A także blokować te niechciane.<br />
To świetny sposób na podejrzenie, co różne programy wysyłają w świat i na zyskanie odrobiny władzy nad swoim sprzętem. Można nieco się przestraszyć tym, jak „gadatliwy” bywa nawet najspokojniejszy system.</p>

<p>To tyle z zapowiedzi. Życzę sobie i Wam przyjemnego witania 2026 roku! :metal:</p>]]></content><author><name></name></author><category term="AI" /><category term="Manipulacja" /><category term="Open Source" /><category term="Rolnictwo" /><summary type="html"><![CDATA[Rok Linuksa, pracy u podstaw i ludzkiego oporu.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/podsumowania/2025/linux-podsumowanie-2025-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/podsumowania/2025/linux-podsumowanie-2025-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Między TikTokiem a unijnym DSA. Bój o dziecięce social media</title><link href="https://www.ciemnastrona.com.pl/2025/12/03/tiktok-korpo-kontra-dsa.html" rel="alternate" type="text/html" title="Między TikTokiem a unijnym DSA. Bój o dziecięce social media" /><published>2025-12-03T09:00:00+00:00</published><updated>2025-12-03T09:00:00+00:00</updated><id>https://www.ciemnastrona.com.pl/2025/12/03/tiktok-korpo-kontra-dsa</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2025/12/03/tiktok-korpo-kontra-dsa.html"><![CDATA[<p>Kolejny raz robię małą przerwę od tworzenia samouczków na temat Linuksa, bo oto kilka tygodni temu wypłynęła aferka, którą uważam za wartą nagłośnienia.</p>

<blockquote class="bigspace">
  <p>brzydki atak ze strony Pani Magdaleny Bigaj, samozwańczego Robin Hooda polskiego internetu.</p>
</blockquote>

<p>Takich słów użył Wiceminister Cyfryzacji, kiedy właścicielka pewnej fundacji skrytykowała kampanię <strong>TikToka</strong>. Popularnej platformy, która wypromowała koncepcję social mediów opartych na krótkich, uzależniających filmikach.</p>

<p>Skrytykowana kampania ociepla wizerunek firmy i przedstawia ją jako potencjalne rozwiązanie problemów, a nie ich źródło. Wydaje się odpowiedzią na nadciągające zmiany prawne, które mogą oderwać od TikToka sporą część najmłodszych, najsilniej wciągniętych odbiorców.</p>

<p>Pod fasadą życia codziennego trwa niewidoczna wojenka. Przepychanka między Unią a korporacjami, która może zmienić życie młodszych pokoleń. Mam przyjemność nieco ją przybliżyć w tym wpisie.</p>

<p>Zapraszam!</p>

<p class="bigspace-before"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/tiktok-vs-polski-robin-hood-baner.jpg" alt="Dwa kadry z&nbsp;animowanego Robin Hooda umieszczone obok siebie. Na lewym Robin mierzy z&nbsp;łuku. Na prawym widać szarżujących strażników, na których nałożono logo TikToka. Pchają przed sobą księcia Jana, podpisanego jako Ministerstwo Cyfryzacji." /></p>

<p class="figcaption">Źródła: <a href="https://www.youtube.com/watch?v=UoDE3lY0KXA">scena z zamku</a> (uwaga, YouTube!) z odświeżonej wersji „Robin Hooda” z 1973 roku, logo TikToka. Przeróbki moje.</p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#unijny-akt-ousługach-cyfrowych">Unijny Akt o usługach cyfrowych</a></li>
  <li><a href="#walka-okrajowe-wdrożenie-dsa">Walka o krajowe wdrożenie DSA</a></li>
  <li><a href="#strona-niekorporacyjna">Strona niekorporacyjna</a></li>
  <li><a href="#strona-korporacyjna">Strona korporacyjna</a></li>
  <li><a href="#kampania-tiktoka">Kampania TikToka</a>
    <ul>
      <li><a href="#krytyka">Krytyka</a></li>
      <li><a href="#reakcja-na-krytykę">Reakcja na krytykę</a></li>
    </ul>
  </li>
  <li><a href="#ciąg-dalszy-nastąpi">Ciąg dalszy nastąpi?</a></li>
</ul>

<h2 id="unijny-akt-ousługach-cyfrowych">Unijny Akt o usługach cyfrowych</h2>

<p>Wszystko zaczęło się od wejścia w życie unijnego rozporządzenia zwanego <strong><em>Aktem o usługach cyfrowych</em> (<em>Digital Services Act</em>, w skrócie DSA)</strong>.</p>

<p>Zanim przejdę do samego aktu, umieszczę go w kontekście innych przepisów.</p>

<p>Osobiście jestem człowiekiem raczej sprzyjającym Unii. To żadna tajemnica, łatwo można odczytać to nastawienie z moich dotychczasowych wpisów. Nie oznacza to jednak, że przyjmuję entuzjastycznie wszystkie regulacje.</p>

<p>Pozytywny stosunek mam na przykład do dyrektywy Omnibus, nakazującej podawanie najniższej ceny produktu z ostatnich 30 dni. Fajny sposób na ukrócenie zjawiska fałszywych promocji.</p>

<p>Cenię także GDPR/RODO od danych osobowych. Mimo paru uciążliwości dla mniejszych organizacji i problemów z egzekwowaniem, przepisy te dają oręż w walce z naruszaniem prywatności i ujawniają skalę śledzenia w internecie.</p>

<p class="post-meta bigspace-after">Są też korzyści uboczne. Te przepisy pozwoliły np. francuskiemu urzędowi od ochrony danych <a href="/2022/12/24/monsanto-posilac-roundup#front-szpiegowski" class="internal">dojechać korporację Bayer</a> za tworzenie „teczek” z dokładnymi danymi krytyków firmy.</p>

<p>Ale, żeby nie było zbyt różowo, z Unii spływają też potworki. Takie jak <a href="/2023/10/19/chat-control" class="internal">kontrola czatów</a>. Łącząca w sobie najgorsze korpo-polityczne zakusy: walkę z prywatnością i powierzanie wrażliwych spraw niejasnym algorytmom (zwanym potocznie AI).</p>

<p>Przepychana łokciem i kolanem, rok w rok, w sposób niejawny, z użyciem licznych manipulacji (jak kupno reklam profilowanych omijających krytyków). Nie szczędziłem jej gorzkich słów, a obecnie dorzuciłbym ich dużo więcej.</p>

<p>Umawiany tutaj DSA umieściłbym gdzieś pomiędzy wymienionymi skrajnościami. W najogólniejszym ujęciu: to przepisy, które mają ukrócić samowolę dużych platform (jak TikTok, YouTube, Facebook…).<br />
<strong>Zacieśnią wymogi dotyczące moderacji treści</strong>, a także wymuszą sprawniejszą komunikację między dużymi platformami a instytucjami krajowymi (np. polskim Urzędem Komunikacji Elektronicznej).</p>

<p>To, czym przepisy są na powierzchni, mógłbym nawet docenić. Ale kiedy pomyślę o tym, do czego mogą zostać użyte w praktyce, to już zapala się mała żółta lampka w głowie.</p>

<details class="framed bigspace">
  <summary><strong>Więcej przemyśleń na temat DSA</strong></summary>

  <p class="bigspace-before">Za najciekawsze <a href="https://pl.wikipedia.org/wiki/Akt_o_us%C5%82ugach_cyfrowych">cechy nowych przepisów</a> uważam dwie właściwości.</p>

  <ul>
    <li>
      <p>Wprost wskazują z nazwy duże platformy, do których się odnoszą.</p>

      <p>Moim zdaniem powiew świeżości w świecie, gdzie dotąd próbowało się tworzyć przepisy jednolite i zarzucić jedną sieć na wszystkie możliwe podmioty. A to niezbyt się sprawdzało.<br />
DSA już nie udaje, że małe portale są tym samym co cyfrowi giganci. Wprost bierze na celownik tych drugich.</p>
    </li>
    <li>
      <p>Narzucają wymóg większej współpracy tych platform z organami państwowymi.</p>

      <p>Platformy muszą reagować na zgłoszenia nielegalnych treści, uzasadniać swoje decyzje dotyczące usuwania kont/treści. Mają się także poprawić możliwości mediacji w przypadku sporów.</p>
    </li>
  </ul>

  <p>W scenariuszu pozytywnym dzięki DSA dałoby się sprawniej strącać z rowerka oszustwa wykorzystujące wizerunek znanych osób do nagonienia ludzi na trefne „inwestycje”. Póki co platformy niezbyt współpracowały w tym zakresie.</p>

  <p>Inny możliwy pozytyw? Osoby, którym platforma niesłusznie usunęła konto, mogłyby w końcu walczyć o swoje prawa, zwracając się do odpowiednika Rzecznika Praw Konsumenta.</p>

  <p>W scenariuszu negatywnym władze państwowe mogłyby natomiast wykorzystać sprawniejszą komunikację z platformami do tłumienia oporu. Niejedna osoba obawia się, że DSA posłuży do cenzury.</p>

  <p>Osobiście mam mieszane uczucia co do tych przepisów i zdecydowanie więcej sympatii odczuwam wobec DMA, bliźniaczej regulacji (tłumiącej cyfrowe monopole i również wskazującej z nazwy konkretne platformy). Do krytyki DSA jeszcze wrócę pod koniec.</p>

</details>

<p>Związek DSA z dziećmi opiera się głównie na wspomnianym wymogu moderacji, utrudniania dostępu do treści „szkodliwych” i nielegalnych. Ogólnik? Jak najbardziej; jak zobaczycie, spór toczy się na poziomie konkretyzacji.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">W ostatnich dniach mogła wam mignąć informacja o ustaleniu minimalnego wieku korzystania z <em>social mediów</em> na poziomie 16 lat na poziomie całej Unii. Faktycznie, w Parlamencie Europejskim odbyło się głosowanie na ten temat, a pomysł został <a href="https://www.dw.com/en/eu-lawmakers-back-plan-for-social-media-age-rules/a-74909572">poparty przez większość głosujących</a>.<br />
Można to jednak traktować co najwyżej jak sondaż, bo <strong>głosowanie nie prowadzi do powstania nowego prawa</strong>.<br />
Cały czas poruszamy się w tym wpisie w obrębie DSA oraz jego wdrażania w Polsce. Inne przepisy to sprawy poboczne, niezwiązane z naszą.</p>
    
  </div>
</div>

<h2 id="walka-okrajowe-wdrożenie-dsa">Walka o krajowe wdrożenie DSA</h2>

<p>Czyli DSA weszło, koniec z samowolką dużych platform, sprawa rozwiązana? Nie do końca. Kluczowy jest tutaj fakt, że <strong>przepisy unijne narzucają tylko ogólne ramy</strong>. To władze poszczególnych krajów dopasowują je do swoich realiów.</p>

<p>Właściciele dużych platform, dociśnięci na poziomie unijnym, mają jeszcze pewne pole manewru. Pokażę to na uproszczonym, zmyślonym przykładzie, na razie bez konkretnych nazw.</p>

<p>Powiedzmy, że Unia mówi ogólnik: „duże platformy muszą stosować zabezpieczenia, żeby nie dopuszczać dzieci do szkodliwych treści”. A teraz prawodawcy krajowi mają na tej podstawie stworzyć przepisy. Korporacje zastanawiają się zaś, jak to rozcieńczyć.</p>

<ul>
  <li>Czym są „zabezpieczenia”? Może wystarczy pod to podpiąć zwykłe okno z pytaniem, łatwe do odkliknięcia?</li>
  <li>Czym są „dzieci”? Może uda się pod to podczepić tylko osoby tak młode, że i tak nie korzystają z platformy?</li>
  <li>Czym są „szkodliwe treści”? Może dałoby się tak nagiąć definicję, żeby nie obejmowała na przykład „miękkiego hazardu”, a jedynie rzeczy tak czy siak nielegalne?</li>
</ul>

<p>Jakieś pozory zostają oczywiście zachowane. Spotykając się z politykami, żaden lobbysta nie powie wprost: „nie ograniczajcie, bo nie chcę!”.<br />
Powie coś w stylu: „nadmierna regulacja może odebrać dzieciom dostęp do treści edukacyjnych”. I powoła się na jakieś korzystne dla siebie badanie, wyciągając je z teczki na oczach polityków.</p>

<p class="post-meta bigspace-after">Jakieś na pewno znajdzie, niezależnie od stanu faktycznego. Gwarantuję.</p>

<p>Politycy słuchają i kiwają głowami. Ale nadal jest pewien element wahania. Czy pójście korposowi na rękę nie zaszkodzi politycznej karierze?</p>

<p>Z tego względu w takich sytuacjach trwa równoległe urabianie opinii publicznej. Jak smarowanie brytfanny masłem. Można włożyć do piekarnika i bez tego, ale wtedy coś się może sfajczyć.</p>

<p>Korporacja liczy na to, że pewne minimum społecznego poparcia – plus badania i inne rzeczy pokazywane politykom, wyciągane z teczki – doprowadzą do korzystnej dla niej interpretacji.</p>

<p>Tak wyglądają kontakty polityczno-korporacyjne, tak wygląda budowanie wpływów. Tak, niestety, wygląda świat. Mnóstwo korporacji napiera w ten sposób, gdy tylko mają okazję.</p>

<p>W naszej historii możemy wyróżnić <strong>trzy strony sporu – korporacyjną, niekorporacyjną oraz rządową</strong>. Dwie pierwsze się spierają, rządowa słucha (choć czasem, jak pokazałem na początku, coś wtrąci).<br />
Przybliżę teraz pokrótce dwie aktywniejsze, przeciwstawne strony.</p>

<h2 id="strona-niekorporacyjna">Strona niekorporacyjna</h2>

<p>W tej historii za główną twarz oporu można uznać <strong>Magdalenę Bigaj</strong>.</p>

<p>To prezeska fundacji Instytut Cyfrowego Obywatelstwa. Od dawna zwraca uwagę na uzależniające działanie różnych internetowych platform i ich patologie, a także na zalety płynące z utrzymywania higieny cyfrowej.</p>

<p>Nieraz wchodziła w <a href="https://xcancel.com/panoptykon/status/1644013377763540993">interakcje</a> z Fundacją Panoptykon, która skupia się w szczególności na prywatności.</p>

<p class="post-meta bigspace-after">Gdyby link nie działał, to można w nim zmienić <em>xcancel.com</em> na <em>x.com</em>. Podobnie w przypadku innych linków do Twittera/X.</p>

<p>Sprzeciw wobec większych graczy nie jest jej obcy. Jak <a href="https://xcancel.com/magdabigaj/status/1764698408986526161#m">napisała</a> w swoim tweecie z 4 marca 2024 r., cytując fragment wywiadu dla miesięcznika „Znak”:</p>

<blockquote>
  <p>mamy przeciwko sobie kartele technologiczne. Nie tylko ich twórcy, lecz także korzystający z nich reklamodawcy, twórcy treści, a nawet politycy zarabiają na naszej uwadze.</p>
</blockquote>

<p>W zajawce promującej inny wywiad pisze bardziej bezpośrednio:</p>

<blockquote class="bigspace">
  <p>Nie możemy zgadzać się na miękką korupcję w białych rękawiczkach</p>
</blockquote>

<p>W kontekście obecnej sprawy szczególnie interesujące jest natomiast to, że pani Bigaj jest <strong>współautorką <a href="https://higienacyfrowa.pl/publikacje/internet-dzieci/#pobierz">raportu „Internet Dzieci”</a></strong> z marca tego roku.<br />
Raport pokazuje, że młode osoby chłoną to, co w internecie najgorsze. Często podczas korzystania z wielkich platform – bo formalne ograniczenie wiekowe, pozwalające korzystać z nich tylko osobom powyżej 13. roku życia, to wydmuszka łatwa do obejścia.</p>

<p>Osobiście, widząc jakieś raporty „w obronie dzieci”, odruchowo się najeżam. Już zbyt często robiono z młodocianych wymówkę, żeby przepchnąć drakońskie przepisy.</p>

<p>W tym przypadku zalecenia raportu wydają się jednak całkiem racjonalne (str. 75 pliku PDF) i nie wygląda mi na konia trojańskiego. Jest o poprawie edukacji, ograniczeniach dla reklamodawców, niepublikowaniu wizerunków. Nie ma patologicznej walki z szyfrowaniem, a to cieszy.</p>

<p class="post-meta bigspace-after">Dodam jednak, że punkt o dyrektywie 2011/93/UE brzmi enigmatycznie. Mam też parę zastrzeżeń do poglądów współtwórcy raportu. Ale o tym bliżej końca wpisu.</p>

<p>Inną postacią stawiającą opór ekspansji TikToka – choć w tej sprawie raczej gościnnie, z drugiej linii – jest <strong>Sylwia Czubkowska</strong>.</p>

<p>To autorka dwóch książek na temat szeroko pojętego lobbingu i forsowania korporacyjnych wpływów: „Chińczycy trzymają nas mocno” oraz „Bóg techy”.</p>

<p>Obie panie wymienione z nazwiska mają długą historię punktowania wielkich firm technologicznych. Nie należą do osób, które krytykują TikToka, ale pobłażają przy tym molochom z USA.</p>

<h2 id="strona-korporacyjna">Strona korporacyjna</h2>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Drobna uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Zgodnie z konwencją przyjętą od początku istnienia tego bloga – skracam nazwiska niektórych osób i częściowo zakrywam wizerunki. Nie ma potrzeby doszukiwać się tu drugiego dna, po prostu taki drobny kaprys :wink:</p>
    
  </div>
</div>

<p>Głównym graczem po przeciwnej stronie jest TikTok. Platforma z krótkimi filmikami, której zarzuca się <a href="https://sites.brown.edu/publichealthjournal/2021/12/13/tiktok/">uzależnianie użytkowników</a> oraz spychanie ich ku <a href="https://www.amnesty.org/en/latest/news/2023/11/tiktok-risks-pushing-children-towards-harmful-content/">treściom szkodliwym dla zdrowia</a>. Ten wizerunek to ciężar, który chętnie by z siebie zrzucili.</p>

<p>Zanim napiszę, w jaki sposób się za to wzięli, spójrzmy na pewną organizowaną przez nich konferencję, którą odwiedziło grono potencjalnych sojuszników.</p>

<p>Można ich wszystkich podejrzeć w jednym <a href="https://www.instagram.com/marcelina_maciag/p/DRAoroDkt6O/">poście z Instagrama</a>. Dzięki uprzejmości niejakiej Marceliny M., działającej w „młodzieżówce” TikToka (<em>TikTok Global Youth Council</em>), która wszystkich oznaczyła.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wspomniana Marcelina, przebywająca w USA, działa publicznie nie tylko w młodzieżówce TikToka, ale również w innej, promującej… <a href="https://www.instagram.com/marcelina_maciag/p/DH22fXjNoqz/">NATO</a>.<br />
Byłaby ta całkiem niezła dywersyfikacja od strony geopolitycznej, gdyby nie to, że TikTok <a href="https://www.brookings.edu/articles/tiktok-may-not-be-chinese-owned-anymore-but-there-still-is-a-privacy-problem/">nie jest już tak całkiem chiński</a>.</p>
    
  </div>
</div>

<p>A wracając do wymienionych organizacji i osób, które pojawiły się na konferencji:</p>

<ul>
  <li>
    <p>Fundacja SEXEDPL</p>

    <p>Znana organizacja prowadząca kampanie społeczne. Główna siła napędowa całej kampanii. Zaraz będzie nieco dokładniejszy opis.</p>
  </li>
  <li>
    <p>Antonina „Tosia” K.</p>

    <p>Ściśle współpracująca z Fundacją SEXEDPL, wcześniej jedna z członkiń <a href="https://xcancel.com/MZ_GOV_PL/status/1778757520535781493#m">zespołu</a> powołanego przez Ministerstwo Edukacji, układającego program nauczania edukacji zdrowotnej.</p>
  </li>
  <li>
    <p>„Socjolożki.pl”, czyli Dorota P. i Katarzyna K.-Z.</p>

    <p>Działają głównie na Instagramie, ale mają też konto na Twitterze (zwanym czasem X). Poza prowadzeniem social mediów aktywnie zajmują się badaniami społecznymi. Jak piszą o sobie w biogramie: „partnerki firmy badawczej IRCenter”.</p>

    <p>Można znaleźć <a href="https://xcancel.com/socjolozkipl/status/1819299342286528999#m">wątek</a>, w którym wypowiadają się na temat nowego zespołu do spraw etyki badań (z udziałem dzieci). Chciały, żeby prywatne firmy miały większy wpływ na procesy decyzyjne.</p>

    <blockquote>
      <p>Czujemy gorycz, ponieważ w inicjatywie tej został pominięty biznes – czyli badania rynkowe. (…) Czujemy gorycz, ponieważ przedstawiciele agencji badawczych mają ogromne doświadczenie w realizacji badań z dziećmi i mogliby być cennym źródłem wiedzy.</p>
    </blockquote>
  </li>
  <li>
    <p>Przemysław „Przemek” S.</p>

    <p>Nauczyciel i twórca internetowy, wypowiadający się w tematach psychologii, filozofii i edukacji.</p>
  </li>
  <li>
    <p>Caroline M. z sieci popularyzatorskiej WHO Fides.</p>

    <p>O niej więcej w rozwijanej ciekawostce. Nie wydaje się mieć większego wkładu w polską sprawę, ale może sugerować jej międzynarodowy wymiar.</p>
  </li>
</ul>

<details class="framed bigspace">
  <summary><strong>Wątek WHO Fides (ciekawostka)</strong></summary>

  <p class="bigspace-before">WHO to Światowa Organizacja Zdrowia, zaś Fides to sieć różnych internetowych twórców wypowiadających się w temacie zdrowia publicznego. Można znaleźć <a href="https://link.springer.com/article/10.1186/s12982-025-00777-2">artykuł z czerwca</a> wprost mówiący o tym, że nawiązali współpracę z TikTokiem – choć mam nadzieję, że w kwestii budowania zasięgów, a nie promowania konkretnych rzeczy.</p>

  <p class="post-meta bigspace-after">Swoją drogą nie obraziłbym się, gdyby ta ich sieć popularyzatorska nieco skontrowała <a href="/2024/10/01/nestle-mleko-dla-niemowlat-afryka" class="internal">propagandę producentów mleka dla niemowląt</a>, która próbuje aktywnie rozmontować wytyczne WHO.</p>

  <p>…Ale mam pewne wątpliwości co do ich zasięgu, patrząc na to, że ich kanał na TikToku zawiera jeden film wyświetlony od 2024 roku łącznie 2000 razy, a profil śledzi obecnie 425 osób :roll_eyes:</p>

  <p>W każdym razie obecność kogoś z WHO na wydarzeniu promującym spojrzenie TikToka może budzić uniesienie brwi. Chętni mogą co pewien czas skanować internet w poszukiwaniu ewentualnych powiązań między tymi dwoma podmiotami.</p>

</details>

<p>Filarem całej akcji jest Fundacja SEXEDPL, więc poświęcę nieco uwagi im oraz ich współpracy z <strong>Uberem</strong>. Mającej pewne znaczenie dla sprawy, bo historia lubi się powtarzać.</p>

<h3 id="więcej-ofundacji-sexedpl">Więcej o Fundacji SEXEDPL</h3>

<p>Oficjalnie to fundacja zajmująca się promowaniem edukacji seksualnej wśród młodzieży. Swoją twarzą firmuje ją znana modelka i była uczestniczka programu „Top Model”, Anja R.</p>

<p class="post-meta bigspace-after">Tak, przez <em>jot</em>. „Ja nie jestem taka pierwsza lepsza Ania”.</p>

<p>Ich inicjatywy budzą raczej pozytywne emocje. „Tam, gdzie szkoła sobie nie radzi, tam uzupełnimy wiedzę”. „Jesteśmy pełni zrozumienia”. „Jesteśmy otwarci na pytania, nikogo nie wykluczamy”.<br />
Taki przekaz płynie z ich komunikatów – niekiedy wyświetlanych nawet na miejskich teleekranach reklamowych. Na których biedniejsze fundacje raczej nie zagoszczą.</p>

<details class="framed bigspace">
  <summary><strong>Śmieszkowątek o&nbsp;bojach z&nbsp;Wikipedią</strong></summary>

  <p>Gdyby spojrzeć na <a href="https://pl.wikipedia.org/w/index.php?title=Sexed.pl&amp;action=history">historię zmian</a> wpisu na temat Fundacji na Wikipedii, to wyłania się ciekawa przepychanka.</p>

  <p>Pierwszą wersję wpisu opublikowała użytkowniczka o nicku Jagodela dnia 18 maja 2021 roku, w dniu założenia konta. Była ona (wersja!) dość sucha i pozbawiona jakichkolwiek odnośników do źródeł.</p>

  <p>25 maja jakiś wikipedysta A wycofał wpis do poczekalni z adnotacją „Artykuł należy dopracować”. Jagodela się obruszyła i przywróciła go, dodając dopisek w tonie ciutkę korporacyjno-wilanowskim:</p>

  <blockquote>
    <p>artykuł został profesjonalnie przygotowany i jest gotowy do publikacji, prosiłabym o nie usuwanie go.</p>
  </blockquote>

  <p>Jakiś inny wikipedysta B chyba był innego zdania, bo znów go wycofał.</p>

  <p>Autorka przywróciła go 27 maja po paru edycjach. <a href="https://pl.wikipedia.org/w/index.php?title=Sexed.pl&amp;diff=prev&amp;oldid=63468318">Dodała linki</a>, przy czym niektóre chyba trochę na wyrost (pod słowami „Polska”, „Wrocław” i „Kraków”). Jakby chciała zagrać na nosie weryfikatorom.</p>

</details>

<p>Ta zaufana marka miała jednak okazję pojawić się obok organizacji budzącej mniejszą sympatię. Jakby użyczając jej reputacyjnego parasola.<br />
Jak zauważyła pod pewnym postem wspomniana już Sylwia Czubkowska z obozu niekorporacyjnego:</p>

<blockquote>
  <p>to co dla twórców/badaczy jest działaniem społecznym, dla tech korporacji jest po prostu washingową strategią. (…) po to je w Bóg Techach opisałam, w tym choćby <strong>współpracę @sexedpl z Uberem po skandalu z gwałtami w przewozach</strong></p>
</blockquote>

<p class="figcaption">Źródło: <a href="https://www.instagram.com/p/DQrpfoYjKpB/c/18119240908532294/">komentarz</a> spod filmu Socjolożek. Lekkie skróty i edycje moje.</p>

<p>Książki nie czytałem, ale obstawiam, że może chodzić o głośne afery, zwłaszcza z 2022 roku, gdy kierowcy jeżdżący dla Ubera skrzywdzili <a href="https://www.vogue.pl/a/molestowanie-i-gwalty-w-taksowkach-z-aplikacji-typu-uber-i-bolt">liczne pasażerki</a>.<br />
Reputacja firmy oberwała i pojawiła się groźba nałożenia na nią większych wymagań w kwestii weryfikacji kierowców.</p>

<p>Od tego czasu firma przyjęła imidż szlachetnego szeryfa antyprzemocowego.</p>

<ul>
  <li>Wprowadzili aplikację <a href="https://warszawa.wyborcza.pl/warszawa/7,54420,30334988,uber-wprowadzil-usluge-dla-kobiet-firmowana-przez-sexedpl-anji.html"><em>Uber by Women</em></a>, pozwalającą zamawiać przejazdy wyłącznie z kobietami.</li>
  <li>Uber został partnerem strategicznym telefonicznej linii wsparcia prowadzonej przez SEXEDPL.</li>
  <li>W tym roku wprowadzili kolejną apkę, tym razem do komunikowania się z zaufaną osobą w celu bezpiecznego powrotu do domu.</li>
</ul>

<p class="bigspace"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/homegirl-aplikacja.jpg" alt="Kolaż pokazujący na jednym kadrze loga Fundacji SEXED oraz Ubera na jednej talicy, a&nbsp;pod spodem plakat promujący ich aplikację." width="500px" /></p>

<p>Wszystko to przy pełnym wsparciu Fundacji. Brzmi tak pięknie i szlachetnie, nieprawdaż? Nie dość, że bezwarunkowe zaostrzenie weryfikacji, to jeszcze działania społeczne?</p>

<p>…Tylko czemu w samym środku sprawy, między kolejnymi inicjatywami społecznymi, Uber nie ujawniał statystyk dotyczących zgłoszonych napaści? Czemu aktywnie walczył z wymogiem posiadania polskiego prawa jazdy (który pozwalałby lepiej kontrolować, kto u nich jeździ)? A kiedy wymóg już został wprowadzony, to czemu weryfikacja <a href="https://www.auto-swiat.pl/wiadomosci/aktualnosci/uberowcy-maja-w-nosie-polskie-prawo-jazdy-szokujace-dane-po-kontrolach-policji/nzgxrgw?srcc=undefined">była dziurawa</a>?</p>

<p>Gdy czyta się takie coś, to spod lukru wsparcia, troski i empatii może wyjrzeć mroczniejsza myśl. „Co, jeśli inicjatywy społeczne nie miały <em>wesprzeć</em> realnych zmian modelu biznesowego? Co, jeśli miały je tylko <em>zastąpić</em>?”.</p>

<p>A Fundacja reklamowała te inicjatywy swoją reputacją. Ale pewnie w dobrej wierze, prawda? „Fundacja jest Dobra™”.</p>

<h2 id="kampania-tiktoka">Kampania TikToka</h2>

<p>Poznaliśmy kontekst, poznaliśmy ważnych graczy, więc czas wreszcie przejść do sedna.</p>

<p>Kształtują się polskie przepisy, które mogą się okazać niekorzystne dla TikToka. Firma odpowiedzialna za apkę zrobi wiele, żeby je zmiękczyć.</p>

<p>TikTok zaczął działać na kilku frontach. Tym bardziej pozytywnym były <strong>„Karty Bez Tabu”</strong>. Zestaw kart z pytaniami, na które młode osoby powinny odpowiadać razem z rodzicami, poznając nawzajem swoje poglądy na temat różnych internetowych spraw. Opracowała je Tosia K., wspomniana wyżej współpracowniczka Fundacji.</p>

<p>Na <a href="https://www.youtube.com/shorts/dc1V3FD6_wo">jednym z filmików</a> od SEXEDPL różne osoby pokazują, co by odpowiedziały na pytania z kart. Z pozoru to przypadkowe grono osób lubianych w <em>social mediach</em>. W praktyce – ludzie aktywnie zaangażowani w kampanię TikToka.</p>

<p>Ale to jeszcze pół biedy, karty są względnie nieszkodliwe; można nawet powiedzieć, że realizują dość powszechne postulaty, żeby uczyć ludzi o cyfrowych sprawach.<br />
Problem w tym, że są zaledwie cząstką większej kampanii. Równocześnie pojawiły się inne rzeczy, śmielej ocieplające wizerunek platformy.</p>

<ul>
  <li>
    <p>Filmik Fundacji na temat <a href="https://www.youtube.com/shorts/B8ga0cl09e0">funkcji ograniczeń rodzicielskich</a> pokazuje TikToka jako narzędzie łatwe do okiełznania i ściśle sterowane przez rodziców, zmienione niemal w pomoc edukacyjną.</p>

    <p class="figure"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/tiktok-niby-edukacyjny.jpg" alt="Przycięty kadr z&nbsp;filmu pokazujący ogolonego mężczyznę w&nbsp;koszuli, odgrywającego rolę dziecka. W&nbsp;dolnej części widać słowa: 'Mamo, czemu ja widzę tylko tiktoki o&nbsp;chemii, fizyce, matematyce?'." /></p>
  </li>
  <li>
    <p>Inny ich <a href="https://www.youtube.com/shorts/qslTu5-iAZY">filmik</a> promuje integrację aplikacji z telefoniczną linią wsparcia Fundacji <em class="corr-del">(deja vu?)</em>. Na filmik nałożony jest pasek z nazwami partnerów: sieci T-Mobile, Ubera… A teraz również TikToka.</p>
  </li>
</ul>

<p>Równocześnie opublikowano raport o nazwie „Bez tabu: o czym (nie) rozmawiamy w domach”. Oznaczony jako wspólne dzieło TikToka, Fundacji SEXED oraz Socjolożek. To te ostatnie odegrały szczególną rolę przy jego powstaniu.</p>

<p>Streszczenie swoich wniosków <a href="https://www.instagram.com/p/DQuIYlOiL8i">opublikowały</a> w mediach społecznościowych. Na slajdach widać między innymi <strong>sugestię, że większość młodych osób używa TikToka do celów edukacyjnych</strong>.</p>

<p>Pojawiły się też artykuły w mediach internetowych, <a href="https://www.eska.pl/news/tiktok-socjolozki-pl-i-fundacja-sexedpl-sprawdzaja-czy-umiemy-rozmawiac-o-relacjach-i-bezpieczenstwie-w-sieci-raport-aa-xsSz-72kR-27Gx.html">takie jak ten</a>. Zaś w nim:</p>

<ul>
  <li>cytat szefowej SEXEDPL mówiący, że fajnie rozmawiać z dziećmi o tym, co widziały w cyfrowym świecie (implikacja: powinny być z nim na bieżąco);</li>
  <li>wspomniana wyżej informacja, że większość używa TikToka do celów edukacyjnych;</li>
  <li>potwierdzenie, że w kampanii biorą udział m.in. Przemek S. i <em>Ten Ojciec z TikToka</em>;</li>
  <li>cytat pracownika TikToka mówiący, że „równowaga między bezpieczeństwem a autonomią jest kluczowa” (implikacja: autonomia to możliwość swobodnego siedzenia na TikToku);</li>
  <li>informacja, że TikTok oferuje szerokie możliwości kontroli (w tym te promowane na filmikach SEXEDPL).</li>
</ul>

<p>Ogólnie: ofensywa na kilku frontach. Strona niekorporacyjna wyszła jej naprzeciw.</p>

<h3 id="krytyka">Krytyka</h3>

<p>Pod postem z pochlebnymi statystykami bardzo ciekawą <a href="https://www.instagram.com/p/DQuIYlOiL8i/c/18049810712367763/">uwagę</a> napisała Janina Daily. Popularyzatorka, która akurat ma sporo do czynienia z badaniami:</p>

<div class="comment_container " aria-label="Komentarz ze strony facebook">
  <img src="/assets/fb_avatar.jpg" class="round-avatar  big_avatar" alt="" />
  <div class="fb_comment"> 
    <div class="fb_comment_text">
      <p class="author_base">janina.daily</p>
      <span>„66% nastolatków korzysta z platform w celach edukacyjnych”, „61% śledzi tam newsy” to jedne z najchętniej powtarzanych statystyk z tego badania. Ależ brzmią dumnie! Ależ uspokajają, że nic złego się nie dzieje! Z tym, że są to statystyki z badania… deklaratywnego. Oczywiście, że mało kto zaznaczy, że korzysta z tych platform do [gorszych rzeczy]. (…)<br />
Te liczby pięknie wyglądają w raportach PR, ale nie wierzcie im za grosz. Żeby dobrze takie rzeczy zmierzyć, trzeba by przeanalizować oficjalne statystyki wyświetleń TikToka, a nie pytać o takie rzeczy dzieciaki - ale wtedy, obawiam się, otrzymalibyśmy wyniki, z których bylibyśmy trochę mniej dumni.</span>     
    </div>
  </div>
</div>

<p class="figcaption">Skróty w nawiasach moje.</p>

<p>Swoją krytykę opublikowała również Magdalena Bigaj na portalach społecznościowych: <a href="https://www.instagram.com/magbigaj/p/DQuIYlOiL8i/">Instagramie</a> oraz <a href="https://www.facebook.com/share/p/1BfMNi9B4P">Facebooku</a>.</p>

<p>Używa tam konkretnego określenia na działania TikToka – <strong><em>goodwashing</em></strong>. Pranie brudnej reputacji przez zalanie jej różnymi inicjatywami mogącymi wzbudzić pozytywne uczucia społeczeństwa.</p>

<p>Jej słowa poparła w komentarzach również Sylwia Czubkowska, dodając kontekstu (cytowaną wcześniej wypowiedź o dotychczasowych partnerstwach Fundacji).<br />
W komentarzach od zwykłych użytkowników też pojawiło się niemało głosów rozczarowania tym, w co zaangażowały się lubiane postacie.</p>

<h3 id="reakcja-na-krytykę">Reakcja na krytykę</h3>

<p>Osobom promującym kampanię najwidoczniej nie spodobało się punktowanie związanych z nią rzeczy, bo odpowiedziały publicznie i dość ostro.</p>

<p>Socjolożki odniosły się do krytyki w <a href="https://www.instagram.com/socjolozki.pl/reel/DQrpfoYjKpB/">krótkim filmiku</a> na Instagramie. Nie ma tu argumentów broniących metodologii badań, jest za to naburmuszenie:</p>

<blockquote>
  <p>jestem na tyle dojrzałą kobietą, że potrafię odróżnić to, co chcę robić, od tego, czego nie chcę robić i naprawdę doradców nie potrzebuję. Jeżeli chcecie doradzać, doradzajcie sami sobie i niech każdy robi to, co jest dla niego uczciwe</p>
</blockquote>

<p>Socjolożki dodały też drugi film, w którym jedna z nich mówi, że są badaczkami i od początku było wiadome, że działają na zlecenie różnych firm. Konkretów na temat metodologii niestety nie ma.</p>

<p class="bigspace-before"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/socjolozki-kontra-krytyka.jpg" alt="Kadr z&nbsp;filmiku jednej z&nbsp;Socjolożek. Widać fragment jej twarzy, zasłonięty czarnym prostokątem, a&nbsp;pod spodem fragment wypowiedzi, w&nbsp;której sugeruje, że krytycy muszą się pogodzić z&nbsp;sytuacją." /></p>

<p class="figcaption">Źródło: filmik instagramowy Socjolożek. Wypowiedzi ze screena padły w rzeczywistości w rożnych momentach, nie jedna po drugiej.</p>

<p>W tym momencie zaangażował się również Przemek S. Twórca internetowy, uczestnik konferencji TikToka, wprost wspomniany w mediach jako osoba wspierająca kampanię.</p>

<p>Opublikował <a href="https://www.instagram.com/przemek_staron/reel/DQ2PK12iig3/">filmik</a>, w którym, z tego co rozumiem, wypowiada się o kartach w samych superlatywach.</p>

<blockquote>
  <p>Boże, jak ja się tym jaram. Ja naprawdę jestem metodofilem. I to co jest po prostu tym to tutaj – Karty Bez Tabu</p>
</blockquote>

<p>W opisie filmiku odnosi się również do zarzutów i je zbywa, powołując się na dobrą reputację uczestników kampanii.</p>

<blockquote>
  <p>i nie, nie jest to tzw. prywatyzacja odpowiedzialności, co chyba powinno być oczywiste dla każdego, kto zna działalność SEXEDPL, Tosi, Socjolożek czy moją 😈</p>
</blockquote>

<p class="post-meta bigspace-after">Dla osób, które nie znają – parę przykładów działalności jest nieco wyżej.</p>

<p>W samym filmiku odnosi się również do osób, które w jego odczuciu „hejtują” współpracę z TikTokiem:</p>

<blockquote>
  <p>To mnie tak bardzo bawi jak różne osoby [teatralne ryknięcie], a różne mega rzeczy tu robimy wspólnie z TikTokiem.</p>
</blockquote>

<p>Jednocześnie na ekranie pojawia się klasyczny cytat o tym, że ludzie walczący z potworami muszą uważać, żeby sami potworami się nie stać. W powietrzu zawisa (niewypowiedziana) sugestia w stronę osób krytykujących karty.</p>

<p>Socjolożki doceniły wsparcie Przemka S. i podziękowały mu w opisie jednego z filmików, nazywając go mistrzem empatii.</p>

<p>To w tym miejscu miał również okazję wypowiedzieć się Michał G., <strong>Wiceminister Cyfryzacji</strong>. Przedstawiciel strony rządowej, teoretycznie neutralnej i wysłuchującej argumentów stron. <a href="https://www.facebook.com/share/p/15KxrhRTjnB/?mibextid=wwXIfr">A powiedział to</a>:</p>

<div class="comment_container " aria-label="Komentarz ze strony facebook">
  <img src="/assets/fb_avatar.jpg" class="round-avatar  big_avatar" alt="" />
  <div class="fb_comment"> 
    <div class="fb_comment_text">
      <p class="author_base">Poseł Michał G<em class="cover">????????</em> - Wiceminister Cyfryzacji</p>
      <span>(…) Odnotowuję także brzydki atak ze strony Pani Magdaleny Bigaj, samozwańczego Robin Hooda polskiego internetu. Na swoim instastory nawrzucała autorom badania zarzucając im „wybielanie” działalności platform społecznościowych. Ani to pierwszy, ani pewnie ostatni wyskok wymienionej Pani - swego czasu sam dość mocno się przez nią nacierpiałem. 
Nic to. Fajnie, że ludzie dobrej woli pracują na rzecz najmłodszych. Wielki szacunek 💛</span>     
    </div>
  </div>
</div>

<p class="post-meta bigspace-after">Dawne cierpienia to zapewne aluzja do poprzedniego spięcia z Magdaleną Bigaj. Podczas posiedzenia komisji z udziałem przedstawicielek Mety i Google’a nazwał duże firmy partnerami i zirytował się, gdy pani M.B. krytycznie wchodziła im w słowo.</p>

<p>Tak ma wyglądać świat według niektórych.<br />
Jest Książę Jan, który ma koronę i władzę. Jest Szeryf z Nottingham, który zbiera sakiewki pełne złota. Są strażnicy pełni cnót, rycerze antyprzemocowi, mistrzowie empatii. Wszyscy oni radośnie rządzą z pięknego zamku.</p>

<p>Któż śmiałby podnosić na to rękę i stać się potworem?</p>

<p>…A jednak pojawiają się niepokorne obdartusy, mierzące z (metaforycznych) łuków w cały ten zgrany, nabzdyczony, zamkowy kram. I zawsze chętnie do nich dołączę! :smile:</p>

<p class="figure bigspace-before"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/robin-hood-plus-ciemna-strona.jpg" alt="Przerobiony kadr z&nbsp;Robin Hooda, na którym lis Robin mierzy z&nbsp;łuku. Obok niego stoi mały królik z&nbsp;logiem Ciemnej Strony nałożonym na twarz, również mierzący z&nbsp;własnego łuku." /></p>

<p class="figcaption">Źródło: ponownie <a href="https://www.youtube.com/watch?v=UoDE3lY0KXA">scena</a> z odświeżonego „Robin Hooda”.</p>

<h2 id="ciąg-dalszy-nastąpi">Ciąg dalszy nastąpi?</h2>

<p>Socjolożki w jednym z postów z 6 listopada piszą wprost, że <a href="https://www.instagram.com/socjolozki.pl/p/DQuCFJ0jG-d/?img_index=10">ich obecne badanie to dopiero początek</a>:</p>

<p class="figure"><img src="/assets/posts/korpoafery/tiktok-dsa-walka/tiktok-socjolozki-ciag-dalszy.png" alt="Informacja mówiąca, że badanie jest częścią nowej platformy komunikacyjnej o&nbsp;nazwie 'Kocham, ale nie lubię'." /></p>

<blockquote>
  <p>A my już dziś zapowiadamy, że w 2026 roku startujemy z nową platformą komunikacyjną „Kocham, ale nie lubię”, która będzie przestrzenią do porozumienia nie tylko w rodzinach, ale szerzej. Dziękujemy agencji @ancy_agencja za zaproszenie do tej inicjatywy</p>
</blockquote>

<p>Wchodząc na podlinkowany profil krakowskiej agencji marketingowej (pełna nazwa: Ancymony), można znaleźć <a href="https://www.instagram.com/ancy_agencja/p/DKL_BCsCt10/">post</a> sprzed kilku miesięcy, w którym wspominają, że już wcześniej współpracowali z SEXEDPL.</p>

<p>Wiele wskazuje na to, że w przyszłym roku kampania, w bardzo podobnym składzie osobowym jak teraz, nabierze rozpędu. Kto i co będzie głosił, co będzie promowane?</p>

<p>Obecnie uczestnicy kampanii wydają się obruszeni krytyką. Może to faktycznie było niefortunne nieporozumienie, ale intencje mieli dobre? Skoro akcja trwa, to będą mieli świetną okazję, żeby publicznie odnieść się do zarzutów wobec TikToka i na nowo zjednać ludzi!</p>

<p>A gdyby jakimś niefortunnym trafem zapomnieli o TikToku wspomnieć, to zawsze można o tym grzecznie przypomnieć w komentarzach. W końcu mistrzowie empatii doskonale zrozumieją wątpliwości swoich odbiorców :wink:</p>

<p>Poza promotorami mamy też stronę rządową. Zachowanie Wiceministra może sugerować pewne <strong>niefortunne sympatie rządzących</strong>, dlatego tym bardziej warto obserwować, jak będą się kształtowały nowe przepisy.</p>

<p>Na tym kończę wątek główny. Czas na sprawy poboczne. Opiszę przykład <em>goodwashingu</em> z innej branży oraz moje osobiste, dość sceptyczne, zdanie na temat weryfikacji wieku.</p>

<details class="framed bigspace">
  <summary><strong>Potencjalne ciemne strony weryfikacji wieku</strong></summary>

  <p class="bigspace-before">W sprawie punktowania kampanii TikToka użyczam łuku Robin Hoodowi i doceniam pracę pań walczących z <em>big techami</em> i ich nieubłaganym rozrostem.</p>

  <p>Mam jednak pewne zastrzeżenia do szerszego grona skupionego wokół raportu „Internet dzieci”, ich motywacji oraz możliwych skutków ubocznych ich działań.</p>

  <p>Jeden ze współautorów raportu <a href="https://xcancel.com/ciesiolkiewicz/status/1989002402893295774#m">pisze na Twitterze</a>, że popiera kontrolę czatów i że jest potrzebna, bo „na szyfrowanych komunikatorach zachodzi krzywdzenie dzieci”.</p>

  <p class="post-meta bigspace-after">Ponadto komisja, w ktorej działa, przedstawia swoje <a href="https://pkdp.gov.pl/stanowisko-panstwowej-komisji-wdrozenie-dsa-to-warunek-skutecznej-ochrony-maloletnich-w-sieci/">stanowisko</a>, powołując się parę razy na organizację <em>We Protect</em>. Która lobbowała za kontrolą czatów.</p>

  <p>Czarno-biały obraz świata, neoficki zapał. Słowa, które nie pozostawiają miejsca na dyskusję. Autor nie odnosi się do kontrowersji, do licznych patologii i manipulacji związanych z kontrolą czatów.</p>

  <p class="post-meta bigspace-after">Jeśli ktoś chce sobie odświeżyć wątek, to można poczytać <a href="/2023/10/19/chat-control" class="internal">mój dawny wpis</a>. Ale jeszcze mocniej zachęcam do <a href="https://mullvad.net/en/why-privacy-matters/going-dark">artykułu</a> od firmy Mullvad, gdzie wyraźnie pokazują siłę lobbingu i skalę przekrętów przy przepychaniu tych przepisów.</p>

  <p>Mam pewne obawy, że przy takim nastawieniu autorzy raportu mogą próbować napierać za wszelką cenę. „Weryfikacja wieku musi być niezawodna. I jest absolutnie konieczna. I potrzebna na już”.</p>

  <p>W obecnych realiach przyciśnięte korposy mogłyby wybrać najprostsze wyjście i po prostu wprowadzić obowiązek <strong>weryfikacji tożsamości</strong>. Zgarniając oprócz wieku szczegółowe dane na temat użytkowników i nadużywając ich do celów reklamowych.<br />
A to byłby w moich oczach najgorszy, najbardziej dystopijny scenariusz.</p>

  <p>Siedzę trochę w sprawach cyfrowych i wiem, że da się zrobić weryfikację wieku bez weryfikacji tożsamości. Ale przy obecnych trendach najpewniej nastąpiłaby próba wepchnięcia tej funkcji do mObywatela. Który z kolei jest, jak na mój gust, <a href="/cyfrowy_feudalizm/2025/06/05/mobywatel-problemy" class="internal">zbyt zależny od Google’a i Apple</a>.</p>

  <p class="post-meta bigspace-after">Zresztą mObywatel to beniaminek Ministerstwa Cyfryzacji. Michał G., autor kontrowersyjnych słów z tego wpisu, <a href="https://pl.fediverse.pl/@mkljczk/posts/Aid1OYdZRyI6HF4NtY">zbył kiedyś</a> osobę apelującą o otwarcie jego kodu źródłowego w podobny sposób jak panią Bigaj.</p>

  <p>W przypadku weryfikacji mObywatelem wpływy TikToka i Mety by osłabły, ale Google i Apple stałyby się ściśle zrośnięte z państwem, zaś alternatywne systemy smartfonowe straciłyby resztki szans. To też mi się nie podoba.</p>

  <p>Rozwiązaniem, które mógłbym zaakceptować, byłby <strong>fizyczny dynks</strong> rozdawany na życzenie przez urzędy. Coś jak pendrive albo klucz sprzętowy, poświadczający na żądanie: „tak, używająca mnie osoba jest pełnoletnia”.</p>

  <p>Mógłbym zajrzeć w wysyłane dane i zobaczyć tam proste „tak”, tyle że oznaczone podpisem cyfrowym Polski, respektowanym przez platformy. I nic poza tym. Weryfikacja anonimowa i zdecentralizowana? Od biedy dopuszczam.</p>

</details>

<details class="framed bigspace">
  <summary><strong>Bonus: goodwashing z&nbsp;branży chemii rolniczej</strong></summary>

  <p class="bigspace-before">Na koniec, skoro już tu padło pojęcie <em>goodwashingu</em>, pozwolę sobie wyjść poza banieczkę cyfrową i może zachwiać czyimś obrazem świata.</p>

  <p>Niejedna osoba słusznie krytykująca <em>big techy</em> i dostrzegająca ich sztuczki potrafi – z jakichś niepojętych dla mnie przyczyn – ulegać niemal identycznym chwytom, jeśli zastosuje je inna branża, zwłaszcza jakaś powołująca się na nauki ścisłe.</p>

  <p>Przykładem producenci chemii dla rolnictwa. Korposami z tego świata są chociażby Bayer, Syngenta, BASF. Ich narrację powielają zaś różne „niezależne ośrodki”, jak CropLife czy Genetic Literacy Project.</p>

  <p>Pięknym przykładem <em>goodwashingu</em> jest forsowana przez to grono <a href="/2023/05/19/dzien-pszczoly-neonikotynoidy" class="internal">opowieść na temat neonikotynoidów</a>, czyli środków owadobójczych w formie zaprawy nasiennej. Są oskarżane o szkodzenie owadom zapylającym, w szczególności dzikim, i zakazane w Europie.</p>

  <p>Producenci i różni <em class="corr-del">propagandyści</em> popularyzatorzy próbują cofnąć ten zakaz. W tym celu organizują kampanie, podczas których rozdają torebki z nasionami roślin miododajnych. W USA promują apki do mapowania populacji motyli. Podkreślają problemy pszczół z roztoczami, bagatelizując zarazem wpływ insektycydów i spychając je na sam dół hierarchii winnych.</p>

  <p>Stosują również manipulację opartą na upoczywym powtarzaniu, że liczba pszczół <em>miodnych</em> rośnie, więc obawy są zbędne.<br />
A to chochoł, bo w sprawie od początku chodziło o dzikie zapylacze, a nie pszczoły hodowlane, trzymane w bardziej kontrolowanych warunkach, które można łatwo domnożyć.</p>

  <p>Sprawę nagłaśniały różne gazety zajmujące się dziennikarstwem śledczym, <a href="https://theintercept.com/2020/01/18/bees-insecticides-pesticides-neonicotinoids-bayer-monsanto-syngenta/">w tym znany <em>Intercept</em></a>. Ale wielu popularyzatorów to ignoruje, podając dalej jedynie (dez-)informację o liczbie pszczół miodnych oraz tematy zastępcze.</p>

  <p class="post-meta bigspace-after">Sylwia Cz., jedna z bohaterek pozytywnych tego wpisu, <a href="https://xcancel.com/sylvcz/status/1992257927978369065">poleciła niedawno kilkoro twórców</a> jako autorytety od nauki – niestety część z nich w temacie rolniczym akurat powieliła korporolniczą narrację. Co najmniej jedna z poleconych grup/osób robi to nagminnie.</p>

  <p>Na tym wątku pobocznym kończę. Szczerze mnie cieszy dostrzeganie <em>goodwashingu</em> i innych form prania reputacji. Dostrzeganie ich w ogólności, a nie w jednej wybranej branży, cieszyłoby jeszcze bardziej!</p>

  <p>I takiego czujnego oka życzę nam wszystkim. Wzroku jak Robin Hood! :wink:</p>

</details>]]></content><author><name></name></author><category term="Afera" /><category term="Kolonizacja" /><category term="Manipulacja" /><category term="Szkolnictwo" /><summary type="html"><![CDATA[Kto przechwyci nowe pokolenia, ten przechwyci przyszłość.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/korpoafery/tiktok-dsa-walka/tiktok-vs-polski-robin-hood-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/korpoafery/tiktok-dsa-walka/tiktok-vs-polski-robin-hood-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">„Dowodzik proszę”. Wojna Google’a z niezależnymi aplikacjami?</title><link href="https://www.ciemnastrona.com.pl/google/2025/10/02/google-play-store-weryfikacja-tozsamosci.html" rel="alternate" type="text/html" title="„Dowodzik proszę”. Wojna Google’a z niezależnymi aplikacjami?" /><published>2025-10-02T17:00:34+00:00</published><updated>2025-10-02T17:00:34+00:00</updated><id>https://www.ciemnastrona.com.pl/google/2025/10/02/google-play-store-weryfikacja-tozsamosci</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/google/2025/10/02/google-play-store-weryfikacja-tozsamosci.html"><![CDATA[<p>Od pewnego czasu nie dodaję wpisów na stronie głównej bloga. Nie oznacza to jednak spadku zainteresowania. Skupiam się po prostu na poradnikach dotyczących <a href="/tutorials/ventoy" class="internal">pierwszych kroków</a> z systemem Linux (które w swoim czasie połączę w jeden większy).</p>

<p>Jest jednak pewna afera, dla której zrobiłem wyjątek i stworzyłem pełnoprawny wpis. Właśnie ten tutaj.</p>

<p>Oto koncern Google, kontrolujący system smartfonowy Android, chce wprowadzić <strong>obowiązkową weryfikację tożsamości dla osób publikujących aplikacje</strong>. Nie tylko w ich bazie Play Store, lecz również poza nią.<br />
Niebawem testy pilotażowe. Od 2026 roku rozwiązanie ma wejść w wybranych krajach, zaś rok później na całym świecie.</p>

<p>Oficjalnym powodem – jak to często w przypadku Google’a – jest troska o bezpieczeństwo. Realnymi konsekwencjami – również jak to u nich – będzie zamykanie dotąd otwartych drzwi i zacieśnianie kontroli.</p>

<p>W tym wpisie opiszę sprawę, przybliżając przy okazji parę niuansów związanych z instalowaniem aplikacji na Androidzie.</p>

<p>Zapraszam!</p>

<p class="bigspace-before"><img src="/assets/posts/google/play-store-tozsamosc/google-sideloading-swiadoma-zgoda-baner.jpg" alt="Przeróbka mema o&nbsp;świadomej zgodzie. Nad głową mężczyzny widać opcję „instaluj z&nbsp;tego źródła”, nad głową kobiety włączony pstryczek. Logo firmy Google unoszące się obok mówi „Nie”." /></p>

<p class="figcaption">Źródła: <a href="https://imgflip.com/memegenerator/323520777/Consent-Jesus">mem</a> o świadomej zgodzie, logo Google’a, elementy interfejsu Androida. Przeróbki moje.</p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#wpływ-googlea-na-smartfony">Wpływ Google’a na smartfony</a></li>
  <li><a href="#instalowanie-aplikacji-na-androidzie">Instalowanie aplikacji na Androidzie</a>
    <ul>
      <li><a href="#przez-google-play">Przez Google Play</a></li>
      <li><a href="#instalacja-zinnych-źródeł">Instalacja z innych źródeł</a></li>
      <li><a href="#co-się-zmieni">Co się zmieni</a></li>
    </ul>
  </li>
  <li><a href="#chodzi-obezpieczeństwo">„Chodzi o bezpieczeństwo”</a></li>
  <li><a href="#kontrola-wświecie-protestów">Kontrola w świecie protestów</a></li>
  <li><a href="#co-można-zrobić">Co można zrobić?</a>
    <ul>
      <li><a href="#nagłaśniać">Nagłaśniać!</a></li>
      <li><a href="#wyłączyć-usługi-googlea">Wyłączyć Usługi Google’a</a></li>
      <li><a href="#podczepić-się-pod-inne-aplikacje">Podczepić się pod inne aplikacje</a></li>
    </ul>
  </li>
</ul>

<h2 id="wpływ-googlea-na-smartfony">Wpływ Google’a na smartfony</h2>

<p>Idąc do każdego większego sklepu z elektroniką, można napotkać wiele smartfonów od różnych producentów. Xiaomi, Huawei, iPhone, OnePlus… Aż się może wydawać, że panuje zdrowa konkurencja i mamy bogaty wybór.</p>

<p>W rzeczywistości jednak ta galaktyka możliwości opiera się niemal wyłącznie <em class="corr-del">na skorupach czterech żółwi</em> na dwóch dominujących systemach operacyjnych. Jednym z nich jest Android, nad którym pieczę sprawuje Google. Drugi z nich to iOS, obecny na iPhone’ach, czyli smartfonach firmy Apple.</p>

<p>Jabłkofony od Apple od zawsze mocniej ograniczały możliwości użytkowników (jeszcze do tego wrócę), są natomiast całkiem poza kontrolą Google’a. Dlatego planowane zmiany kompletnie ich nie dotyczą.</p>

<p>Android jest z kolei systemem dużo popularniejszym na świecie. Popularność tę zyskał w dużej mierze dzięki swojej otwartości – jego kod źródłowy jest darmowy i publicznie dostępny, jako tzw. <a href="https://source.android.com/">AOSP (<em>Android Open Source Project</em>)</a>. Producenci smartfonów mogą tworzyć na jego bazie własne systemy.</p>

<p class="post-meta bigspace-after">Otwarty Android jest niestety coraz mniej przydatny dla małych twórców, zwłaszcza że stopniowo usuwane są z niego funkcje, jak np. podstawowe apki od dzwonienia i kontaktów. Ale to osobna historia.</p>

<p>Można znaleźć smartfony, których domyślny system jest wprawdzie oparty na kodzie Androida, ale poza tym nie korzystają z rzeczy od Google’a. To na przykład prywatnościowe smartfony od Mureny.<br />
Ciekawym przypadkiem jest Huawei. Wielkie korpo, które jednak ze względu na sankcje było zmuszone odciąć się od Google’a. Ich nowsze smartfony zawierają już ich własny, autorski <a href="https://en.wikipedia.org/wiki/HarmonyOS">system</a>, ale wszystkie poprzednie edycje to Android  bez usług Google’a.</p>

<p>Wspomniane przypadki „Androida bez Google’a” (z wyboru albo przymusu) również nie powinny zostać dotknięte zmianami. Jest to jednak mniejszość w smartfonowym świecie.</p>

<p>Producenci wiedzą, że ludzie przywykli do obecności Google’a i sami dążą do tego, żeby mieć na swoich smartfonach domyślnie zainstalowane apki od giganta. W tym celu podpisują umowy, stając się tzw. <strong>certyfikowanymi partnerami Google’a</strong>.</p>

<p>To właśnie smartfony od tych producentów dotknie planowana zmiana. I to niestety znaczna większość urządzeń dostępnych w sklepach. Na <a href="https://www.android.com/certified/partners/#tab-panel-brands">oficjalnej liście</a> znajdziemy: Samsunga, Xiaomi, Motorolę, Oppo, OnePlusa, Nokię, Fairphone’a…</p>

<p>Podsumowując: <strong>zmiany dotkną większości smartfonów z Androidem</strong>, a zatem większości smartfonów na świecie. A jakie to zmiany?</p>

<h2 id="instalowanie-aplikacji-na-androidzie">Instalowanie aplikacji na Androidzie</h2>

<p>Dla lepszego zrozumienia tematu przyda nam się parę podstawowych faktów na ten temat instalowania aplikacji na Androidzie. Dlatego już je serwuję.</p>

<h3 id="przez-google-play">Przez Google Play</h3>

<p>Dla niektórych osób instalacja na Androidzie opiera się na tym, że odwiedzają jakąś stronę internetową i znajdują tam takie dwa guziki:</p>

<p class="figure bigspace"><img src="/assets/posts/google/play-store-tozsamosc/play-store-app-store.png" alt="Przyciski z&nbsp;linkami do baz Play Store oraz App Store." /></p>

<p>Mając Androida, stuka się w przycisk z <em>Google Play</em>. W tym momencie uruchamia się aplikacja o tej samej nazwie, zainstalowana domyślnie na telefonie. Jeśli ktoś nie ma jej podpiętej do konta Google, to <strong>pojawia się wymóg zalogowania</strong>. Google będzie dokładnie widział, jakie apki sprawdza i pobiera konkretna osoba.</p>

<p>Po zalogowaniu następuje połączenie ze Sklepem Play (ang. <em>Play Store</em>), czyli wielką bazą aplikacji kontrolowaną przez Google’a. Ładuje się strona odpowiadającą tej konkretnej apce, która odesłała w to miejsce.</p>

<p>Na tej stronie wyróżnia się przycisk pozwalający zainstalować apkę.<br />
Stuknięcie palcem, wyrażenie zgód (których niektórzy niestety nie czytają uważnie), chwila czekania – po czym ikona nowej aplikacji pojawia się na ekranie smartfona. Można z niej korzystać.</p>

<h3 id="instalacja-zinnych-źródeł">Instalacja z innych źródeł</h3>

<p>Wiele stron, zwłaszcza dużych, umieszcza u siebie jedynie odsyłacz do Play Store’a. Można przez to odnieść wrażenie, że to jedyny sposób na zdobywanie aplikacji na Androidzie.<br />
Ale to nieprawda. W rzeczywistości <strong>Play Store jest ułatwieniem, ale nie koniecznością</strong>.</p>

<p>Tak naprawdę instalacja polega w uproszczeniu na:</p>

<ol>
  <li>pobraniu pliku APK,</li>
  <li>instalacji tego pliku przez system.</li>
</ol>

<p class="post-meta bigspace-after">Pomijam tu pakiety, czyli tzw. <em>APK bundles</em>, z którymi jest ciut więcej zachodu, ale reguła podobna.</p>

<p>Play Store odpowiada za krok 1, ale potem odsuwa się w cień i zostawia główną robotę systemowi. Nie ma tu żadnej magii, którą tylko apka od Google’a mogłaby wykonać i którą strach powierzać innym.</p>

<p>Równie dobrze ktoś mógłby użyć alternatywnego sklepu/źródła, takiego jak <a href="https://f-droid.org/">F-Droid</a>. Działa w bardzo podobny sposób jak Play Store.</p>

<p>Dałoby się też osobiście pobrać plik APK z internetu (oczywiście sprawdzając reputację źródła). Jak na przykład ten <a href="https://signal.org/android/apk/">ze strony komunikatora Signal</a>. Albo nawet: pobrać ten plik na komputer, a stamtąd zrzucić przez kabelek na smartfona.<br />
Po otwarciu smartfonowej przeglądarki plików można go odnaleźć i kliknąć. System spyta, czy chcemy go zainstalować. Jeśli się zgodzimy, to apka trafi po chwili na ekran główny.</p>

<p>W każdym z tych przypadków wyświetli się <strong>pytanie, czy chcemy instalować aplikację z nieużywanego wcześniej źródła</strong>. Wystarczy raz, na początku, wyrazić zgodę.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Analogia
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Play Store jest jak usługa transportu materiałów. Popularna, ale wykonywana przez wścibskiego kierowcę. 
Można je również zdobyć na własną rękę.<br />
Na miejscu u nas czeka majster-instalator. Jeśli widzi, że sami dowieźliśmy, to jedynie pyta, czy jakość będzie dobra. Gdy się potwierdzi, to bierze się do pracy.</p>
    
  </div>
</div>

<p>Niektórzy nazywają instalację z innych źródeł niż Play Store <strong><em>sideloadingiem</em></strong>. Uważam tę nazwę za niefortunną, bo to w dosłownym tłumaczeniu „ładowanie od boku”. Lekkie skojarzenie z jakimś obejściem, kombinowaniem, skradaniem.</p>

<p>A to przecież po prostu klasyczna, zwykła <em>instalacja</em>. Tak, jak się to od wielu lat robiło, nawet na poważnym byznesowym systemie Windows. Nie ma w tym żadnej pokątności.<br />
Powiem więcej – to taki prawdziwy, czysty sposób, gdzie jest tylko instalator i system, bez polegania na kontach, łączności i firmie-pośredniku. Mogliby go nazywać <em>trueloadingiem</em>.</p>

<p class="bigspace-before"><img src="/assets/posts/google/play-store-tozsamosc/fullmetal-alchemist-from-the-front.jpg" alt="Kolaż z&nbsp;mangi Fullmetal Alchemist. Pokazuje postać stojącą na wprost schodów i&nbsp;bramy, mówiącą że król nie wchodzi do swojego zamku tylnymi drzwiami. Obok widać salutujących żołnierzy." /></p>

<p class="figcaption">Źródło: Hiromu Arakawa, <em>Fullmetal Alchemist</em>, rozdział 97. Tłumaczenie fanowskie grupy <em>Franky House</em>. Aranżacja moja.</p>

<p>Dotąd publikacja apek poza Play Store’em była równie łatwa jak ich instalacja. Twórcy mogli po prostu stworzyć plik APK i go umieścić na swojej stronie internetowej. Ale to ma się zmienić, bo Google planuje wymagać od <em>wszystkich</em> twórców weryfikacji tożsamości.</p>

<h3 id="co-się-zmieni">Co się zmieni</h3>

<p>Choć plany Google’a jeszcze nie całkiem się skrystalizowały, opublikowali właśnie <a href="https://www.androidauthority.com/how-android-app-verification-works-3603559/">więcej szczegółów</a> na temat nowego trybu instalacji.</p>

<p><strong>Z punktu widzenia użytkowników</strong>:</p>

<ul>
  <li>
    <p>W momencie próby zainstalowania aplikacji (również spoza Play Store’a) nastąpi sprawdzenie, czy jej twórcy są na liście zweryfikowanych.</p>

    <p>Ta lista siłą rzeczy będzie dynamiczna, bo aplikacji stale przybywa. Dlatego, o ile nie trafimy na apkę z listy popularnych, na tym etapie nastąpi kontakt z zewnętrznym serwerem. Instalacja <strong>może nie działać w przypadku braku internetu</strong>.</p>
  </li>
  <li>
    <p>Jeśli aplikacji nie będzie na liście, to użytkownicy zobaczą informację w stylu:</p>

    <blockquote>
      <p>Uwaga! Próbujesz zainstalować aplikację od niezweryfikowanego twórcy</p>
    </blockquote>
  </li>
</ul>

<p>Czy ostrzeżenie będzie możliwe do łatwego przeklikania (tak jak wspomniany wcześniej komunikat o instalacji z nieznanego źródła)? A może będzie barierą nie do obejścia?</p>

<p>Gdzie zostanie upchnięty program odpowiedzialny za weryfikację? W samym Androidzie, w Usługach Google (aplikacji zrośniętej z systemem), a może tu i tu?</p>

<p>Nie znam niestety odpowiedzi na te pytania. W najnowszym artykule ich nie znalazłem, możliwe że sam Google dopiero to dopracowuje.</p>

<p>Zwrócę natomiast uwagę na podpunkt pierwszy. Niezależnie od szczegółów technicznych, prawie na pewno gdzieś pojawi się funkcja, która <strong>najpierw coś sprawdza u Google’a, a potem zwraca odpowiedź pozytywną/negatywną</strong>.</p>

<p>A to może tworzyć niebezpieczny precedens. Choć formalnie rzeczą sprawdzaną ma być „czy twórca tej apki potwierdził tożsamość?”, to Google mógłby z czasem rozszerzać kryteria, tworząc <em>de facto</em> listę aplikacji zakazanych.</p>

<p><strong>Z punktu widzenia twórców</strong> pojawi się z kolei obowiązek zarejestrowania się na platformie, którą Google w tym celu stworzył (o ile jeszcze nie są zarejestrowani w głównym Play Storze).</p>

<p class="post-meta bigspace-after">Hobbyści dostali niby możliwość rozpowszechniania apek osobnym kanałem, ale musieliby ręcznie zatwierdzać każde urządzenie, które chce zainstalować ich apkę. Jest to więc skrajnie niepraktyczne, a większość zostanie zepchnięta w stronę głównej platformy.</p>

<p>W ramach weryfikacji będzie trzeba podesłać <a href="https://support.google.com/googleplay/android-developer/answer/15633622?hl=en">szereg rzeczy</a>, w tym adres mailowy, numer telefonu i zapewne zdjęcie dokumentu tożsamości. W przypadku organizacji – jakieś inne potwierdzenie, że to my jej szefujemy.</p>

<p>Bez wykonania tych kroków nie trafi się do bazy zweryfikowanych apek. A to oznacza wspomniany wyżej komunikat i dalsze, nieokreślone jeszcze utrudnienia.</p>

<h2 id="chodzi-obezpieczeństwo">„Chodzi o bezpieczeństwo”</h2>

<p>Na chwilę oddam głos drugiej stronie. Google twierdzi, że wprowadza zmiany z tego względu, że ludzie często instalują apki z nieznanych źródeł, trafiając na złośliwe podróbki i tracąc pieniądze. Wymóg zgłaszania tożsamości przez twórców aplikacji ma temu rzekomo zapobiec.</p>

<p class="figure bigspace-before"><img src="/assets/posts/google/play-store-tozsamosc/android-korpobelkot.png" alt="Zrzut ekranu pokazujący nagłówek ze strony Androida, mówiący po angielsku: 'Wzmacnianie zabezpieczeń na Androidzie, żeby pozostał otwarty i&nbsp;bezpieczny'." /></p>

<p class="figcaption">Źródło: <a href="https://developer.android.com/developer-verification">oficjalny komunikat Google’a</a>.<br />
Jak to zawsze u nich: „to dla twojego dobra”. „Będziesz bezpieczny i szczęśliwy”.</p>

<p>Gdyby jednak bliżej się temu przyjrzeć, cała argumentacja pada na pysk.</p>

<p>Po pierwsze: <strong>weryfikacja Play Store’a nie jest niezawodna</strong> i już się zdarzało, że ludzie pobierali tym oficjalnym kanałem jawne oszustwa. Mimo że wszyscy twórcy publikujący tam apki <em>już teraz</em> muszą weryfikować tożsamość.<br />
Przykładowo: 331 złośliwych aplikacji <a href="https://www.forbes.com/sites/daveywinder/2025/03/18/60-million-malicious-google-play-downloads-as-331-apps-bypass-security/">pobranych kilkadziesiąt milionów razy</a> z oficjalnego Play Store’a. Historia z marca, więc nie jest żadną ripostą na nowe plany Google’a. Taka jest po prostu rzeczywistość w ich bazie.</p>

<p class="post-meta bigspace-after">A mowa tu o jawnych wirusach i oszustwach; pomijam przypadki, gdy przykładowo elementy reklamowe w oficjalnych, popularnych apkach wysyłały obcym firmom <a href="/2025/03/23/gravy-analytics-wyciek" class="internal">dokładne dane o lokalizacji</a>.</p>

<p>Po drugie: istnieją bezpieczniejsze źródła, którym ta zmiana dokopie.<br />
Wspomniany już F-Droid ma znacznie mniej aplikacji niż Play Store. Jest natomiast dużo bardziej wybredny – dopuszcza tylko otwarty kod źródłowy, z którego buduje apki po swojej stronie, analizując je ponadto pod kątem ewentualnych naruszeń.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Anegdotka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Podejście F-Droida sprawdziło się w praktyce.<br />
Kiedy aplikacje z serii Simple Mobile Tools zostały cichaczem przejęte przez firmę reklamową i wzbogacone o elementy zbierające dane, to Play Store radośnie przyjął aktualizację (bo dla Google’a inwazyjne reklamy śledzące nie zaliczają się do złośliwych).<br />
F-Droid z kolei ją <a href="https://forum.f-droid.org/t/simple-mobile-apps-update/24384">zablokował</a>, a ostatnią dostępną u nich wersją jest ta sprzed zmian na gorsze.</p>
    
  </div>
</div>

<p>…A teraz w ten niezależny, działający ekosystem wbija się Google. Olewa to, że bezpieczeństwo jest większe niż u nich i forsuje wymóg weryfikacji tożsamości. A to może się nie spodobać wielu niezależnym autorom, którzy cenią anonimowość i nie lubią wielkich monopolistów (zwłaszcza <a href="/google/2024/08/07/google-antymonopol-wyrok" class="internal">z wyrokami</a>, jak Google).</p>

<p>F-Droid odniósł się <a href="https://f-droid.org/2025/09/29/google-developer-registration-decree.html">bardzo krytycznie</a> do planowanych zmian, przywołując jeszcze więcej przykładów słabości Play Store’a i tego, że tak naprawdę Google już ma wystarczająco narzędzi do walki ze złymi aplikacjami (w tym możliwość ich usuwania po instalacji – Play Protect).</p>

<p>Po trzecie: półświatek naprawdę nie ma problemu ze znalezieniem jakiegoś spłukanego nieszczęśnika, który zgodzi się zostać słupem. Poświadczy za aplikację własną tożsamością, apka zacznie przechodzić weryfikację i naciągnie ludzi na kasę. Nawet jeśli policja dorwie słupa, mocodawcy się zwiną z zarobionymi pieniędzmi.</p>

<p class="post-meta bigspace-after">Pomijając już fakt, że wtedy Google mógłby spojrzeć na statystyki, ogłosić „tam nadal jest wiele oszukańczych aplikacji!” i zacieśnić kontrolę jeszcze bardziej. Na przykład przez zastąpienie „listy apek znanych twórców” swoją subiektywną „listą apek zaakceptowanych”.</p>

<h2 id="kontrola-wświecie-protestów">Kontrola w świecie protestów</h2>

<p>Patrząc na kraje, w których za rok Google chce wprowadzić nowe ograniczenia (w ramach pilotażu), trudno nie powiedzieć sobie pod nosem: „niezłą ekipę żeście zmontowali”. To Brazylia, Indonezja, Singapur i Tajlandia.</p>

<p>Oficjalna logika jest taka, że w tych krajach ludzie dość często są oszukiwani, instalując apki z szemranych źródeł. Ale dziwnym trafem łączy je coś jeszcze – szukając w DuckDuckGo pod hasłem <code class="language-plaintext highlighter-rouge">{nazwa_kraju} protests</code>, można trafić na dość dystopijne opowieści.</p>

<p>W Brazylii właśnie trwają <a href="https://theweek.com/world-news/brazil-bolsonaro-bandit-bill-protest">wielkie protesty</a> przeciw ustawie zwanej <em>bandit bill</em>, która pozwoliłaby uniknąć odpowiedzialności watażce, który zorganizował przewrót po przegranych wyborach. Wcześniej miały też miejsce protesty <a href="https://apnews.com/article/brazil-musk-x-moraes-bolsonaro-sao-paulo-protest-demonstration-e8f4ed59ec397aed9810d058af8dbc0c">przeciw blokadzie X/Twittera</a>.</p>

<p>W Tajlandii niedawno miały miejsce <a href="https://www.reuters.com/world/asia-pacific/thai-protesters-call-prime-minister-paetongtarns-resignation-2025-06-28/">protesty przeciw ichniejszej premierce</a>, kiedy wyszło na jaw, że dogadywała się z byłym przywódcą Kambodży, zachowując przy tym dość poddańczy ton i wyzywając krajowych dowódców wojskowych.</p>

<p>Protesty w Indonezji trwają <a href="https://en.wikipedia.org/wiki/2025_Indonesian_protests">od wielu miesięcy</a>, natomiast w ostatnim czasie doszło do ich <a href="https://edition.cnn.com/2025/09/01/asia/indonesia-protests-explainer-intl-hnk">nasilenia</a> po tym, jak jednego z protestujących rozjechano opancerzonym samochodem. Od tego czasu ofiar tylko przybyło.</p>

<p>Nic nie znalazłem o większych protestach w Singapurze, ale może to dlatego, że <a href="https://monitor.civicus.org/explore/singapore-government-continues-its-crackdown-on-anti-death-penalty-activism-and-other-forms-of-expression/">ściśle kontrolują obywateli</a>, wymagając między innymi policyjnej zgody <em>nawet na pokojowe protesty</em>. Tegoroczne, przeciw karze śmierci, po prostu skutecznie wygasili.</p>

<p>Przypadkowy dobór krajów? Możliwe; obecnie mamy ciekawe czasy, a protestów na świecie niemało. Ale warto spojrzeć, co mogą spowodować działania Google’a w takich realiach.</p>

<p class="post-meta bigspace-after">Łączenie spraw aplikacji z protestami nie jest jakimś moim skojarzeniem z czapy; niebawem przytoczę historię z Hongkongu.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Jednym z symboli walki, w Indonezji i nie tylko, jest piracka flaga z mangi i anime <em>One Piece</em> – bodaj najpopularniejszej japońskiej serii na świecie. Patrząc pobieżnie, jest to przygodowa opowieść o piratach. Ale im dalej w las, tym wyraźniej pokazuje aluzje do stanu świata i walkę wolności z kontrolą.<br />
Paru indonezyjskim politykom nie spodobało się wywieszanie flag i publicznie <a href="https://animehunch.com/public-display-of-one-pieces-straw-hat-flag-labelled-treason-by-indonesian-government/">nazwali to zdradą stanu</a>. Gdyby powstała apka dająca protestującym możliwość koordynacji – może nawet z ikonką tej flagi – to ci sami politycy raczej by się nie zawahali przed pisaniem do Google’a, żeby ją ubił wszelkimi możliwymi sposobami.</p>
    
      <div>
      <p class="figure bigspace-before"><img src="/assets/posts/google/play-store-tozsamosc/indonezja-flaga-one-piece.jpg" alt="Fragment zdjęcia pokazujący flagę z&nbsp;trupią czaszką w&nbsp;słomianym kapeluszu przyczepioną do tira" /></p>
      <p class="figcaption nospace">Źródło: <a href="https://en.wikipedia.org/wiki/Straw_Hat_Pirates%27_Jolly_Roger">Wikipedia</a></p>
    </div>
    
  </div>
</div>

<p>Wyobraźmy sobie, że jakaś osoba z kraju dotkniętego protestami, która umie programować, czuje rewolucyjny zryw. I myśli o publikacji apki, którą wrzuci na znane forum, żeby ułatwić koordynację i działania przeciw skorumpowanej władzy.</p>

<p>Ale w tym momencie widzi, że musi ujawnić swoją tożsamość Google’owi. I ta myśl działa jak kubeł zimnej wody. Rząd na pewno zwróci się do Google’a o ujawnienie danych. Co, jeśli je udostępnią? Ostatecznie apka nie powstaje.</p>

<p>Takich przypadków raczej nie znajdziemy w statystykach. To <strong>efekt mrożący</strong>, sprawiający że ludzie nie działają w słusznej sprawie, widząc nieuchronność konsekwencji. Podobny patologiczny efekt ma w życiu publicznym <a href="/corponomicon/2025/03/17/slapp-efekt-mrozacy" class="internal">groźba oberwania pozwem</a>.</p>

<p>Ten efekt zachodziłby nawet w przypadku, gdyby Google zachował faktyczną neutralność i tylko wymagał weryfikacji, nie usuwając żadnych aplikacji na żądanie.</p>

<h3 id="czym-grozi-pełna-kontrola-kazus-apple">Czym grozi pełna kontrola? Kazus Apple</h3>

<p>A co by było, gdyby spełniła się moja główna obawa, czyli przekształcenie listy twórców zweryfikowanych w subiektywną listę dopuszczonych?</p>

<p>Wspomniałem na początku, że system iOS od Apple, w przeciwieństwie do Androida, stawiał na ograniczanie możliwości użytkowników. I choć sama kontrola budzi moje negatywne uczucia, to trzeba przyznać, że dostarczyła ciekawych historii ku przestrodze.</p>

<p>Przykładem usunięcie <a href="https://www.cnet.com/tech/services-and-software/apple-removes-iphone-app-that-reports-us-drone-strikes/">mapy z oznaczeniami zgonów</a> spowodowanych przez ataki amerykańskich dronów.<br />
Na początku nazywała się <em>Drone+</em>, potem nazwę zmieniono na <em>Metadata+</em> – zapewne aluzja do hasła <a href="https://www.justsecurity.org/10311/michael-hayden-kill-people-based-metadata/">„zabijamy ludzi na podstawie metadanych”</a>. Autorem był dziennikarz pracujący dla <em>Intercepta</em>, dane pochodziły ze zbioru <em>Bureau of Investigative Journalism</em> – zatem rzetelne dziennikarstwo śledcze, a nie jakaś propaganda przeciw USA.</p>

<p>A jednak apka została usunięta przez Apple z bazy App Store. A że to jedyny sposób rozpowszechniania aplikacji na ich smartfonach – to zniknęła dla wszystkich użytkowników.</p>

<p>Inny przykład, bliższy tematyce sprzed chwili? Kiedyś Apple <a href="https://www.komputerswiat.pl/aktualnosci/inne/apple-wycofuje-aplikacje-zwiazana-z-protestami-w-hong-kongu/zte0lc6">usunęło aplikację</a>, której używały rzesze osób protestujących w Hongkongu do dzielenia się informacjami o położeniu policji.</p>

<p>W archiwalnych materiałach widać, jak niektórzy protestujący walczyli o swoje (niby przeciw lokalnym władzom, ale w praktyce przeciw Chinom). Prosili świat o pomoc, wielu machało amerykańskimi flagami. Nie miało to jednak znaczenia, świat milczał. Zaś Apple usunęło apkę. W jednej chwili stała się niedostępna dla protestujących ajfoniarzy.</p>

<p>Obecnie, gdy trwa spór USA z Chinami, można się zastanowić. Czy z takiej perspektywy działanie Apple – sabotowanie ruchów wyzwoleńczych we wrogim reżimie – nie zakrawa o zdradę interesu amerykańskiego? Obawiam się jednak, że to pytanie retoryczne, a na karę czy upomnienie giganta nie ma co liczyć.</p>

<p class="post-meta bigspace-after">Nie jest to zresztą pierwszy raz, gdy Apple <a href="https://applecensorship.com/news/banned-apps-in-china-are-apps-at-risk-in-hong-kong">idzie na rękę rządowi Chin</a> i blokuje co zechcą.</p>

<p>To tylko kilka przykładów, ale pokazują, do czego jest zdolna firma mogąca gasić apki jednym pstryknięciem. Nowy wymóg sprawdzania tożsamości też może z czasem doprowadzić do oddania takiej kontroli w ręce Google’a.</p>

<h2 id="co-można-zrobić">Co można zrobić?</h2>

<h3 id="nagłaśniać">Nagłaśniać!</h3>

<p>Przede wszystkim – <strong>protestujmy głośno przeciw zmianom</strong>. Nawet jeśli sprawa tu i teraz nie dotyczy aplikacji, z których korzystamy, może stać się furtką do wpychania nowych zmian, szkodliwych dla ekosystemu spoza oficjalnego Play Store’a.<br />
Można podkreślać, że Android zyskał obecną pozycję dzięki otwartości, a zatem odchodzenie od niej jest oszukaniem wszystkich użytkowników i twórców aplikacji.</p>

<p>Zauważyłem, że światek komputerowy lubi czasem spoczywać na laurach, gdy widzi techniczne obejścia problemu. „Aaa, jeśli zrobią mi na złość, to <em>zrootuję</em> telefon”.<br />
Ale wydaje mi się to niepraktyczne. To trochę tak, jakby z własnego wyboru dawać się kopać zbirowi w alejce. Myśląc sobie: „Jestem mistrzem swojego ciała. Tu zablokuję ramieniem. A tu rozluźnię ciało w momencie uderzenia, nie odczuję. To dla mnie nic”.</p>

<p>No i fajnie. Tyle że napastnik może w końcu wyjąć nóż i żadna duma z własnych technicznych umiejętności wtedy nie pomoże. A od początku dało się wezwać pomoc.<br />
Dlatego w pierwszej kolejności stawiałbym na informowanie. Można nagłaśniać sprawę w mediach społecznościowych, oznaczając polityków i organizacje.</p>

<p>Jeśli ktoś umie po angielsku, to może <a href="https://digital-markets-act.ec.europa.eu/contact-dma-team_en">zwrócić się</a> do zespołu odpowiedzialnego za europejską <em>Ustawę o rynkach cyfrowych (DMA)</em>. Te przepisy z założenia uderzają w gigantów i centralizację, więc ich twórcy nie powinni się bać Google’a.</p>

<p>Poniżej tak czy siak dodam parę technicznych obejść na wypadek, gdyby świat zaczął się domykać. Można już teraz przećwiczyć sobie parę działań.</p>

<h3 id="wyłączyć-usługi-googlea">Wyłączyć Usługi Google’a</h3>

<p>Zmiana ma dotknąć oficjalnych partnerów, a zatem smartfonów z domyślnie zainstalowanymi apkami Google’a. A to sugeruje, że kod odpowiedzialny za weryfikację mógłby się ukrywać wewnątrz aplikacji o nazwie Usługi Google Play.</p>

<p class="post-meta bigspace-after">Nie mam pewności, czy tak będzie; nie znalazłem tej informacji nawet w nowych obwieszczeniach, a sprawa się wciąż klaruje.</p>

<p>Choć Usługi wydają się czymś niemalże systemowym (domyślnie zainstalowane, ingerujące w wiele procesów), mimo wszystko pozostają aplikacją. <a href="/2024/02/03/smartfon-degoogle#fina%C5%82owy-boss--us%C5%82ugi-google-play" class="internal">Można je wyłączyć</a> (a w razie czego włączyć ponownie).</p>

<p>A czy po wyłączeniu Usług niezależna aplikacja zostanie tak po prostu zainstalowana? Czy też pozostanie zablokowana na głębszym, systemowym poziomie?<br />
Tego jeszcze nie wiem, na dwoje babka wróżyła. Ale gdyby brak Usług oznaczał brak weryfikacji, to można spróbować to zrobić.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Wyłączenie Usług sprawi, że zaczną wyświetlać się liczne powiadomienia „aplikacja X wymaga Usług Google Play”.<br />
Niektóre z nich to straszaki – treść komunikatu jest automatycznie tworzona przez system i niekoniecznie odpowiada rzeczywistości, zaś apka działa. Tak jest z Tricountem (do rozliczeń pieniężnych w grupach) i pewną apką od transportu, której nie wspomnę z nazwy. Swego czasu nawet <a href="/cyfrowy_feudalizm/2025/06/05/mobywatel-problemy" class="internal">mObywatel</a> śmigał mi po wyłączeniu Usług.</p>
    
      <div>
      <p class="bigspace-before">Wciąż jednak pozostaje trochę aplikacji, które faktycznie bez Usług nie ruszą. Dlatego ich wyłączanie to kwestia bardzo indywidualna i&nbsp;trzeba sobie osobiście odpowiedzieć na pytanie, czy jesteśmy na to gotowi.</p>
    </div>
    
  </div>
</div>

<h3 id="podczepić-się-pod-inne-aplikacje">Podczepić się pod inne aplikacje</h3>

<p>Jeśli system nie dopuści czyjejś niezależnej aplikacji, to można zamiast tego podczepić się pod istniejącą, ogólniejszego przeznaczenia, której twórca przeszedł weryfikację i która umożliwia ładowanie danych z zewnątrz. Możliwości jest wiele, omówię tu kilka.</p>

<p>Można postawić na <strong>stronę internetową</strong> otwieraną w przeglądarce. Obecnie przeglądarki są trochę jak małe systemy operacyjne i dają dostęp do wielu funkcji systemu. Ma to sporo możliwych wad <a href="/serie/internetowa_inwigilacja/" class="internal">od strony prywatności</a>, ale akurat do zastępowania smartfonowych aplikacji by się przydało.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Czasem można nawet używać takich stron-apek bez internetu.<br />
Przykładowo stronkę <a href="/tutorials/hat-sh-szyfrowanie" class="internal"><em>hat.sh</em></a>, zawierającą prosty i skuteczny szyfrator/deszyfrator, można zapisać dodatkiem SingleFile do pojedynczego pliku działającego bez łączności z siecią.<br />
Do jego otwarcia potrzeba jedynie przeglądarki zdolnej ładować pliki z „dysku” smartfona (co niestety wyklucza Firefoksa) i obsługującej JavaScript (co wyklucza uproszczony podgląd Androida).</p>
    
  </div>
</div>

<p>W podobny sposób, chcąc podzielić się trasami i ważnymi punktami na mapie, można postawić na <strong>pliki GPX</strong>. To uniwersalny standard. Takie pliki można na przykład <a href="https://organicmaps.app/news/2023-06-07/gpx-import-is-now-supported-in-organic-maps/">załadować w apce Organic Maps</a> (otwartoźródłowej, działającej offline po pobraniu map) i zyskać w ten sposób mapę dopasowaną do swoich potrzeb.</p>

<p>Rozwiązaniem nieco bardziej technicznym – ale i wszechstronnym – jest <a href="/tutorials/termux" class="internal">Termux</a>. To w skrócie konsola, w której można uruchamiać programy w wielu znanych językach, a także (po instalacji dodatkowego modułu) zyskać dostęp do funkcji smartfona, takich jak GPS czy schowek.</p>

<p>Sam Termux raczej nie zostanie tak łatwo zablokowany, bo ma zweryfikowanego twórcę, a do tego jest powszechnie używany na świecie. A przy odrobinie kreatywności można odtworzyć wewnątrz niego – przez jakieś skrypty Pythona itp. – możliwości niemal każdej dostępnej aplikacji.</p>

<p class="post-meta bigspace-after">Da się nawet obejść ograniczenia domyślnego, minimalistycznego interfejsu tekstowego, instalując <a href="https://wiki.termux.com/wiki/Graphical_Environment">środowisko graficzne</a>.</p>

<p>To tyle z pomysłów, mam nadzieję że nie będą w przyszłości potrzebne. Póki co życzę nam wszystkim powodzenia w starciu z coraz to nowymi pomysłami diabolicznego Wujka G. :metal:</p>]]></content><author><name></name></author><category term="google" /><category term="Android" /><category term="Apki" /><category term="Centralizacja" /><summary type="html"><![CDATA[Kontrola imperium zaczyna sięgać wolnych terytoriów.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/google/play-store-tozsamosc/google-sideloading-swiadoma-zgoda-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/google/play-store-tozsamosc/google-sideloading-swiadoma-zgoda-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Afera localhost – aplikacje widziały, jakie strony przeglądasz</title><link href="https://www.ciemnastrona.com.pl/2025/07/23/facebook-yandex-localhost-tracking.html" rel="alternate" type="text/html" title="Afera localhost – aplikacje widziały, jakie strony przeglądasz" /><published>2025-07-23T09:00:34+00:00</published><updated>2025-07-23T09:00:34+00:00</updated><id>https://www.ciemnastrona.com.pl/2025/07/23/facebook-yandex-localhost-tracking</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/2025/07/23/facebook-yandex-localhost-tracking.html"><![CDATA[<p>W zeszłym miesiącu badacze cyberbezpieczeństwa zdemaskowali bardzo ciekawe sztuczki, dzięki którym paru cyfrowych gigantów gromadziło dane swoich użytkowników.</p>

<p>Tożsamość winowajców nie jest zaskoczeniem. Koncern Meta wraz ze swoimi portalami, Facebookiem i Instagramem, to już niemal synonim naruszeń prywatności. Drugi sprawca, rosyjski Yandex, nie od dziś stara się zostać wschodnim Google’em – tak pod względem wachlarza usług, jak i śledzenia ludzi.</p>

<p>Zaskakiwać może natomiast trik, jakiego użyły obie firmy, niezależnie od siebie. Sprawnie obeszły bariery stawiane przez system smartfonowy Android, wykorzystując <em>localhosta</em> – wspólną przestrzeń dostępną dla różnych aplikacji. Trochę tak, jakby szpiedzy ukrywali listy do siebie w nieużywanych szafkach na pływalni. Niemal na widoku.</p>

<p>Stosując to obejście, firmy mogły <strong>łączyć naszą tożsamość, znaną ich aplikacjom, z naszymi wędrówkami po sieci</strong>. Mimo że odbywały się one wewnątrz zwykłych przeglądarek; niezależnych, a czasem wręcz trzymających stronę użytkowników.</p>

<p>W tym wpisie opiszę, przystępnie i krok po kroku, o co chodziło w całej tej <em>aferze localhostowej</em>. Pokażę również, że wystarczyłaby zmiana paru podstawowych ustawień i trzymanie się uniwersalnych zasad, żeby ochronić swoją prywatność.</p>

<p class="post-meta bigspace-after">Skupię się na Mecie, bo jej śledzenie dotyka znacznie więcej osób, zwłaszcza w naszym rejonie. Będę wprowadzał rozróżnienie między firmami tam, gdzie ich metody różniły się od siebie.</p>

<p>Zapraszam!</p>

<p class="figure bigspace-before"><img src="/assets/posts/inwigilacja/localhost/localhost-tracking-baner.jpg" alt="Przeróbka mema ze schematem podziemnej kryjówki Saddama Husajna. Jego leżący kontur jest oznaczony jako dane użytkowników. W&nbsp;górnej części obrazka dwie postacie z&nbsp;logami apek Facebook i&nbsp;Yanex zamiast głów zaczynają kopać." /></p>

<p class="figcaption">Źródła: mem o <a href="https://knowyourmeme.com/editorials/guides/whats-up-with-memes-about-saddam-husseins-hiding-spot-red-silhouette-diagrams-explained">kryjówce Saddama Husajna</a> , mem o <a href="https://knowyourmeme.com/memes/never-give-up-digging-for-diamonds">dwóch kopaczach</a>. Przeróbki moje.</p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#pliki-cookies-iklasyczne-śledzenie">Pliki cookies i klasyczne śledzenie</a>
    <ul>
      <li><a href="#kulturalne-logowanie">Kulturalne logowanie</a></li>
      <li><a href="#niekulturalne-elementy-śledzące">Niekulturalne elementy śledzące</a></li>
    </ul>
  </li>
  <li><a href="#aplikacje-jako-utrudnienie">Aplikacje jako utrudnienie</a></li>
  <li><a href="#obejście-barier">Obejście barier</a>
    <ul>
      <li><a href="#webrtc--sposób-wysłania">WebRTC – sposób wysłania</a></li>
      <li><a href="#localhost--sposób-odbioru">Localhost – sposób odbioru</a></li>
      <li><a href="#łączenie-danych">Łączenie danych</a></li>
    </ul>
  </li>
  <li><a href="#konsekwencje">Konsekwencje</a></li>
  <li><a href="#co-pomoże-aco-nie">Co pomoże, a co nie</a></li>
</ul>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Źródła
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Punktem wyjścia do wpisu była praca badaczy opisana na stronie <a href="https://localmess.github.io/"><em>localmess.github.io</em></a> (polecam! Ciut bardziej techniczne, ale nie jest tak źle. Szczególnym atutem jest interaktywna lista stron zawierających elementy śledzące od Facebooka).<br />
Drugim głównym źródłem było <a href="https://www.zeropartydata.es/p/localhost-tracking-explained-it-could">omówienie ich badań ze strony <em>zeropartydata.es</em></a>, wraz z analizą potencjalnych kar, jakimi mógłby oberwać Facebook.<br />
Reszta to <a href="https://news.ycombinator.com/item?id=44235467">dyskusje na forach</a> oraz wiedza własna, którą od dawna się dzielę na blogu. Będzie sporo linków do innych wpisów!</p>
    
  </div>
</div>

<h2 id="pliki-cookies-iklasyczne-śledzenie">Pliki cookies i klasyczne śledzenie</h2>

<p>Cała sprawa dotyczyła <strong>smartfonów z systemem Android</strong>, nie dotknęła iPhone’ów ani komputerów osobistych.</p>

<p>W przypadku komputerów nie wynika to jednak z jakiejś ich odporności, lecz raczej z tego, że już są rozpracowane przez Metę i innych łapserdaków. Pozwolę sobie na początek opisać panującą na nich anarchię i przejść stopniowo do sytuacji na smartfonach, która wymaga od technogigantów pewnych forteli.</p>

<p class="post-meta bigspace-after">Jeśli ktoś już pewnie się czuje z wiedzą na temat <em>trackerów</em> i nie chce powtórki, to może <a href="#aplikacje-jako-utrudnienie" class="internal">przeskoczyć do sedna</a>.</p>

<p>Kluczowa sprawa: na komputerach osobistych wiele rzeczy odbywa się zazwyczaj przez ogólną przeglądarkę, jak Firefox czy Opera. To wewnątrz niej ładuje się zarówno terytorium Mety (rozciągające się na domeny takie jak <code class="language-plaintext highlighter-rouge">instagram.com</code> czy <code class="language-plaintext highlighter-rouge">facebook.com</code>), jak i całe galaktyki niezależnych stron: portale informacyjne, katalogi przepisów czy kolekcje kocich zdjęć.</p>

<h3 id="kulturalne-logowanie">Kulturalne logowanie</h3>

<p>Załóżmy, że ktoś odwiedza po raz pierwszy stronę Facebooka. W takim przypadku Facebook poprosi o podanie maila i hasła. Gdy je podamy, to wyświetli się zawartość naszego konta na platformie.</p>

<p>Taki jest obraz widoczny na zewnątrz. Ale pod spodem wygląda to inaczej – w chwili zalogowania przeglądarka otrzymała tzw. „ciasteczko”, czyli <em>plik cookie</em>. Krótki tekst, który w bazie danych Facebooka jest jednoznacznie przypisany do konkretnej osoby. Można powiedzieć poetycko, że to tożsamość zapisana w bajtach.</p>

<p class="bigspace-before"><img src="/assets/posts/inwigilacja/localhost/fb-cookie-otrzymywanie-schemat.jpg" alt="Schemat pokazujący za pomocą strzałek interakcję między laptopem a&nbsp;Facebookiem. Laptop wysyła login i&nbsp;hasło, a&nbsp;Facebook odsyła ikonę symbolizującą plik cookie." /></p>

<p class="figcaption">Źródła: laptop i strzałki z serwisu Flaticon; oficjalne ikony Facebooka i przeglądarki Firefox. Przeróbki moje.</p>

<p>Po zapisaniu ciasteczka przeglądarka zmienia swoje zachowanie. Od teraz okazuje ten plik przy każdym kolejnym kontakcie ze stroną <code class="language-plaintext highlighter-rouge">facebook.com</code>, ujawniając kim jesteśmy.<br />
Dzięki temu nie musimy się każdorazowo logować. Od razu po załadowaniu strony widzimy znajomych, wydarzenia, nowinki ze świata – ale częściej wygenerowane komputerowo bzdety – dopasowane specjalnie do siebie.</p>

<p class="bigspace"><img src="/assets/posts/inwigilacja/localhost/fb-cookie-korzystanie-schemat.jpg" alt="Kolejny schemat interakcji między laptopem a&nbsp;serwerem Facebooka. Obok laptopa widać ikonę ciasteczka. Wysyła on pytanie „co tam?” i&nbsp;otrzymuje od Facebooka odpowiedź „to tam”." /></p>

<p>Na tym etapie ciasteczko wydaje się jeszcze praktyczne i sensowne, ułatwia życie.</p>

<p class="post-meta bigspace-after">Warto jednak zapamiętać, że w takich realiach nie istnieje coś takiego jak anonimowe logowanie; co jakiś czas ktoś się nacina na braku tej wiedzy.</p>

<p>Problem w tym, że przeglądarka okazuje ciasteczko przy <em>każdym</em> kontakcie ze stroną <code class="language-plaintext highlighter-rouge">facebook.com</code>. Również wówczas, gdy wcale nie odwiedzamy Facebooka, a jedynie trafiamy na mały, pochodzący od niego element gościnny na całkiem obcej stronie.</p>

<h3 id="niekulturalne-elementy-śledzące">Niekulturalne elementy śledzące</h3>

<p><strong>Takie małe „posterunki” Facebooka również mogą odczytywać i zapisywać związane z nim ciasteczka</strong>. Elementy nazywa się <em>trackerami</em>, zaś związane z nimi ciasteczka to <a href="/internetowa_inwigilacja/2021/12/08/cookies-piksele-sledzace" class="internal"><em>third-party cookies</em></a> (ciasteczka od stron zewnętrznych). A co robią w internecie? Właściciele stron nieraz sami je dodają, skuszeni możliwościami współpracy reklamowej albo ściślejszej integracji z <em>social mediami</em>.</p>

<p>Działanie <em>trackerów</em> w praktyce, krok po kroku:</p>

<ul>
  <li>nasza przeglądarka (mająca w sobie zapisany plik cookie od Fejsa) prosi o jakąś stronę, całkiem od Facebooka niezależną;</li>
  <li>otrzymuje ją, zwykle jako plik HTML, i odczytuje jej treść;</li>
  <li>widzi, że strona jest jeszcze niekompletna, bo brakuje elementu od Facebooka, zwanego Facebook Pixel;</li>
  <li>
    <p>prosi o ten element stronę <code class="language-plaintext highlighter-rouge">facebook.com</code>, załączając do prośby plik cookie, który nas identyfikuje.</p>

    <p>My otrzymujemy mały, niezbyt wartościowy dla nas element. W zamian Facebook dostaje informację, że konkretna osoba o danej porze odwiedziła stronę X. Być może portal ze zdjęciami kotów, a może (zmyśloną) <code class="language-plaintext highlighter-rouge">leczymy-weneryczne.pl</code>. Nie nazwałbym tej wymiany interesem życia :roll_eyes:</p>
  </li>
</ul>

<p>Wisienka na torcie? Sam element, wbrew nazwie Pixel, nie jest żadnym pikselem, lecz kolekcją różnych rzeczy, w tym skryptów w języku JavaScript. Mogą kazać naszemu urządzeniu robić różne rzeczy, pozyskiwać informacje i wysyłać je Facebookowi. Warto zapamiętać ten fakt, bo jeszcze odegra ważną rolę.</p>

<p class="post-meta bigspace-after">Elementy od Yandeksa działają na tej samej zasadzie, ale raczej rzadziej występują w światowej sieci i mają nieco mniej mylącą nazwę Yandex Metrica.</p>

<p>A tutaj, dla osób lubiących obrazki, schemat całego opisanego procesu:</p>

<p class="bigspace-before"><img id="cookies-schemat" src="/assets/posts/inwigilacja/localhost/facebook-third-party-cookies.jpg" alt="Schemat pokazujący, za pomocą numerowanych strzałek, jak laptop najpierw pyta stronę o&nbsp;rysunek kota i&nbsp;otrzymuje w&nbsp;odpowiedzi miniaturkę strony internetowej. Czerwoną ramką zaznaczono na niej brakujący element Facebooka. Kolejne strzałki pokazują, jak laptop prosi o&nbsp;ten element samego Facebooka, wysyłając własne informacje." /></p>

<p class="figcaption">Źródła: serwer ze strony Flaticon, ikona kota z Emojipedii, reszta jak wcześniej. Przeróbki moje.</p>

<p>Ciasteczka od stron zewnętrznych to problem znany od dawna i poczyniono spore postępy w odchodzeniu od nich. Przeszkodą pozostaje Google, który nadal staje w ich obronie.<br />
…Ale nawet gdyby nikt od nich nie planował odchodzić, obecnie wiele firm mogłoby nie czerpać z nich takiej wartości jak kiedyś. Częściowo dlatego, że internet przejmują urządzenia mobilne, na których przeglądarka nie stanowi centrum świata.</p>

<h2 id="aplikacje-jako-utrudnienie">Aplikacje jako utrudnienie</h2>

<p>Cała powyższa sytuacja to norma na komputerach osobistych, bo tam wszystko dzieje się w obrębie jednej przeglądarki. Jest jedna i ta sama przegródka na ciastka Mety, które są okazywane zarówno ich serwisom, jak i pomniejszym elementom-wartownikom na stronkach nienależących do firmy.</p>

<p>…Ale <strong>na smartfonach Meta ma utrudnione zadanie</strong>. Z dwóch przyczyn:</p>

<ol>
  <li>
    <p>Użytkownicy często korzystają z jej własnych aplikacji, jak Facebook czy Instagram, zamiast otwierać w przeglądarce <code class="language-plaintext highlighter-rouge">facebook.com</code> lub <code class="language-plaintext highlighter-rouge">instagram.com</code>.</p>

    <p>Wprawdzie wersje mobilne też są dostępne, np. pod adresem <code class="language-plaintext highlighter-rouge">m.facebook.com</code>, ale apka Facebooka bywa nieraz domyślnie zainstalowana na telefonie, do tego sama strona nakłania na apkę. Dlatego to ona zgarnia ludzi.<br />
Ma to sens, bo aplikacja ma większy wgląd w system i dane użytkowników (w szczególności do listy kontaktów). Ale stawiając na to rozwiązanie, Facebook zamyka sobie inną opcję, o czym za sekundę.</p>
  </li>
  <li>
    <p>Dane z przeglądarki są osłonięte podwójną barierą.</p>

    <p>Po pierwsze: zabezpieczenia samego systemu Android. Jego twórcy chyba się czegoś nauczyli z historii komputerów osobistych i tego, do czego prowadziły nieograniczone możliwości ingerowania jednych programów w drugie.</p>

    <p>Na Androidzie każda apka ma własną, prywatną przestrzeń i nie może zaglądać do innych aplikacji. Możliwy powinien być tylko wgląd we wspólne przestrzenie. Ten podział to tak zwany <em>sandboxing</em>.</p>

    <p>Po drugie: przeglądarkom zależy na reputacji szczelnych, więc są ostrożne i m.in. unikają zapisywania plików do wspólnej przestrzeni. Nawet Chrome, szorujący po prywatnościowym dnie, przynajmniej dba o to, żeby tylko Google mógł żłopać informacje, a cudze apki były od nich odcięte.</p>
  </li>
</ol>

<p>Efekt? Nadal zachodzi pięć etapów ze wcześniejszego schematu. Tyle że <strong>Meta nie dostaje ciasteczka-tożsamości w pakiecie z danymi stron internetowych</strong>. Ciastka identyfikujące leżą jedynie wewnątrz ich apki (Facebooka lub Instagrama). Historie wędrówek po internecie gromadzą się zaś w przeglądarce, która nie zamierza ich wręczyć gigantowi.</p>

<p class="bigspace-before"><img src="/assets/posts/inwigilacja/localhost/apki-piramida-facebook-cookies.jpg" alt="Schemat pokazujący dane z&nbsp;kilku stron zamknięte wewnątrz aplikacji-przeglądarki oraz ikonkę oznaczającą tożsamość zamkniętą w&nbsp;osobnej aplikacji Facebooka. Wspólną podstawą, na której stoją obie aplikacje, jest tu system Android." width="80%" /></p>

<p class="figcaption">Źródła: <a href="https://emojipedia.org/google/16.0-june-2025-update/ring">pierścień</a> w wersji Google’a oraz <a href="https://emojipedia.org/joypixels/9.0/automobile">samochodzik</a> w wersji JoyPixels z Emojipedii, reszta jak wcześniej.</p>

<p>Z punktu widzenia naszego korpo był to niekorzystny impas. Choć mieli inne metody (o nich niżej, w rozwijanej ciekawostce), nic nie pobiłoby unikalnego identyfikatora. Dlatego mocno szukali sposobu na powiązanie ze sobą obu źródeł danych.</p>

<details class="framed bigspace">
  <summary><strong>Jakie metody śledzenia pozostają Facebookowi (dla zainteresowanych)</strong></summary>

  <p class="bigspace-before">Warto wiedzieć, że sytuacja, wbrew pozorom, wcale nie jest dla Mety/Facebooka taka beznadziejna. Opisana tu metoda przez <em>localhosta</em> mogła być dla nich najwygodniejsza, ale mają też inne sposoby na śledzenie ludzi.</p>

  <p>Zacznę od rzeczy pewnych. Cała opisana wyżej rozdzielność między apką a przeglądarką ma zastosowanie tylko wtedy, gdy faktycznie korzystamy z przeglądarki. Brzmi banalnie? Ale Facebook <strong>nabrał wiele osób, imitując przeglądarkę</strong>.</p>

  <p>Jeśli klikniemy link do jakiejś zewnętrznej strony wewnątrz jednej z aplikacji Mety (Facebook albo Messenger; Instagrama i WhatsAppa nie sprawdzałem), to tak naprawdę nie opuszczamy ich terenu. To, co się otwiera, ma wprawdzie górny pasek z adresem i wygląd zwykłej przeglądarki, ale jest jedynie <a href="/apki/2023/08/08/wbudowane-przegladarki" class="internal">imitacją wbudowaną w Facebooka/Messengera</a>. Pozostając w niej, pozostajemy na oku Mety.</p>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Swoją drogą linki z Facebooka nie są bezpieczne również w standardowej przeglądarce. W chwili kliknięcia są dyskretnie <a href="/facebook_dane/2025/01/12/facebook-link-shimming" class="internal">podmieniane na przekierowania</a>.<br />
Kiedy je klikamy, to nie trafiamy prosto na stronę docelowej, tylko przechodzimy najpierw przez „śluzę” – małą stronkę między terytorium Facebooka a zewnętrznym internetem. Platforma widzi, dokąd idziemy i może to sobie zapisywać. Zaś z parametrów, czyli tekstu dodawanego do linków, może odczytać jeszcze więcej informacji, niż ujawniałby sam link.</p>
    
  </div>
</div>

  <p>A co z rzeczami, które niekoniecznie są dla Facebooka kluczowe, ale <em>mogłyby</em> im ułatwić identyfikację?</p>

  <p>Przede wszystkim mają do dyspozycji <a href="/internetowa_inwigilacja/2021/06/11/adres-ip" class="internal">adres IP</a>, siłą rzeczy otrzymywany przez strony Facebooka podczas każdej interakcji. Pozwala on (zwłaszcza w krótszym okresie) trafnie łączyć aktywność internetową z aplikacjową.<br />
„Z tego adresu odwiedziła nas Barbara P. Kilka minut później ten sam adres aktywował naszego <em>trackera</em> na stronie <code class="language-plaintext highlighter-rouge">koty-nieloty.pl</code> (zmyśliłem). Hipoteza: to Barbara P. odwiedziła stronę”.</p>

  <p>Adres ma jednak różne swoje słabości. Jeśli jest nadawany przez sieć mobilną, to co pewien czas się zmienia. Może go również współdzielić wiele osób – przykładem router w rodzinnym mieszkaniu albo publiczny hotspot. No i ktoś może celowo użyć pośrednika, takiego jak VPN, żeby ten adres zamaskować. Nie dziwota, że Facebook wolał pewniejszy sposób identyfikacji.</p>

  <p>Inną metodą jest profilowanie, czyli <a href="/internetowa_inwigilacja/2022/06/10/fingerprinting" class="internal"><em>fingerprinting</em></a>. Jak pokazuje wcześniejszy <a href="#cookies-schemat" class="internal">schemat</a>, elementy od Facebooka mogą w kroku 5 uruchamiać kod JavaScript. A za jego pomocą można odczytać bardzo szczegółowe informacje na temat systemu, a nawet sprzętu fizycznego (zainstalowane czcionki, możliwości karty graficznej, charakterystyczny wygląd pikseli po rysowaniu wskazanych elementów…).</p>

  <p>Takie informacje mogą umożliwić jednoznaczną identyfikację urządzenia. Apka Facebooka wykonuje jedno profilowanie, zaś elementy na stronach zewnętrznych – kolejne. Jeśli wyniki się pokryją, to mogą przyjąć, że rozpoznali konkretną osobę. Wadą metody może być jej inwazyjność, spowalniająca nieco urządzenia i czyniąca metodę względnie łatwą do wykrycia, zwłaszcza dla badaczy. Ale pokusa może być silniejsza.</p>

  <p>W każdym razie dwie metody wyżej to gdybanie. Czas wrócić do pewniaka, czyli naszego <em>localhosta</em>.</p>

</details>

<h2 id="obejście-barier">Obejście barier</h2>

<p>Podsumujmy sobie to, co dotychczas wiemy. Facebook ma:</p>

<ul>
  <li>jedną lub więcej aplikacji, w całości pod swoją kontrolą, zawierających czyjąś tożsamość;</li>
  <li>swój mały element załadowany w przeglądarce, który może z nią rozmawiać i ma dane na temat aktywności na stronie;</li>
  <li>barierę między tymi dwoma światami, którą chciałby przekroczyć.</li>
</ul>

<p>Żeby nie było nudno i technicznie, spróbujmy się wczuć w Facebooka. A konkretniej – w jakiegoś (zmyślonego, fikcyjnego) klepacza kodu zatrudnionego w tej firmie.<br />
Być może menedżer kazał mu znaleźć sposób na powiązanie aktywności internetowej z apką. Oczywiście wątpię, żeby w rozmowie użył słowa „śledzenie”. Prędzej frazesu w stylu „<em>bridge app and website experiences</em>”. Bo w końcu w korporealiach zawsze są „przeżycia”, rzadziej konkrety.</p>

<p>I teraz ten biedny pracownik stuka w klawiaturę, jak w <a href="https://www.youtube.com/watch?v=LCSN7WwV534">perkusję z filmu <em>Whiplash</em></a> (uwaga: YouTube), wyobrażając sobie w głowie, że właśnie dąży do perfekcji i Czyni Dobro™. Buduje rzeczy wielkie. Rozwój, postęp. Postęp, rozwój.<br />
„Uczestnicy chcą być widziani. Chcą czuć nas przy sobie. A te złe bariery nas od nich dzielą!”. Czy takie coś słyszy w swojej głowie?</p>

<p class="post-meta bigspace-after">Dodatkowo może go motywować fakt, że w razie niepowodzenia straci wizę pracowniczą i Ameryczka odeśle go do kraju urodzenia, wróci stara bida. Ale nie będę psuł przyziemnością górnolotnej motywacji.</p>

<p>Pracownik myśli, główkuje. Jakie są punkty wspólne między aplikacjami na systemie Android? Jak mogą ze sobą rozmawiać?</p>

<p>Pomysł 1: można zapisać jakiś tekstowy identyfikator przez przeglądarkę we wspólnej przestrzeni smartfona. Potem aplikacje od Mety mogłyby go odczytać.</p>

<p>Owszem, można. Tylko że przy próbie zapisu w przeglądarce wyświetli się wtedy okno wprost pytające użytkownika, czy chce coś pobrać z sieci. Takie jak np. przy pobieraniu PDF-a. I takie coś działoby się często. Zero szans na dyskrecję, odpada.</p>

<p>Pomysł 2: schowek (znany jako „kopiuj-wklej”). Strona internetowa skopiuje do niego dane, a apka Facebooka je odczyta.</p>

<p>Tylko że to by, po pierwsze, nadpisywało dane użytkowników już obecne w schowku, wywołując chaos. Po drugie: nie byłoby dyskrecji, bo Android wyświetla systemowy komunikat, gdy apka sięga po dane ze schowka. Ten pomysł też odpadał.</p>

<p>Zdesperowany pracownik oblewa się zimnym potem. Już widzi w wyobraźni, jak menedżer nazywa go <em>non-performant</em> i wyznacza mu za karę <em class="corr-del">obóz reedukacyjny</em> <em>Performance Improvement Plan</em>. Zdalnie, bezdusznie, podczas wideokonferencji.</p>

<p>…I w tym momencie doznaje olśnienia. Wideokonferencja. I obsługujący ją protokół, <strong>WebRTC</strong>.</p>

<h3 id="webrtc--sposób-wysłania">WebRTC – sposób wysłania</h3>

<p>WebRTC ma parę ogromnych zalet z punktu widzenia śledzenia.<br />
Działa w tle, w sposób niewidoczny dla użytkowników. Pozwala nawiązać bezpośredni kontakt z dowolnym adresem. Może go uruchomić każdy element stron internetowych, który wykorzystuje kod JavaScript.</p>

<p>A ten kod jest wszechobecny i nawet wspomniane już Pixele, małe elementy gościnne od Mety, mogą go używać. Jak coś odsyłam do <a href="#cookies-schemat" class="internal">schematu</a> z plikami cookies. <em class="corr-del">Chanel</em> Strzałka numer 5.</p>

<p>Protokół WebRTC to bestia złożona i pełna niuansów, właściwie cały parasol pomniejszych protokołów. Zainteresowane osoby znajdą więcej na stronce <a href="https://webrtchacks.com/"><em>webrtcHacks</em></a>. Moja znajomość WebRTC jest gorzej niż pobieżna… Ale hej! I tak się wypowiem, bo w naszej historii protokół został użyty w równie pobieżny sposób.</p>

<p>Nikomu ze śledzących nie zależy na pełnoprawnej komunikacji. WebRTC w tym wypadku ma być tylko pretekstem, żeby wysłać dane. Wykorzystany zostaje jedynie jeden z prostszych protokołów z parasola, <strong>SDP (<em>Session Description Protocol</em>)</strong>, służący do wynegocjowania między dwoma urządzeniami sposobu komunikacji.</p>

<p class="post-meta bigspace-after">Samo zapoznawanie ze sobą dwóch urządzeń miałem już okazję opisać, nazywając je swataniem. Pokazałem też ciemną stronę takiego swatania – złe strony mogą udawać, że chcą rozpocząć połączenie przez WebRTC, żeby <a href="/internetowa_inwigilacja/2023/11/05/webrtc" class="internal">dorwać nasz prawdziwy adres IP</a>.</p>

<p>W ramach SDP wysyłanych jest <a href="https://dyte.io/blog/webrtc-sdp-internals/">sporo różnych informacji</a>. Jedna z nich nazywa się <code class="language-plaintext highlighter-rouge">ice-ufrag</code> i powinna zawierać nazwę użytkownika. Zamiast niej Facebook Pixel upychał tu identyfikator tymczasowy użytkownika, nazwany <code class="language-plaintext highlighter-rouge">_fbp</code> (nazwa całkowicie dowolna, wybrana przez twórców).<br />
Upychanie to nazywa się oficjalnie <em>SDP munging</em> i polega na bezpośrednim edytowaniu informacji związanych z SDP, tuż przed ich wysłaniem (ogólnie za WebRTC odpowiada przeglądarka, a skrypty mają ograniczoną kontrolę, ale na początku mogą trochę gmerać).</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Analogia
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">SDP z założenia jest trochę jak napisanie komuś na komunikatorze: „może przejdziemy z tym na maila? Mój adres to <code class="language-plaintext highlighter-rouge">romek@zmyslona-strona.pl</code>, możesz tam załączyć obrazki”. Taka próba utworzenia nowego kanału komunikacji, opis jego możliwości.<br />
<em>SDP munging</em> w wydaniu Mety byłby natomiast jak nadużycie tego formatu rozmowy i podanie, zamiast swojej nazwy użytkownika, pseudonimu jakiegoś nieszczęśnika odwiedzającego sklep internetowy: „mój adres to <code class="language-plaintext highlighter-rouge">uzytkownik-strony-xyz-19821370@zmyslona-strona.pl</code>”.</p>
    
  </div>
</div>

<p>Pierwsza trudność (<em>jak</em> wysłać niepostrzeżenie dane użytkownika) została rozwiązana. Pozostała kolejna: <em>dokąd</em> to wysłać? Trzeba było wskazać jakieś miejsce docelowe, żeby WebRTC zadziałało.</p>

<h3 id="localhost--sposób-odbioru">Localhost – sposób odbioru</h3>

<p>Wcześniej zmyśliłem sobie biednego pracownika, który wpadł na pomysł wysłania danych przez WebRTC, kojarząc z tym słowo „wideokonferencja”. W podobny sposób mógłby wpaść na pomysł ich odebrania przez <strong>interfejs <em>localhost</em></strong>, przypominając sobie, jak to swego czasu aplikacja konferencyjna <em>Zoom</em> <a href="https://www.theverge.com/2019/7/10/20689644/apple-zoom-web-server-automatic-removal-silent-update-webcam-vulnerability">dość kreatywnie go (nad-)użyła</a>.</p>

<p>…A czym właściwie jest <em>localhost</em>?</p>

<p>Najpierw wyobraźmy sobie interfejs sieciowy, czyli miejsce, z którego wysyła się i odbiera rzeczy wymieniane z szerszym światem. To taki <strong>wielki paczkomat – rząd szafek, z których każda ma własny numer i jest nazywana <em>portem</em></strong>.</p>

<p class="post-meta">„Paczkomat” z małej, bo traktuję to jak rzeczownik powszechny – inaczej, niż by chcieli <a href="https://obserwatorlogistyczny.pl/2024/03/11/odmiana-paczkomat-inpost-zakazana-jak-teraz-musimy-mowic/">prawnicy InPostu</a> :smiling_imp:</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Szafek możliwych do wykorzystania jest bardzo wiele. Dokładniej rzecz biorąc: zazwyczaj <a href="https://stackoverflow.com/questions/24174795/how-many-ports-does-a-mobile-os-have">65 536</a>. Ta liczba, choć wydaje się z czapy, nie jest przypadkowa. Dokładnie tyle możliwości da się wyrazić w 16 bitach (gdzie każdy bit to jedno zero albo jedynka), a kiedyś umownie przyjęto za numer portu liczbę 16-bitową. I tak w wielu systemach zostało do dziś.</p>
    
  </div>
</div>

<p>Niektóre szafki/porty są używane bardzo często, inne rzadko. Przykładowo port numer 443 obsługuje ruch przez HTTPS, czyli większość aktywności związanej z surfowaniem po sieci. Wiele innych portów jest z kolei nieużywanych.</p>

<p>Dokładna kopia tego paczkomatu, przeznaczonego do kontaktu ze światem, stoi również wewnątrz systemu. Jest przeznaczona <strong>wyłącznie do użytku wewnętrznego</strong>. Na przykład symulowania na własnym urządzeniu działania serwera. I takim właśnie wewnętrznym paczkomatem jest bohater afery, <em>localhost</em>.</p>

<p class="post-meta bigspace-after">Nie jest to żadna egzotyka. Sam na przykład każdorazowo czytam wpis z bloga przez <em>localhosta</em>, żeby móc wiernie ocenić jego wygląd przed publikacją. Tym niemniej zaskoczyło mnie, że na Androidzie tak wiele aplikacji mogło tutaj sięgnąć.</p>

<p>Żeby coś wysłać do <em>localhosta</em>, wystarczy wskazać jako cel specjalny adres IP, <code class="language-plaintext highlighter-rouge">127.0.0.1</code>. Zawsze odnosi się on do aktywnego urządzenia, a nie czegoś zewnętrznego. Oprócz adresu należy wskazać port docelowy (numer szafki).</p>

<p>Oba wścibinosy, Meta i Yandex, kazały swoim aplikacjom <em>nasłuchiwać</em> portów dużo rzadziej odwiedzanych. Meta upodobała sobie porty o numerach 12387, 12388 oraz zakres od 12580 do 12585. Yandex wybrał numery 29009, 29010, 30102 i 30103.<br />
Można powiedzieć, że firmowe aplikacje co pewien czas otwierały szafki o odpowiednich numerach i patrzyły, czy w środku znajdują się jakieś nowe informacje.</p>

<h3 id="łączenie-danych">Łączenie danych</h3>

<p>Dzięki localhostowi Facebook i Yandex zyskały możliwość komunikacji między swoim elementem śledzącym a kontrolowanymi przez siebie aplikacjami. Do tego  zarówno elementy ze stron, jak i aplikacje, mogły swobodnie kontaktować się z serwerami firmy.</p>

<p>W takich warunkach łączenie danych w jeden profil stało się formalnością. Metody przyjęte przez obie firmy minimalnie się od siebie różniły, ale trzon działania był ten sam.</p>

<p>W przypadku Mety:</p>

<ul>
  <li>Po krótkiej sesji siedzenia w apce użytkownik z niej wychodzi; apka przechodzi w tryb działania w tle i obserwuje interesujące ją porty <em>localhosta</em>.</li>
  <li>Użytkownik odwiedza w przeglądarce stronę zawierającą element od Facebooka. Ten go nie poznaje, więc przypisuje mu „pseudonim” – identyfikator tymczasowy.</li>
  <li>Pseudonim, wzbogacony o informacje na temat odwiedzonej strony, etapu zakupów itd., wysyła Mecie (<code class="language-plaintext highlighter-rouge">pseudonim = aktywność-na-stronie</code>).</li>
  <li>Ten sam pseudonim, ale bez dodatkowych danych, śle w opisany już sposób do <em>localhosta</em>.</li>
  <li>Czuwająca tam aplikacja odbiera pseudonim i przypisuje go do tożsamości zapisanej w swoim wnętrzu (<code class="language-plaintext highlighter-rouge">pseudonim = tożsamość</code>). Wysyła to powiązanie Mecie.</li>
  <li>Na serwerach Mety następuje łączenie danych w ostateczną postać, znacznie bardziej użyteczną dla cybergiganta:   <code class="language-plaintext highlighter-rouge">tożsamość = aktywność-na-stronie</code>.</li>
</ul>

<p>Yandex podszedł do sprawy nieco inaczej. Być może dlatego, że nie miał takiej popularności w sieci jak Meta, więc tożsamość odczytana z jego własnych aplikacji nie byłaby tak uniwersalnym, globalnym identyfikatorem jak inne opcje.</p>

<p>Zamiast czerpać <code class="language-plaintext highlighter-rouge">tożsamość</code> z wnętrza własnych aplikacji, sięgali do <strong>identyfikatora reklamowego wbudowanego w smartfony</strong>. Google domyślnie umieszcza to dziadostwo na typowych smartfonach z Androidem. Każda aplikacja może o nie zapytać i dostaje w odpowiedzi ciąg znaków, który powinien odpowiadać konkretnemu urządzeniu.</p>

<p>Następnie wysyłali ID reklamowe swojemu elementowi śledzącemu, który wciąż miał aktywną komunikację przez WebRTC. Element odczytywał je, tworzył komplet <code class="language-plaintext highlighter-rouge">unikalne-ID = aktywność-na-stronie</code> i wysyłał do Yandeksa.</p>

<p>Streszczając: w przypadku Yandeksa komunikacja przez WebRTC była dwustronna, w roli tożsamości używano identyfikatora reklamowego, a wysyłanie danych na serwery Yandeksa należało wyłącznie do elementów śledzących ze stronek internetowych. Ale ogólna koncepcja obchodzenia ograniczeń przez <em>localhosta</em> była taka sama.</p>

<h2 id="konsekwencje">Konsekwencje</h2>

<p>Facebook i Yandex nie mają wymówek. To nie jakaś drobna zmiana czy wyciek informacji, który dałoby się usprawiedliwiać gafą. Działali celowo, obchodząc zabezpieczenia, zostali złapani na gorącym uczynku.</p>

<p>Obie firmy tuż po wykryciu szybko przestały korzystać ze swojego triku. Teraz będą czekały na kary. Sprawa wywołała również techniczne dyskusje nad uszczelnieniem dostępu do <em>localhosta</em>. Możliwe, że dostęp do niego będzie np. wymagał udzielenia zgody przez użytkowników. W każdym razie metoda raczej przestanie być dyskretna.</p>

<p>W związku z całą sytuacją przeciwko Mecie w USA złożono <a href="https://ia800708.us.archive.org/29/items/gov.uscourts.cand.450524/gov.uscourts.cand.450524.1.0.pdf">pozew zbiorowy</a>, którego twarzą jest Devin Rose z Kalifornii (w której obowiązują ściślejsze przepisy chroniące prywatność, bliższe poziomowi unijnemu).</p>

<p>Szczególne możliwości ma jednak Unia Europejska. Jak analizuje autor strony <em>zeropartydata.es</em>, Meta mogłaby <a href="https://www.zeropartydata.es/p/localhost-tracking-explained-it-could">oberwać skumulowanym efektem kilku różnych kar</a> – związanych z przepisami GDPR (w Polsce znanymi jako RODO), <em>Digital Markets Act</em> oraz <em>Digital Services Act</em>.</p>

<p>Przepisy te nie opierają się na stałych kwotach, lecz na procencie od przychodów. Autor wylicza, że <strong>Facebook mógłby oberwać teoretyczną karą do 32 mld euro</strong>.</p>

<p class="post-meta bigspace-after">Od razu zaznaczę, że nie znam przepisów na tyle, żeby wiedzieć czy to realne; ale autor podaje źródła, a jego stwierdzenia na temat przepisów są zbieżne z tym, co sam o nich wyczytałem. Dlatego daję jego słowom kredyt zaufania, choć wątpię w pełen wymiar kary.</p>

<p>Mam nadzieję, że wreszcie się doigrają, bo z ich strony naruszanie prywatności to już regularna recydywa. Zaś w międzyczasie, zamiast czekać na prawodawców, można wziąć sprawy we własne ręce.</p>

<h2 id="co-pomoże-aco-nie">Co pomoże, a co nie</h2>

<p>Metoda z tego wpisu nie tylko pozwala łączyć światy apek i przeglądarek, które od początku powinny być rozłączne, ale również <strong>obchodzi kilka najprostszych (i przez to najpopularniejszych) sposobów na ochronę prywatności</strong>.</p>

<p>Korzystasz z pośrednika, takiego jak VPN? Może cię to nie chronić.<br />
Prośba o zainicjowanie WebRTC po prostu sobie przejdzie przez cały łańcuszek pośredników, a twoje dane trafią do odpowiedniej przegródki <em>localhosta</em>. Stamtąd odbierze je nasłuchująca apka, połączy z tożsamością i wyśle swoim twórcom.</p>

<p>Często usuwasz pliki <em>cookies</em>? Dobry zwyczaj, często pomaga. Ale nie w tym wypadku.<br />
Ciasteczko identyfikujące tkwi wewnątrz apki Facebooka (albo uprzywilejowanych Usług Google’a, jeśli to ID reklamowe używane przez Yandeksa). Żadne czyszczenie przeglądarki nie ma na nie wpływu.</p>

<p>Na czas wrażliwszego wyszukiwania korzystasz z innej przeglądarki? Na przykład używasz Firefoksa zamiast swojej codziennej Opery?<br />
Dobry zwyczaj. Ale tutaj, o ile któraś z przeglądarek A i B nie jest dodatkowo zabezpieczona, dane z nich tak czy siak trafią do wspólnej szafki w <em>localhoście</em>. Stamtąd odbierze je apka i przypisze do konkretnego profilu.</p>

<h3 id="promyk-nadziei">Promyk nadziei</h3>

<p>Sprawa z nadużywaniem <em>localhosta</em> może być kubłem zimnej wody i sugerować, że giganci zawsze przechytrzą starania o szczyptę prywatności. To woda na młyn defetystów piszących lekceważąco, że „prywatność już nie istnieje, czas się poddać”.</p>

<p>Proponuję jednak spojrzeć na to inaczej. Ten wyciek istotnie był unikalny i nieco zniuansowany, ale możliwy jedynie dzięki splotowi kilku czynników. Gdyby choć jeden z nich nie zachodził, to Facebook i Yandex nie miałyby możliwości zebrania danych.</p>

<p>Oto lista rzeczy (nieraz bardzo szybkich i łatwych), dzięki którym cała metoda śledzenia straciłaby rację bytu. Ułożyłem je od najistotniejszych do pobocznych.</p>

<ul>
  <li>
    <p>Korzystanie z <strong>dodatku blokującego śledzenie</strong>, takiego jak uBlock Origin (albo z przeglądarki z wbudowanym blokerem)</p>

    <p>Rozwiązanie kwestii elementów śledzących na logikę wydaje się proste. „Kiedy jestem na stronie, która nie jest Facebookiem, to nie chcę mu niczego wysyłać”. I taką regułę wdrażają dodatki blokujące, z których w szczególności polecam <a href="/2021/10/21/ublock-origin" class="internal">uBlock Origin</a>. Skuteczny, darmowy, o otwartym kodzie źródłowym. Już nieraz o nim pisałem na blogu.</p>

    <p>Bloker w ogóle nie pobierałby elementów śledzących od Facebooka, dzięki czemu platforma nie dostałaby żadnych, nawet najprostszych informacji o użytkownikach (w ogóle nie zaszłyby etapy 3-5 z początkowego <a href="#cookies-schemat" class="internal">schematu</a>).</p>

    <p>Niestety nie każda przeglądarka mobilna daje możliwość instalowania dodatków. Żeby cieszyć się mocami uBO, należy zainstalować mobilnego Firefoksa.<br />
Inną opcją jest mobilna przeglądarka Brave. Nie ma uBO, ale zawiera własnego, wbudowanego blokera reklam – o mniejszych możliwościach, ale działającego z miejsca.</p>

    <p class="post-meta bigspace-after">Przeglądarek stawiających na prywatność jest więcej – choćby DuckDuckGo Browser czy Mullvad Browser – ale nie miałem okazji ich dokładniej przetestować. Polecam to, co sam sprawdziłem.</p>
  </li>
  <li>
    <p><a href="/2025/03/23/gravy-analytics-wyciek#usuwanie-id-reklamowego" class="internal">Wyłączenie ID reklamowego</a></p>

    <p>Ten krok <strong>pomógłby w przypadku Yandeksa, ale nie Facebooka</strong>. Ale ogólnie to rzecz tak prosta i pozbawiona efektów ubocznych, że polecam ją absolutnie wszystkim. Dałaby ochronę przed wieloma innymi nadużyciami, jak choćby afera Gravy Analytics opisana w podlinkowanym wpisie.</p>
  </li>
  <li>
    <p><a href="/internetowa_inwigilacja/2022/05/03/javascript2#ca%C5%82kowite-wy%C5%82%C4%85czenie-javascriptu" class="internal">Wyłączenie kodu JavaScript</a> na stronach internetowych</p>

    <p>Bez niego w ogóle by nie zadziałał etap 5 z pierwotnego <a href="#cookies-schemat" class="internal">schematu</a>. Czyli w przypadku elementów od Mety i Yandeksa: włączenie WebRTC i wysłanie danych.</p>

    <p>To metoda nie dla każdego, bo od JS-a zależy działanie wielu stron internetowych, zwłaszcza większych. Niektóre osoby stykają się z takimi stronami często, inne rzadziej.<br />
Moja sugestia? Zainstalować na mobilnym Firefoksie uBO, który i tak by się przydał. Na próbę wyłączyć JS-a w jego opcjach; w razie czego reaktywować go paroma kliknięciami na kłopotliwych stronach. Ocenić, czy rozwiązanie nam pasuje.</p>
  </li>
  <li>
    <p><a href="/tutorials/webrtc-wylaczenie" class="internal">Wyłączenie WebRTC</a> w przeglądarce</p>

    <p>Na każdej działa to nieco inaczej, więc zachęcam do zerknięcia w link. Uprzedzam, że po zablokowaniu nie będą działały niektóre programydo wideokonferencji, więc warto sobie zapisać sposób na odblokowanie.<br />
W przeglądarce anonimizującej Tor Browser ta funkcja jest domyślnie wyłączona, dzięki czemu domyślnie chroni użytkowników przed powiązaniem tożsamości – nie trzeba uruchamiać dodatkowych funkcji, jak blokada JavaScriptu, mimo że też by pomogły. Tylko pozazdrościć twórcom intuicji do wykrywania zagrożeń :wink:</p>
  </li>
  <li>
    <p>Używanie Facebooka przez stronę w przeglądarce, a nie aplikację</p>

    <p>Samo w sobie nie rozwiąże to problemu śledzenia, bo wrócimy do punktu wyjścia omówionego na początku wpisu (ryzyko natknięcia się na elementy Facebook Pixel na stronkach). Ale przejście do przeglądarki plus uBlock Origin? To już mocarna ochrona.</p>

    <p class="post-meta bigspace-after">Poza tym i tak warto to zrobić, jeśli chcemy w ogóle mieć możliwość np. rozbrajania <a href="/facebook_dane/2025/01/12/facebook-link-shimming" class="internal">linków śledzących</a>. W apce są nie do ruszenia.</p>
  </li>
  <li>
    <p>Wyłączanie aplikacji, kiedy z nich nie korzystamy</p>

    <p>Nieraz widziałem, jak ktoś pyta w sieci o sposób na <em>pełne</em> wyłączenie aplikacji, żeby nie zjadały baterii. Inni odpisywali często, że to bzdet, że Android sam dobrze zarządza pamięcią.<br />
…A teraz się okazuje, że osoby ubijające aplikacje byłyby lepiej chronione. Nie działając w tle, apki nie są w stanie warować przy portach. Jakie to życie przewrotne :wink:<br />
Aby wyłączyć konkretną aplikację, można wejść w <code class="language-plaintext highlighter-rouge">Ustawienia</code>, potem <code class="language-plaintext highlighter-rouge">Aplikacje</code>, wybrać ją z listy i kliknąć opcję <code class="language-plaintext highlighter-rouge">Wymuś zatrzymanie</code>. Pojawi się ostrzeżenie, proponuję zignorować.</p>
  </li>
</ul>

<p>Proponuję, żebyśmy z całej sytuacji wynieśli taką lekcję: ochrona prywatności jest wprawdzie pełna niuansów i stale wypływają nowe zagrożenia, ale <strong>zadbanie o parę prywatnościowych podstaw konsekwentnie chroni tyłek</strong>.</p>

<p>Tu i teraz zmień swój świat. Wyłącz ID reklamowe (zajmnie to mniej niż minutę). Zainstaluj Firefoksa, na nim zainstaluj uBlock Origin (kilka minut plus czas na pobranie). Nie musisz od razu przeskakiwać na ten zestaw, możesz się z nim stopniowo oswajać. Wszystkie instrukcje w linkach wyżej.</p>

<p>Te proste zmiany wystarczą, żeby zrobić symboliczny krok ku niezależności i odejść od świata, w którym jest się strzyżonym na łyso przez różnych chytrusów. I takiego lepszego świata nam życzę! :smile:</p>]]></content><author><name></name></author><category term="Apki" /><category term="Internet" /><category term="Inwigilacja" /><summary type="html"><![CDATA[List do twojej szuflady. Ale dla kogoś innego. A ciebie obgaduje.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/localhost/localhost-tracking-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/inwigilacja/localhost/localhost-tracking-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">mObywatel, czyli Polak™ by Google &amp;amp; Apple</title><link href="https://www.ciemnastrona.com.pl/cyfrowy_feudalizm/2025/06/05/mobywatel-problemy.html" rel="alternate" type="text/html" title="mObywatel, czyli Polak™ by Google &amp;amp; Apple" /><published>2025-06-05T06:00:30+00:00</published><updated>2025-06-05T06:00:30+00:00</updated><id>https://www.ciemnastrona.com.pl/cyfrowy_feudalizm/2025/06/05/mobywatel-problemy</id><content type="html" xml:base="https://www.ciemnastrona.com.pl/cyfrowy_feudalizm/2025/06/05/mobywatel-problemy.html"><![CDATA[<p>Były wybory prezydenckie, już po wyborach. W związku z nimi przez pewien czas było głośno o aplikacji <strong>mObywatel</strong>, zawierającej elektroniczne wersje różnych dokumentów; takich jak dowód tożsamości, który trzeba okazać przed zagłosowaniem. Niektórzy mieli zastrzeżenia do tej formy weryfikacji, inni uspokajali nastroje.</p>

<p>A ja? Nie przejmowałem się tym, bo mObywatelowi jakiś czas temu podziękowałem. Z tego prostego względu, że <strong>korzystanie z niego domyślnie wymaga podporządkowania się wybranej korporacji: Google albo Apple</strong>.</p>

<p>Ministerstwo Cyfryzacji, tworząc swojego mObywatela, nie poczyniło niestety nawet drobnych, symbolicznych kroków ku niezależności.</p>

<p>Nie opublikowali na własnej stronie pliku z aplikacją ani wzorca swojego cyfrowego podpisu, mimo że byłoby to dla nich kwestią paru chwil. Wprost wykluczyli dużego producenta telefonów. Co gorsza, na stronie niesłusznie sugerują, że instalacja bez udziału korporacji mogłaby nie być legalna.</p>

<p class="bigspace-before"><img src="/assets/posts/centralizacja/mobywatel/mobywatel-by-google-apple-baner.jpg" alt="Wiadomość mówiąca, że jedynymi legalnymi źródłami apki mObywatel są App Store i&nbsp;Play Store. Obok widać orła bielika ze znakami zapytania nad głową." /></p>

<p class="figcaption">Źródło: <a href="https://emojipedia.org/mozilla/firefox-os-2.5/crown">korona</a> z Emojipedii, <a href="https://commons.wikimedia.org/wiki/File:Haliaeetus-albicilla-001.jpg">orzeł bielik</a> z Wikimedia Commons (zdjęcia autorstwa Małgorzaty Sz., licencja CC-BY-SA 2.5). Przeróbki moje.</p>

<p>Ta sytuacja trwa od lat. Dlatego w ramach protestu stworzyłem ten wpis – nagłaśniający problem niepokojącej zależności między beniaminkiem polskiej cyfryzacji a zagranicznymi gigantami. Zapraszam do lektury!</p>

<p class="post-meta">Przy okazji będzie namiastka wpisu na temat grzeszków Play Store’a, który obiecałem kiedyś mailowo jednemu z czytelników.</p>

<h2 id="spis-treści">Spis treści</h2>

<ul>
  <li><a href="#czym-jest-mobywatel">Czym jest mObywatel</a></li>
  <li><a href="#kontrowersyjne-słowa-olegalności">Kontrowersyjne słowa o legalności</a>
    <ul>
      <li><a href="#legalne-alternatywy">Legalne alternatywy</a></li>
      <li><a href="#nielegalni-monopoliści">Nielegalni monopoliści</a></li>
    </ul>
  </li>
  <li><a href="#trudne-sprawy-wokół-instalacji">Trudne sprawy wokół instalacji</a>
    <ul>
      <li><a href="#ciemne-strony-play-storea">Ciemne strony Play Store’a</a></li>
      <li><a href="#własna-instalacja-to-nie-samoróbka">Własna instalacja to nie samoróbka</a></li>
      <li><a href="#bezpieczna-instalacja-zzewnątrz">Bezpieczna instalacja z zewnątrz</a></li>
      <li><a href="#co-mogłoby-poprawić-ministerstwo-cyfryzacji">Co mogłoby poprawić Ministerstwo Cyfryzacji</a></li>
      <li><a href="#ciekawy-przypadek-huaweia">Ciekawy przypadek Huaweia</a></li>
    </ul>
  </li>
  <li><a href="#blokowanie-alternatywnych-systemów">Blokowanie alternatywnych systemów</a></li>
  <li><a href="#podsumowanie">Podsumowanie</a></li>
</ul>

<h2 id="czym-jest-mobywatel">Czym jest mObywatel</h2>

<p>W tym wpisie mówię o <em>aplikacji</em>, czyli o tym, co mogę sobie zainstalować na smartfonie i potem uruchamiać, stukając palcem ikonę godła Polski na ekranie głównym.</p>

<p>Jak piszą na <a href="https://info.mobywatel.gov.pl/pytania-odpowiedzi">oficjalnej stronie mObywatela</a>:</p>

<blockquote class="bigspace-before">
  <p>Aplikacja została upubliczniona 29 października 2017 roku na smartfony z Androidem. Wersja na urządzenia z iOS została wydana 31 stycznia 2018 roku.<br />
14 lipca 2023 roku, po gruntownej przebudowie, pojawiła się najnowsza wersja aplikacji określana jako mObywatel 2.0.</p>
</blockquote>

<p class="figcaption">Android to najpopularniejszy system operacyjny na smartfonach, rozwijany przez firmę Google; iOS to jego odpowiednik na smartfonach firmy Apple.</p>

<p>Oprócz aplikacji jest też strona internetowa, którą można odwiedzić przez zwykłą przeglądarkę. Problem w tym, że możliwości strony i aplikacji nie do końca się pokrywają; jak wyczytamy w zakładce <code class="language-plaintext highlighter-rouge">Czym różni się aplikacja od serwisu mObywatel</code>:</p>

<blockquote class="bigspace">
  <p>W serwisie mObywatel.gov.pl załatwisz wiele spraw urzędowych, takich jak wypełnianie wniosków, sprawdzanie danych czy kontakt z administracją publiczną. <strong>Nie znajdziesz w nim jednak elektronicznych dokumentów</strong>.</p>
</blockquote>

<p>Prowadzi to do prostego wniosku: nie da się tak po prostu zastąpić funkcji aplikacji (i to najbardziej podstawowych) stroną internetową. Jeśli ktoś z jakiegoś powodu nie może korzystać z apki – to nie ma pełnego dostępu do cyfrowej wersji swojego państwa. Wersji, która może z czasem zyskiwać dominację.</p>

<p>A jak tę apkę zdobyć? Oficjalna strona oferuje dwie opcje:</p>

<p class="figure bigspace"><img src="/assets/posts/centralizacja/mobywatel/mobywatel-opcje-pobierania.jpg" alt="Możliwe ścieżki pobrania mObywatela: Google Play albo AppStore" /></p>

<p>Nie ma natomiast informacji o tym, że instalowanie apki tymi kanałami wiąże się niejako z podpisaniem paktu z korpo (o tym za moment).<br />
Ministerstwo Cyfryzacji nie wydaje się podzielać moich obaw. Co więcej, na stronie umieścili wspomniany wyżej tekst, który szczególnie mnie zirytował:</p>

<blockquote>
  <p>W tej chwili nie planujemy udostępniania aplikacji w innych sklepach. <strong>Jedyną legalną i bezpieczną wersję mObywatela pobierzesz tylko w Google Play lub AppStore</strong>.</p>
</blockquote>

<h2 id="kontrowersyjne-słowa-olegalności">Kontrowersyjne słowa o legalności</h2>

<p>Tekst „jedyną legalną i bezpieczną” może wywoływać presję. Sugerować, że mObywatel ze źródeł niekorporacyjnych jest niebezpieczny i nielegalny. Czy faktycznie tak jest?</p>

<h3 id="legalne-alternatywy">Legalne alternatywy</h3>

<p>Co oznacza „legalny”? W słownikach można znaleźć prostą definicję: „zgodny z prawem”. W rozumieniu potocznym: za nieprzestrzeganie będzie kara.</p>

<p>Tak się składa, że mamy w Polsce <a href="https://sip.lex.pl/akty-prawne/dzu-dziennik-ustaw/aplikacja-mobywatel-21848189">ustawę dotyczącą mObywatela</a>. Czy jest w niej jakiś zakaz korzystania ze źródeł niekorporacyjnych?</p>

<p>Na szczęście nie. W ustawie nie znajdziemy absolutnie żadnej wzmianki o Play Storze czy AppStorze. Jest ona raczej takim fundamentem, na którym opiera się możliwość traktowania cyfrowych dokumentów na równi z klasycznymi, jak dowód osobisty.</p>

<p>Mamy również <a href="https://www.gov.pl/attachment/a3f74ecd-21a7-4579-b3bc-24c2ea5164d2">regulamin mObywatela</a> (plik PDF). W nim już oba źródła aplikacji pojawiają się z nazwy… Ale nie widzę tu jednoznacznego zakazu.</p>

<blockquote>
  <p>W celu prawidłowego i pełnego korzystania z Aplikacji, Użytkownik powinien dysponować urządzeniem mobilnych typu smartfon z systemem:<br />
1) Android 7.0 lub wyższym i z dostępem do sklepu Google Play<br />
lub<br />
2) iOS 15.0 lub wyższym i z dostępem do sklepu App Store.</p>
</blockquote>

<p>Ten fragment wydaje się mieć jedynie cel informacyjny. „Jak się tego nie spełni, to korzystanie może być niepełne”. W bardzo podobnym tonie piszą później o (opcjonalnym) pozwoleniu na dostęp do aparatu.<br />
A czy ktoś przy zdrowych zmysłach nazwałby nieudzielenie smartfonowego pozwolenia czymś nielegalnym?</p>

<p>Wniosek: o ile nie ma jeszcze innych przepisów, o których nie wiem, <strong>nazywanie Play Store’a i AppStore’a jedynymi legalnymi źródłami wydaje się bezpodstawne</strong>.</p>

<p>Co więcej – gdyby jakaś organizacja udostępniała u siebie do pobrania (pełnoprawny, nieszkodliwy) plik z apką mObywatela, to czy słowa sugerujące nielegalność nie byłyby dla niej krzywdzące? Tak tylko głośno myślę :wink:</p>

<details class="framed bigspace">
  <summary><strong>Problem z&nbsp;sugerowaniem legalności (przykład praktyczny)</strong></summary>

  <p class="bigspace-before">W kontekście niedawnych wyborów trafiłem na przykład <strong>możliwego „wykluczenia cyfrowego na tle instalacyjnym”</strong> – jak dziwnie by to nie brzmiało.<br />
Ktoś pracujący w komisji wyborczej <a href="https://x.com/SedziwojzSanoka/status/1923771172723802312">twierdzi na Twitterze</a>, że w razie wątpliwości poprosiłby o pokazanie mObywatela w Play Storze lub AppStorze, bo tylko tam jest dostępny.</p>

  <p>Skutek? Osoba z pełnoprawnym mObywatelem mogłaby zostać niedopuszczona do głosu przez czyjąś prywatną decyzję. I nie jest to osoba teoretyczna – może to być ktoś, kto kupił smartfona Huawei, więc z konieczności instaluje z innego źródła (ale ma <em>dokładnie taką samą apkę jak od Google’a</em>).</p>

  <p>Ba! Taka decyzyjna samowolka mogłaby uderzyć nawet w tych, którzy pobrali mObywatela z zalecanych źródeł, ale po jego zainstalowaniu dezaktywowali lub stracili konto Google (bez niego nie działa Play Store). Mimo że o wymogu takiego konta nikt nigdzie nie pisze.</p>

  <p>Właściwie nie obwiniam samego gościa z komisji; trochę wyszedł ze swoim pomysłem przed szereg, ale mógł nie wiedzieć, że metod instalacji jest wiele. Natomiast stanowcze stwierdzenia z oficjalnej strony mObywatela dają podkładkę pod takie działania.</p>

</details>

<p>Myślę, że twórcom strony mObywatela nie spadłaby korona z głowy, gdyby zmienili krzywdzący fragment „jedyną legalną i bezpieczną wersję” na coś neutralnego, jak „jedyną <em>oficjalną</em> wersję”.</p>

<h3 id="nielegalni-monopoliści">Nielegalni monopoliści</h3>

<p>Jeśli już szukamy nielegalności, to pozwolę sobie przedstawić parę cytatów. Oto <a href="https://www.documentcloud.org/documents/25032745-045110819896/">wyrok sądu</a> z USA oskarżający Google’a o nielegalną monopolizację segmentu wyszukiwarek.</p>

<blockquote>
  <p>Google is a monopolist, and it has acted as one to maintain its monopoly. It has violated Section 2 of the Sherman Act.</p>
</blockquote>

<p>Wokół sprawy było trochę <a href="/google/2024/08/07/google-antymonopol-wyrok" class="internal">smaczków</a>: zarząd korporacji niszczył dowody, włączając na czacie usuwanie wiadomości; wyszło też na jaw, że celowo pogarszali przeglądarkę Chrome w celu wyświetlania reklam i płacili Apple miliardy dolarów za wstrzymanie prac nad ich własną wyszukiwarką.</p>

<p>…A tu kolejny wyrok przeciw Google’owi, nowszy, sprzed paru miesięcy. Oskarżający giganta o nielegalną <a href="https://www.cbc.ca/news/business/google-adtech-ruling-1.7512889">monopolizację giełd reklamowych</a>:</p>

<blockquote class="bigspace-after">
  <p>Google unlawfully monopolized markets for publisher ad servers and the market for ad exchanges, which sit between buyers and sellers</p>
</blockquote>

<p>Również Apple <a href="https://www.fxmag.pl/biznes/apple-dlawi-konkurencje-i-narusza-nakaz-sadu-jest-surowa-odpowiedz">oberwało</a> za drakońskie narzucanie metod płatności i zakazywanie kontaktu z klientami twórcom aplikacji. Walkę z nimi podjęła firma Epic Games, a sąd stanął po jej stronie.</p>

<p>Obaj giganci obrywają ponadto od Unii Europejskiej: za <a href="https://en.wikipedia.org/wiki/Antitrust_cases_against_Google_by_the_European_Union">monopolizację</a>, nadużywanie danych osobowych, blokowanie konkurencji, <a href="https://ithardware.pl/aktualnosci/unia_europejska_moze_ukarac_apple-42291.html">próby obchodzenia zaleceń</a>…</p>

<p>A pomijam nawet zachowania nieetyczne, które jednak nie trafiły na sale sądowe, bo nie znalazł się wystarczająco duży gracz, żeby rzucić rękawicę bysiorom. Mogę co najwyżej podlinkować całą swoją <a href="/serie/google" class="internal">serię na temat przewinień Google’a</a>.</p>

<p>Jak byśmy nazwali w świecie rzeczywistym kogoś, kto wielokrotnie łamie prawo? Bandziorem? Recydywistą? Złym towarzystwem?<br />
A tymczasem własny kraj namawia mnie, żebym z takim towarzystwem się bratał. I sugeruje, że tylko recydywiści zapewnią mi legalność. Świat stoi na głowie.</p>

<p>Dlatego postanowiłem iść własną drogą. Konsekwentnie (ale bez głębszych ingerencji w system) <a href="/2024/02/03/smartfon-degoogle" class="internal">oczyściłem smartfona z rzeczy od Google’a</a>.</p>

<p>To oczyszczenie obejmowało wyłączenie Play Store’a. A zatem konieczność zdobycia mObywatela innym kanałem niż ten „bezpieczny i legalny”. Czas na małą kronikę związanych z tym trudności – które byłyby łatwe do uniknięcia, gdyby Ministerstwo pomogło.</p>

<h2 id="trudne-sprawy-wokół-instalacji">Trudne sprawy wokół instalacji</h2>

<p>W tej części najpierw pokażę, z jakimi wadami wiąże się instalowanie aplikacji oficjalnym kanałem. Następnie pokażę trudności podczas instalacji nieoficjalnej – wynikające częściowo ze złej woli Google’a.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Uwaga
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Odtąd skupiam się na systemie Android, bo to jego znam lepiej. Opisane bolączki dotyczą również AppStore’a – niektóre nawet w większym stopniu, bo Apple do niedawna całkiem blokowało inne źródła aplikacji. Teraz antymonopoliści wywalczyli dopuszczanie alternatyw… ale mam obawy, że Ministerstwo nie skorzysta z nowej możliwości.</p>
    
  </div>
</div>

<h3 id="ciemne-strony-play-storea">Ciemne strony Play Store’a</h3>

<p>Wyobraźmy sobie, że pani Basia ma nowy telefon, jeszcze bez żadnych aplikacji poza domyślnymi. Tak zachwalali tego mObywatela, że postanowiła go zainstalować. Wchodzi na stronę apki i klika w ikonę Play Store’a.</p>

<p>W tym momencie uruchamia się aplikacja Play Store z telefonu i… wymaga od pani Basi zalogowania. <strong>Nie da się bowiem korzystać z Play Store’a, a zatem również z mObywatela, bez posiadania konta Google</strong>.</p>

<p>Żeby założyć to konto, trzeba wyrazić zgodę na zbieranie danych. Pani Basia jest pytana o imię i nazwisko – rozważa nawet podanie zmyślonych danych, ale odczuwa presję i podaje prawdziwe. W końcu państwowa strona tu odesłała, granica między korpo a krajem się zaciera. Tak oto pani Basia i wielu innych Polaków trafia w łapy Google’a.</p>

<p>Co gorsza, czasem przy logowaniu pojawia się dodatkowy wymóg i <strong>Google może zażądać numeru telefonu</strong>. Zdarza się to dość losowo i wydaje się zależeć od „reputacji” naszego adresu IP, wskazującego w przybliżeniu miejsce, z jakiego łączymy się z internetem.</p>

<p class="figure bigspace-before"><img src="/assets/posts/centralizacja/mobywatel/google-nr-telefonu-weryfikacja.jpg" alt="Okno informujące o&nbsp;tym, że Google ze względów bezpieczeństwa chce podania numeru telefonu" /></p>

<p class="figcaption">Jak zwykle u Google’a – „dla twojego bezpieczeństwa” :roll_eyes:</p>

<p>Swoją drogą, skoro już o bezpieczeństwie mowa… Kiedy już założy się konto i włączy Play Store’a, domyślnie będzie w nim włączonych <a href="https://www.youtube.com/watch?v=fwpsn_eiES0">parę wrednych funkcji</a> (uwaga: filmik z Youtube’a), zebranych pod nazwą <strong><em>Play Protect</em></strong>.</p>

<ul>
  <li>
    <p>Automatyczne blokowanie aplikacji uznanych za niebezpieczne.</p>

    <p>A że firma polega w tej kwestii na nieprzeniknionych algorytmach, to zdarzały im się spektakularne wpadki. Jak <a href="https://futurebeat.pl/newsroom/dziwny-ruch-google-aplikacje-samsunga-wydaja-mu-sie-szkodliwe-wie/zc27199">zablokowanie Portfela Samsunga</a>, jego oficjalnej apki od płatności.</p>
  </li>
  <li>
    <p>Wysyłanie nieznanych aplikacji do Google’a, żeby mógł je sobie przeanalizować.</p>

    <p>Powodzenia, jeśli ktoś na przykład testuje eksperymentalną aplikację swojej firmy, która nie powinna być nigdzie publikowana.</p>
  </li>
</ul>

<p>Funkcje można wyłączyć w opcjach Play Store’a – ale mało kto w ogóle wie o ich istnieniu.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Po odwiedzeniu Play Store’a w dziale z <a href="https://play.google.com/store/apps/details?id=pl.nask.mobywatel&amp;hl=pl&amp;pli=1">opiniami</a> można zauważyć, że konto Ministerstwa Cyfryzacji często odpisuje na komentarze ingliszem: „Prosimy o kontakt z Service Desk”.<br />
A gdzie „Polacy nie gęsi…”? :wink:</p>
    
  </div>
</div>

<p>Jeśli ktoś już wykaże się miksem szczęścia i umiejętności – założy jednorazowe konto, wyłączy złe opcje – nadal może wszystko stracić. Zdarzało się nieraz, że Google, z taką samą nieprzewidywalnością jak przy Portfelu Samsunga, <a href="https://hn.algolia.com/?dateRange=all&amp;page=0&amp;prefix=true&amp;query=%22google%22%20%22deleted%22%20%22account%22&amp;sort=byPopularity&amp;type=all">usuwał konta realnych osób</a>.</p>

<p>Strata konta oznacza brak aktualizacji przez Play Store’a, zaś mObywatel <a href="https://android.com.pl/tech/897324-mobywatel-ceryfikat-aktualizacja/">czasem wymaga aktualizacji</a>. Oznacza to, że w przypadku otrzymania losowego kopniaka i utraty dotychczasowego dorobku grzeczny <em>Polak™ by Google</em> powinien założyć nowe konto, podając odpowiednie dane i może numer telefonu.<br />
…A podanego numeru telefonu <a href="https://www.youtube.com/watch?v=50MzBr1h2gU">może mu nie akceptować</a>, bo już wcześniej został użyty do założenia konta.</p>

<p>Wobec wszystkich wymienionych utrudnień można całkowicie zrezygnować z mObywatela albo całkowicie zrezygnować z pośrednictwa Google’a. Kiedyś wybrałem tę drugą opcję.</p>

<h3 id="własna-instalacja-to-nie-samoróbka">Własna instalacja to nie samoróbka</h3>

<p>Dla osób przyzwyczajonych do klikania w Play Store’a samodzielna instalacja może wydawać się czymś złożonym. Robienie tego na własną rękę może się kojarzyć z chaotyczną samoróbką, robioną we współpracy ze szwagrem, przy piwku.</p>

<p>„Dlaczego nie zdasz się na Play Store’a? To wykwalifikowani specjaliści! A ta twoja prowizorka to jeszcze smartfona spali”.</p>

<p>To szkodliwy mit, który warto obalić. Cykl życia aplikacji na Androida – jak wielu innych programów – można podzielić na kilka głównych etapów (literą T oznaczyłem etapy odpowiadające twórcom, a literą U – użytkownikom):</p>

<ol>
  <li>(T) stworzenie pliku z aplikacją,</li>
  <li>(T) umieszczenie pliku w internecie (tu zwykle w bazie Play Store),</li>
  <li><span class="red">(U)</span> pobranie pliku z aplikacją z internetu,</li>
  <li><span class="red">(U)</span> wyodrębnienie rzeczy do zainstalowania (niektóre są zbędne),</li>
  <li><span class="red">(U)</span> zainstalowanie wybranych rzeczy na swoim systemie.</li>
</ol>

<p>PlayStore za kulisami wykonuje kroki 3-5, przez co zlewają się w jeden – ale tak naprawdę <strong>na ostatnim etapie PlayStore oddaje stery systemowi</strong>. To system wykonuje ten najtrudniejszy etap. I wykonałby go również w przypadku samodzielnej instalacji.</p>

<p>Nie ma tu zatem żadnej samoróbki – przy instalacji na własną rękę za montaż odpowiadają dokładnie te same fachowe ręce co przy wariancie googlowym.</p>

<p>Trafniejsza analogia: obejście Play Store’a to zrezygnowanie z usługi transportu materiałów. Usługi, którą wykonywałby wścibski typ, notujący sobie rzeczy na nasz temat, a potem roszczący sobie prawo do niezapowiedzianych inspekcji i wyburzeń.<br />
Zamiast tego załatwiamy te materiały na własną rękę, mając spokój od wścibstwa i ten sam efekt. Tyle wygrać!</p>

<p>I tu pojawia się pytanie – jeśli nie od Play Store’a, to skąd? O ile bowiem pobranie apki jest łatwe, o tyle <em>bezpieczne</em> pobranie wymaga pewnej weryfikacji. Szkoda by było się nadziać na wirusa.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Kiedyś perfekcyjnym wyjściem był Aurora Store – pośrednik, który pobierał za nas apkę z oficjalnego Play Store’a. Google’owi się to chyba nie podobało, bo zaczął <a href="https://gitlab.com/AuroraOSS/AuroraStore/-/issues/912">banować im konta</a>. Twórcy Aurory się nie zrazili i działają nadal, ale czasy pokojowego współistnienia raczej minęły.</p>
    
  </div>
</div>

<h3 id="bezpieczna-instalacja-zzewnątrz">Bezpieczna instalacja z zewnątrz</h3>

<p>Nawiązując do etapów opisanych wyżej – trzeba wykonać krok 3, czyli pobrać plik z apką.<br />
Osobiście wybrałem jako swoje źródło stronę <em>apkmirror.com</em>, która <a href="https://www.reddit.com/r/AndroidQuestions/search/?q=apkmirror&amp;type=posts&amp;sort=new">ma dobrą reputację</a>. Zdobyłem stamtąd mObywatela w formacie APKM.</p>

<p class="post-meta bigspace-after">Co do wad: goszczą u siebie wielu reklamodawców, więc warto mieć blokera i pilnować, żeby kliknąć odpowiedni guzik od pobierania. Do tego kiedyś stosowali własny zamknięty format i zachęcali do swojego instalatora; potem to na szczęście zmienili.</p>

<p>Dla niektórych ryzyk-fizyk, reputacja strony wystarczy. Ale dla mnie gra toczyła się o dość wysoką stawkę, więc poszedłem z weryfikacją o krok dalej: <strong>sprawdziłem cyfrowy podpis</strong>, jakim oznaczony był plik z apką.</p>

<details class="framed bigspace">
  <summary><strong>Wyjaśnienie (minimalnie bardziej techniczne)</strong></summary>

  <p>W świecie cyfrowym da się porównywać wszystko z dokładnością co do „atomów” – pojedynczych zer i jedynek. Gdybym postawił obok siebie dwa pliki-apki, to mógłbym łatwo ustalić, czy są tym samym.<br />
…W praktyce jednak porównywanie setek milionów zer i jedynek byłoby żmudne, nawet dla komputera. Dlatego zamiast pełnowymiarowych plików porównuje się ich <a href="/2021/02/28/hash-podstawy" class="internal">skróty (hasze)</a>.</p>

  <p>Można sobie wyobrazić, że funkcja haszująca to taka maszynka, która ściska dowolnie duży plik do postaci malutkiego ciągu zer i jedynek – hasza. Ta sama funkcja użyta na tym samym pliku daje zawsze ten sam hasz.</p>

  <p>Istnieje wiele rodzajów funkcji haszujących. Niektóre z nich – MD5 i SHA-1 – zostały niestety rozpracowane i nie są już wiarygodnym sposobem porównywania, jeśli uwzględnimy ryzyko działania hakerów. Można się nadziać na podróbę szlifowaną przez hakera do momentu, aż uzyskała taki sam hasz jak oficjalna apka.<br />
Natomiast funkcja <strong>SHA-256</strong> pozostaje póki co niezłamana. Kiedy dwie rzeczy mają ten sam hasz SHA-256 – to możemy zakładać, że są dokładnie tym samym.</p>

  <p>O krok dalej od hasza idzie <strong>cyfrowy podpis</strong>, bo ujawnia dodatkowo, że daną rzecz (tu: apkę) oznaczyła konkretna organizacja.</p>

  <p>Gdybym patrzył tylko na hasze, to ktoś teoretycznie mógłby umieścić tę samą złą apkę w dwóch różnych miejscach, na przykład w serwisach <em>APK Mirror</em> i <em>APK Pure</em>. Jej pliki miałyby te same hasze, byłyby tym samym… Ale apka byłaby zła.<br />
Gdybym natomiast porównał hasze SHA-256 <em>podpisów cyfrowych</em> (a właściwie <em>certyfikatów</em>), to miałbym pewność, że za różne pliki ręczy ten sam podmiot. Tu: Ministerstwo Cyfryzacji, któremu ufam.</p>

  <p>Certyfikaty są niestety zaszyte w plikach i potrzeba sposobu, żeby się do nich dorwać. W praktyce, zgodnie z <a href="https://android.stackexchange.com/a/218161">poradami</a>:</p>

  <ul>
    <li>pobrałem na swój komputer program <code class="language-plaintext highlighter-rouge">apksigner</code> (oficjalny, od Google’a, do pracy z cyfrowymi podpisami),</li>
    <li>
      <p>kliknąłem plik APKM z APK Mirrora prawym przyciskiem myszy i wybrałem <code class="language-plaintext highlighter-rouge">Rozpakuj tutaj</code>.</p>

      <p>To dlatego, że to tak naprawdę archiwum, jak pliki ZIP. Po rozpakowaniu ukazały się różne pliki APK – główny i poboczne  – które same w sobie też są archiwami.</p>
    </li>
  </ul>

  <div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Choć pliki APK są ogólnie archiwami, w ich nowszej wersji Google <a href="https://stackoverflow.com/a/79095634">upycha certyfikaty</a>, przez co stają się niestandardowe.<br />
Być może to dlatego na Linuksie dawne pliki APK można rozpakować w niektórych programach bez zmiany końcówki pliku, zaś w przypadku nowszych muszę ją najpierw zmienić z <code class="language-plaintext highlighter-rouge">.apk</code> na <code class="language-plaintext highlighter-rouge">.zip</code>.</p>
    
  </div>
</div>

  <ul>
    <li>użyłem polecenia <code class="language-plaintext highlighter-rouge">apksigner verify --verbose --print-certs PLIK.apk</code> zarówno na głównym pliku z apką (w moim przypadku <code class="language-plaintext highlighter-rouge">base.apk</code>), jak i na pobocznych.</li>
  </ul>

  <p>W ten sposób poznałem hasz SHA-256 certyfikatu. Teraz powinienem go z czymś porównać.</p>

  <p>…I tu trafiłem na przeszkodę, bo Ministerstwo Cyfryzacji (według mojej wiedzy) niestety nie udostępnia publicznie ani haszy plików, ani wzorca swojego certyfikatu (mimo że jego udostępnienie nie ułatwiłoby hakerom roboty).</p>

  <p>Chcąc mieć pewność, musiałbym pobrać choć jedną wersję mObywatela z oficjalnego, namaszczonego Play Store’a i odczytać, jaki certyfikat jest do niego przypięty. Jeśli ten sam co do pliku z <em>APK Mirrora</em>, to byłbym spokojny.<br />
Ale, nie chcąc nawet kijem ruszać Play Store’a, mogłem zastąpić pewne źródło kilkoma niewiele mniej pewnymi:</p>

  <ul>
    <li>
      <p>pobrać tę samą wersję apki z innego źródła (na przykład z APK Pure, również mającego względnie dobrą reputację) i porównać certyfikaty.</p>

      <p>Pobiera się jako plik XAPK, bo ta strona ma inny format. Również rozpakowuję go jak archiwum, sprawdzam główny plik APK <code class="language-plaintext highlighter-rouge">apksigner</code>em. Ten sam hasz certyfikatu, czyli podpisali ci sami twórcy.</p>
    </li>
    <li>
      <p>znaleźć starszą wersję apki z <em>APK Mirrora</em> na zaufanej stronie archiwizującej, jak <a href="https://web.archive.org/web/20240601000000*/https://www.apkmirror.com/apk/ministerstwo-cyfryzacji/mobywatel-publiczna-aplikacja-mobilna/"><em>archive.org</em></a>.</p>

      <p>Wybrałem najstarszą dostępną wersję, wszedłem w jej opis i zobaczyłem (nawet bez pobierania, w zakładce <code class="language-plaintext highlighter-rouge">Verified safe to install</code>), że certyfikat jest ten sam, co parę lat później przy nowej wersji. Raczej nie podróba, ktoś by przez te lata wyłapał.</p>
    </li>
  </ul>

  <p>Widząc zgodność certyfikatu między różnymi źródłami, zaufałem mu. Dla potomności – oto hasz (oczywiście niepodrabialny SHA-256) certyfikatu, jaki pokazał mi <code class="language-plaintext highlighter-rouge">apksigner</code>. Taki sam dla dwóch różnych źródeł z tego roku oraz zarchiwizowanej wersji sprzed dwóch lat.</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>cb4f1ea4f0be4a91ea803497dda69f31845c9a98f43903c56017cf4ab877d89f
</code></pre></div>  </div>

</details>

<p>Kolejna sprawa to krok 4, przedostatni, czyli wyodrębnienie plików. Pobranego pliku APKM z mObywatelem nie da się niestety tak po prostu zainstalować kliknięciem. Potrzeba jakiegoś instalatora.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Ciekawostka
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Dawniej czasy były prostsze, a każda aplikacja w istocie była pojedynczym plikiem APK, który instalowało się kliknięciem.<br />
…Ale potem Google zmienił swój podstawowy format przyjmowany przez Play Store’a na „zestawy APK-owe” (ang. <em>APK bundles</em>). Jednocześnie nie dodali do systemu opcji ich łatwego instalowania, choć mogli.<br />
Wygląda to jak kolejna kłoda pod nogi osób chcących odejść od Play Store’a – on pozwala jednym kliknięciem, a w innym wypadku się namęczysz. Ale mało kto dostrzeże winnych tego stanu rzeczy.</p>
    
  </div>
</div>

<p>Osobiście postawiłem na instalatory o otwartym kodzie źródłowym. W tym celu:</p>

<ul>
  <li>zainstalowałem F-Droida (źródło otwartych apek),</li>
  <li>przez F-Droida zainstalowałem sobie aplikację SAI (<em>Split APKs Installer</em>),</li>
  <li>przez nią zainstalowałem wspomniany wyżej plik APKM.</li>
</ul>

<p class="figure bigspace"><img src="/assets/posts/centralizacja/mobywatel/sai-mobywatel-instalacja.jpg" alt="Zrzut ekranu pokazujący zainstalowanego mObywatela wewnątrz apki Split APKs Installer." width="500px" /></p>

<p>…I już, miałem działającego mObywatela, mimo wyłączonych Usług Google Play i innych bzdetów od Google’a. Aż się zdziwiłem, że działało. Ale może to dlatego, że mój telefon był mimo wszystko standardowym Androidem. Osoby z całkiem niezależnymi systemami smartfonowymi dopiero zaczynałyby przygodę.</p>

<div style="margin-top:3em;margin-bottom:3em">
  <div class="subcontent-heading">
    <img src="/assets/creepy_emoji_small.svg" style="display:inline-block;padding-bottom:5px;height:25px;width:25px;vertical-align:middle" alt="" />
<span style="padding-left: 10px; padding-right: 15px">
Przyczyny odejścia
</span>
  </div>
  <div class="bold-border" style="padding:10px;border-radius:0px 10px 10px 0px">
    <p style="margin-bottom:0px">Skoro mObywatel działał, to czemu przestałem go używać? Ano dlatego, że musiałbym na własną rękę co pewien czas aktualizować aplikację – każdorazowo pobierać nową wersję z alternatywnego źródła, dla pewności sprawdzając certyfikaty. Elektronicznych dokumentów używałem na tyle rzadko, że nie chciało mi się robić nawet takiej rutynowej aktualizacji i odpuściłem.</p>
    
  </div>
</div>

<h3 id="co-mogłoby-poprawić-ministerstwo-cyfryzacji">Co mogłoby poprawić Ministerstwo Cyfryzacji</h3>

<p>Przede wszystkim: <strong>mogliby opublikować apkę na swojej stronie</strong>. W ten sposób osoby z tego czy innego względu niezwiązane z Google’em mogłyby ją łatwo zdobyć.</p>

<p>Nie wydaje się to jakimśtam odejściem od misji i uleganiem zrzędliwym blogerom :wink:<br />
Ekipa tworząca mObywatela wprost pisze na stronie, że planują kiedyś <a href="https://info.mobywatel.gov.pl/rozwoj-aplikacji">upublicznić kod źródłowy apki</a>, a to dużo większe przedsięwzięcie niż zwykłe umieszczenie na widoku gotowego produktu.</p>

<p>Gdyby z jakiegoś powodu nie chcieli opublikować pliku (obawy, że ludzie się przyzwyczają do pobierania z sieci albo coś), to mogliby chociaż udostępniać skróty plików zawartych w apce oraz wzorzec certyfikatu odpowiadający ich cyfrowym podpisom.</p>

<p>W ten sposób ludzie pobierający pliki z zewnątrz mogliby przynajmniej pobieżnie weryfikować, czy zgadzają się one z oryginałem. Ministerstwo nie musiałoby reklamować tej funkcji – wystarczyłaby jakaś niepozorna zakładka, np. <code class="language-plaintext highlighter-rouge">Historia wersji</code>, w której chętni znaleźliby potrzebne rzeczy.</p>

<p>Gdyby ktoś szukał przykładu, jak udostępnić apkę lub certyfikat na własnej stronie, to może spojrzeć na <a href="https://signal.org/android/apk/">szyfrowany komunikator Signal</a>:</p>

<p class="figure bigspace-before"><img src="/assets/posts/centralizacja/mobywatel/signal-udostepnianie-apki.jpg" alt="Zrzut ekranu ze strony Signala pokazujący link do pliku APK oraz hasz SHA-256 certyfikatu." width="500px" /></p>

<h3 id="ciekawy-przypadek-huaweia">Ciekawy przypadek Huaweia</h3>

<p>Patrząc po moim przykładzie, można uznać ludzi bez Play Store’a za jakiś promil społeczeństwa. W rzeczywistości to grono jest większe niż się zdaje, do tego wrzucone w obecną sytuację przez polityczne turbulencje. To osoby używające <strong>smartfonów firmy Huawei, która oberwała sankcjami</strong>.</p>

<p>Mamy tu kaskadę zdarzeń – najpierw Stany Zjednoczone nałożyły na Huaweia sankcje (co ciekawe, nie uderzyły w inne chińskie firmy, jak Xiaomi). Wskutek sankcji Google przestał udostępniać chińskiemu koncernowi swoje aplikacje, w tym Play Store’a. W efekcie polscy obywatele, kupując legalnie sprzedawany i działający telefon, nie mają dostępu do cyfrowego oblicza swojego państwa.</p>

<p>Huawei jakoś przetrwał, tworząc własną niezależną bazę apek, App Gallery. Ale twórcy mObywatela celowo go tam nie umieścili, <strong>nie podając powodów</strong>. A przecież pliki APK już mają stworzone i to tylko kwestia załadowania ich nie do dwóch, a do trzech baz.</p>

<p>Jakieś obawy przed chińskimi ingerencjami?<br />
Ale taki na przykład bank PKO BP jakoś nie ma z tym problemów i trzymają swoją aplikację <a href="https://www.pkobp.pl/klient-indywidualny/aplikacja-iko-ipko/centrum-wsparcia-bankowosci-elektronicznej/aplikacja-iko">w App Gallery</a> (zakładka „Gdzie można pobrać aplikację IKO?”).</p>

<p>Nie udostępniają, bo apka i tak by nie działała bez Usług Google’a?<br />
Możliwe, choć u mnie, również z wyłączonymi usługami, jakoś działała; poza tym według paru <a href="https://huaweiforum.pl/aplikacja-mobywatel-2-0-apk-na-huawei-skad-pobrac-1477">dyskusji na forach</a> jedyną przeszkodą jest pobranie z innego źródła, a potem działa normalnie.</p>

<p>Dla jasności: nie darzę Huaweia sentymentem, uważam ich za kolejne drapieżne korpo. Niedawno ujawniono chociażby, że <a href="https://www.euractiv.pl/section/polityka-wewnetrzna-ue/news/afera-korupcyjna-w-pe-huawei-przekupywalo-europoslow/">ich lobbyści przekupywali europarlamentarzystów</a>. Sposób, w jaki zostali potraktowani, pokazuje natomiast nieoczekiwany wpływ przepychanek amerykańsko-chińskich na Polaków.</p>

<p>„Nie protestowałem, gdy przyszli po Huaweia”… Ale kiedyś mogą wykluczyć kolejne chińskie smartfony, jak Xiaomi, Realme, Vivo, Oppo, OnePlus, Motorola (własność Lenovo)… I co wtedy, (m-)obywatelami Polski pozostaną tylko ludzie mający Samsunga, Pixela lub jabłkofona?</p>

<p>Twórcy mObywatela nie muszą w sumie specjalnie się fatygować do App Gallery; umieszczenie apki na własnej stronie byłoby jeszcze lepsze, bo rozwiązałoby problemy wszystkich, którzy z tego czy innego powodu nie mają lub kiedyś stracą Play Store’a.</p>

<p>…Ale wciąż pozostanie grono najbardziej wykluczone. Ludzie, którzy postanowili zamienić standardowego Androida na coś innego. <strong>Takie niestandardowe systemy nawet po pomyślnym zainstalowaniu mObywatela są przez niego odrzucane</strong>.</p>

<h2 id="blokowanie-alternatywnych-systemów">Blokowanie alternatywnych systemów</h2>

<blockquote>
  <p>Czy mogę korzystać z aplikacji, kiedy na moim urządzeniu mam włączone <span class="red">uprawnienia root?</span><br />
Nie, wówczas nie ma możliwości korzystania z aplikacji.</p>
</blockquote>

<p>Takie coś piszą na oficjalnej stronie twórcy mObywatela. Nie musicie znać pojęcia „uprawnienia <em>root</em>” – wystarczy wiedzieć, że to rodzaj modyfikacji systemu dający na nim więcej możliwości, na przykład w sferze prywatności. Innym rodzajem modyfikacji jest np. wymiana Androida na inny system.</p>

<details class="framed bigspace">
  <summary><strong>Dokładniejsze wyjaśnienia (luźna analogia)</strong></summary>

  <p>Wyobraźmy sobie, że system Android jest jak roślina. Ma swoją część nadziemną, do której mamy dostęp – łodygę lub pień, owoce, kwiaty i tak dalej. Ale jest też część podziemna, niewidoczna i niedostępna – korzenie.</p>

  <p class="post-meta bigspace-after">Słowo <em>root</em> może oznaczać po angielsku właśnie „korzeń”. Wprawdzie geneza słowa jest całkiem inna, ale skoro już mają identyczne brzmienie, to można się pobawić.</p>

  <p><em>Rootowanie</em> oznacza dobranie się do tej podziemnej części i odkrycie nowych możliwości interakcji z naszym systemem-rośliną:</p>

  <ul>
    <li>możemy wykopać skarby spod ziemi (<em>dostęp do plików wewnętrznych</em>);</li>
    <li>możemy całkowicie usunąć korzenie, które nam się nie podobają (<em>apki systemowe</em>);</li>
    <li>możemy oglądać pod mikroskopem dokładny przepływ cieczy w korzeniach (<em>przechwytywać i analizować ruch sieciowy</em>).</li>
  </ul>

  <p>Ogranicza nas tylko wyobraźnia. Mając dostęp do fundamentów i znając zasadę ich działania, możemy nawet podmienić „domyślne” korzenie własnymi. Może sztucznymi, może działającymi wydajniej niż podstawowe. Póki system-pień dostaje od spodu dokładnie taką samą wodę i składniki mineralne (w świecie cyfrowym: zera i jedynki), to działa dokładnie tak samo.</p>

  <p>Żeby dostać się do korzeni, trzeba zrobić podkop. Wyobraźmy sobie, że ziemia wokół naszej rośliny to tzw. <strong><em>bootloader</em></strong>. Jeśli jest miękka i można kopać, to <em>bootloader</em> jest otwarty. Jeśli wokół rośliny mamy wylany beton, który najpierw by trzeba usunąć – to <em>bootloader</em> jest zamknięty.</p>

  <p>Taką kompletną „podmianą korzeni i łodygi” jest zainstalowanie alternatywnego systemu, zwanego <strong><em>custom ROM</em></strong>. Przykłady alternatyw to na przykład Lineage OS albo Calyx OS. Często bardziej dbają o prywatność niż domyślny (tzw. <em>stockowy</em>) Android; pozwalają też wydłużyć żywotność urządzenia.</p>

  <p>Nie są to rzeczy tylko dla majsterkowiczów – można na przykład kupić telefon-gotowca, na którym alternatywny system już jest zainstalowany. I wszystko byłoby super, gdyby niektórzy twórcy apek nie wywierali presji na to, żeby mieć domyślne korzenie.</p>

</details>

<p>Wszystkie wspomniane modyfikacje łączy to, że <strong>mObywatel pyta system o wprowadzone zmiany, a jeśli o jakichś się dowie, to celowo odmówi działania</strong>.</p>

<p>Istnieją sposoby, żeby ukrywać ślady po zmianach i symulować pierwotny stan. Magisk, Play Integrity Fix, Zygisk… Czasem różni smartfonowi majsterkowicze <a href="https://miuipolska.pl/forum/topic/59273-mobywatel-i-root/page/3/">stają na głowie</a>, żeby ukryć swoje modyfikacje i korzystać z aplikacji.</p>

<p class="post-meta bigspace-after">Na wypadek, gdyby to miało kogoś odstraszyć od <em>rootowania</em> – to dość szczególny przypadek, bo piszący chcą uruchomić u siebie kilka różnych aplikacji, być może o sprzecznych zakresach tolerancji. Samo ukrywanie zmian jest natomiast częstym motywem.</p>

<p>Majsterkowicze nieraz podchodzą do tego jak do wyzwania i czasem coś ugrają. Ale mam wrażenie, że to walka z wiatrakami. Oni się starają, może nawet sam mObywatel przymyka oko… Ale potem Google <a href="https://www.androidauthority.com/google-play-integrity-hardware-attestation-3561592/">wprowadza w Androidzie ostrzejsze mechanizmy weryfikacji</a> (nówka sprzed kilku dni) i coś, co działało, nagle działać przestaje.</p>

<p>Pewniejszym rozwiązaniem, zamiast ciągłego prześlizgiwania się pod przeszkodami, wydaje mi się głośne protestowanie. Nie powinno tak być, że ktoś jest wykluczany ze społeczeństwa przez niestandardowy system!<br />
Rozumiem jeszcze wykrywanie zmian i ostrzeganie ludzi, ale powinna być możliwość potwierdzenia, że owszem, chcę użyć obywatelskiej aplikacji na nietypowym systemie.</p>

<p>„Ale po co się wychylać dla jakiegoś promila ludzi?”, mógłby ktoś zapytać.</p>

<p>Ano po to, żeby wyrwać się z zaklętego kręgu. Być może więcej osób spróbowałoby alternatyw, gdyby nie słyszeli przed próbą ich instalacji: „tylko pamiętaj, że ci aplikacje bankowe i mObywatel nie zadziałają”.</p>

<p>Banki to trudny przypadek, bo raczej za bardzo chcą mieć dupochron i możliwość przesunięcia odpowiedzialności na Google’a w razie hakerskiego ataku.<br />
Ale państwo, zwłaszcza w kwestii apki dla ogółu społeczeństwa, powinno zachować elastyczność. Wychodzić naprzeciw obywatelom, a nie monopolistom.</p>

<p>Po wykryciu roota lub innych zmian twórcy mObywatela mogliby informować zamiast odrzucać. Oprócz tradycyjnej prośby o zalogowanie mogliby wyświetlić przykładowo, w zależności od awersji do ryzyka:</p>

<ul>
  <li>ostrzeżenie, które wystarczy przeklikać;</li>
  <li>prośbę o kliknięcie przycisku „Akceptuję ryzyko” przed załadowaniem apki;</li>
  <li>
    <p>informację, że potrzebna jest dodatkowa weryfikacja, czy osoba chcąca włączyć apkę to faktycznie jej posiadacz.</p>

    <p>Pomysł: na ekranie mógłby pojawić się kod odpowiadający apce oraz pole na wpisanie kodu zwrotnego.<br />
Ten pierwszy kod należałoby pokazać w urzędzie razem ze swoją twarzą i fizycznym dokumentem. Gdyby wszystko było OK, to dostałoby się jednorazowy kod aktywacyjny. Po jego wpisaniu zyskałoby się apkę na zmodyfikowanym systemie. Oczywiście najfajniej, gdyby dało się to zrobić bez ujawniania w urzędzie, co chcemy zrobić – prywatność górą.</p>

    <p>Można też podejrzeć rozwiązanie z Danii – <a href="https://www.mitid.dk/en-gb/get-started-with-mitid/how-to-use-mitid/mitid-app/">MitID</a>. To sposób na uwierzytelnienie, ale oprócz apki dostępnych jest kilka innych metod, w tym mały fizyczny generator kodów, wręczany na własność przez państwo.<br />
Telefon wykrywa zmiany? To prosi o wpisanie kodu z generatora, z założenia „przypiętego” do konkretnej osoby. Generuje ona kod, wpisuje, odtąd ma mObywatela na swoim nietypowym systemie. Da się? Da się.</p>
  </li>
</ul>

<h2 id="podsumowanie">Podsumowanie</h2>

<p>Aplikacja mObywatel jest oczkiem w głowie niektórych polityków. Chwalą się 9 milionami użytkowników, a portale piszą górnolotnie o cyfrowej transformacji.</p>

<p>Ale w obecnej postaci ta cyfrowa strona kraju jest ściśle zależna od korpo. Korzystając z apki na Androidzie, czuję się jak produkt <em>Polak™ firmy Google</em> – ściśle zrośnięty z ich ekosystemem, karmiony narracją o ograniczeniach dla mojego bezpieczeństwa, wolno drepczący w stronę <a href="https://killedbygoogle.com/">cmentarzyska</a> – jak setki innych ich projektów.</p>

<p>Ta zależność od korposów jest też czystym ryzykiem. Co by było, gdyby kiedyś automat Google’a przez losowy błąd zablokował naraz wszystkie mObywatele, jak kiedyś Portfel Samsunga? Co by było, gdyby nowe sankcje USA ubiły Play Store’a na innych smartfonach chińskiej produkcji?<br />
Dostępność apki poza bazą Google’a poprawiłaby odporność na takie sytuacje.</p>

<p>Niektórzy mogą się łudzić, że apka państwowa, z godłem Polski, byłaby specjalnie traktowana… Obawiam się jednak, że z punktu widzenia korpo ten orzeł jest wart mniej niż zielona sowa z ikony Duolingo. W końcu te 9 milionów użytkowników, którymi tak się chwali rząd, blednie wobec <a href="https://play.google.com/store/apps/details?id=com.duolingo&amp;hl=en-US">ponad 500 mln</a> posiadaczy Duo.</p>

<p>Teraz mogą być ostatnie lata na zadbanie o fundamenty i dostępność aplikacji dla wszystkich. Przypomnę rzeczy, które bardzo bym docenił ze strony twórców mObywatela (szczegóły wyżej, we wpisie):</p>

<ul>
  <li>usunięcie słów o „jedynym legalnym źródle” – niesłusznie demonizują alternatywy;</li>
  <li>umieszczenie na swojej stronie tych samych wersji aplikacji, które trafiają do Play Store’a, żeby dało się je pobrać na własną rękę…</li>
  <li>…albo przynajmniej umieszczenie na stronie haszy plików oraz informacji o stosowanym certyfikacie – żeby dało się samodzielnie zweryfikować bezpieczeństwo apek ze źródeł zewnętrznych;</li>
  <li>
    <p>dopuszczanie urządzeń z rootem i alternatywnych systemów.</p>

    <p>Forma dowolna; jak dla mnie może to być proste kliknięcie „Akceptuję ryzyko”, może być wymóg podania dodatkowego kodu – albo z urządzenia, na wzór duński, albo z urzędniczego okienka. Byle nie wykluczać alternatyw.</p>
  </li>
</ul>

<p>Zachęcam, żeby przedstawiać te postulaty twórcom mObywatela i zachęcać do ich wprowadzenia. Z ich punktu widzenia to na pewno łatwiejsze niż pełna publikacja kodu źródłowego, ale pokazałoby dobrą wolę i aktywne działanie. A ludzie nie musieliby się czuć wykluczeni i zdani na niepewne stronki.<br />
Obustronna korzyść, coraz rzadsza na tym świecie!</p>

<p>Mam nadzieję, że coś się w kwestii mObywatela zmieni, a cyfryzacja stanie się faktycznie ogólnodostępna. A tymczasem – do kolejnego wpisu! :smile:</p>]]></content><author><name></name></author><category term="cyfrowy_feudalizm" /><category term="Apki" /><category term="Centralizacja" /><category term="Przemyślenia" /><summary type="html"><![CDATA[Tylko pod G lub jabłkiem, tylko pod tym znakiem... możesz być Polakiem.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://www.ciemnastrona.com.pl/assets/posts/centralizacja/mobywatel/mobywatel-by-google-apple-baner.jpg" /><media:content medium="image" url="https://www.ciemnastrona.com.pl/assets/posts/centralizacja/mobywatel/mobywatel-by-google-apple-baner.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry></feed>