
GDID od Microsoftu i problem trwałych identyfikatorów
Windows wypala ci piętno, a Edge o nim plotkuje.
Kilka miesięcy temu złapano 19-latka z grupy hakerskiej, która włamywała się do systemów różnych firm. Pracownik amerykańskiego FBI przedstawił przed sądem solidne dowody jego winy.
Sprawa nie wyróżniałaby się na tle innych, gdyby nie pewien skrótowiec. GDID. Global Device Identifier.
Tak nazywał się ciąg znaków, który przeglądarka oskarżonego czasem wysyłała do firmy Microsoft. Zawsze taki sam i niezmienny – dzięki czemu na jego podstawie powiązano działania „zawodowe” (podczas których winny się maskował) z cywilnymi (podczas których się odsłonił).
A to wzbudziło żywe zainteresowanie. Bo choć dużo osób wiedziało, że ani system Windows, ani przeglądarka Edge zbytnio o prywatność nie dbają, jako duet okazały się aktywnie ją zwalczać.
Windows przydziela każdemu komputerowi osobisty numer, zaś Edge oznacza nim listę odwiedzonych stron. Taki pakiet regularnie dają w prezencie korporacji Microsoft.
Ten jeden raz identyfikator pozwolił złapać młodego opryszka. Ale ile razy częściej posłużył do gorszych celów? Jak często pozwalał monitorować wędrówki ludzi po sieci, tworzyć ich profile, traktować ich jak obiekty do monetyzacji? Nie mówiąc o tym, że zebrane w ten sposób dane mogą w końcu wyciec (patrz: afera Gravy Analytics) i wpaść w ręce gorszych zbirów niż ten złapany?
Piszę o sprawie z opóźnieniem godnym słynnego Internet Explorera, też od Microsoftu. Nie zależy mi na świeżości newsa, bo będzie on tylko tłem wpisu. Jego sednem będzie naświetlenie kwestii trwałych i unikalnych identyfikatorów, czyli wyjątkowej zmory dla prywatności. Nie tylko na Windowsie.
Zapraszam!
Źródło: plakat filmu I know what you did last summer, logo Microsoftu. Przeróbki moje.
Spis treści
Historia
Źródłem pierwotnym całej historii jest dokument sądowy, w którym pracownik FBI przedstawia dowody na to, że Stokes jest hakerem. Warto zaznaczyć, że nie jest to relacja chronologiczna, tylko prezentacja dowodów, czasem niezależnych od siebie. GDID to tylko jeden z wątków sprawy, a ułożenie spójnej historii wymaga uzupełnienia paru luk.
To powiedziawszy, mogę zacząć opowieść.
Po stronie Stokesa
Peter Stokes to młody człowiek z podwójnym, amerykańsko-estońskim obywatelstwem. Zainteresował się rzemiosłem hakerskim i wspólnie z pewnym gangiem przeprowadził serię cyberataków, w tym na jakąś niewskazaną z nazwy firmę jubilerską.
 Ciekawostka
Szajka miała swoją wspólną, wirtualną przestrzeń na wynajętym serwerze. Można ją uznać za coś w rodzaju meliny, z której koordynowali ataki i gdzie gromadzili pliki związane z akcją.
Mieli tam też anonimowy grupowy czat. Stokes pochwalił się raz na nim, że ma urodziny. Okazuje się, że faktycznie je miał tamtego dnia – co po przejęciu meliny dało FBI kolejną poszlakę, którą wykorzystali w sądzie (źródło: str. 21 dokumentu). To tak na dowód, że naprawdę nie był mistrzem skrytości.
Poza meliną działali raczej osobno. Każdy z nich na własną rękę i odpowiedzialność łączył się z różnymi neutralnymi serwisami, których używali jako narzędzi pomocniczych.
Wiedząc o ryzyku odkrycia, korzystali przy tym z VPN-ów, czyli pośredników sieciowych, za którymi ukrywali adresy IP – podstawowe identyfikatory nadawane przy wejściu do internetu, których w pewnym zakresie mogą (nad-)używać nawet zwykłe komercyjne firmy od reklam profilowanych.
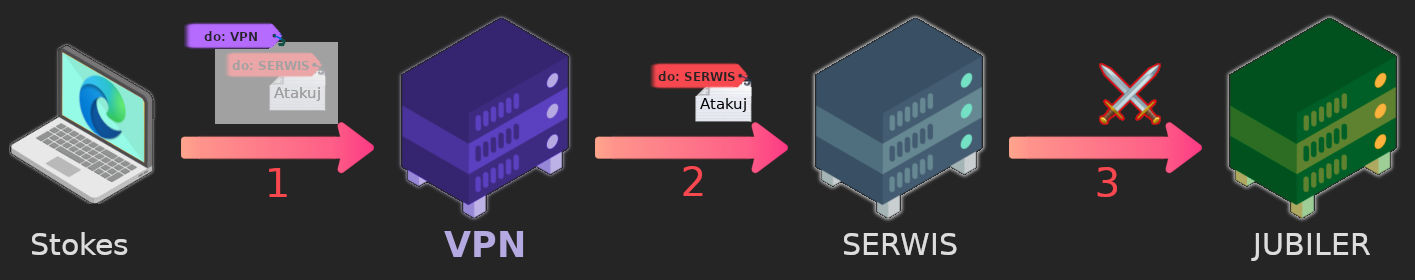
Można powiedzieć w uproszczeniu, że typowa droga od hakera do jubilera była podzielona na następujące odcinki:
- Haker → VPN
-
VPN → Serwis
- Serwis → Jubiler
Niżej schemat dla wzrokowców.
Źródła i drobna uwaga
Półprzezroczyty prostokąt nad odcinkiem 1 oznacza tu szyfrowanie danych – lecąc przez sieć, były nieczytelne dla postronnych. Dane między VPN-em a Serwisem też były pewnie szyfrowane, ale zrezygnowałem z drugiego prostokąta dla lepszej czytelności.
Źródła ikonek: logo przeglądarki Edge z Wikimedia Commons. Ikony z serwisu Flaticon: serwer od Smashicons, laptop od vectorsmarket15, etykieta bagażu od juicy_fish. Skrzyżowane miecze z Emojipedii.
Przeróbki i aranżacja moje.

Po robocie młody haker chciał się czasem rozerwać. Odłączał się od wszelkich VPN-ów i, już jako zwykły cywil, odwiedzał przez ten sam komputer swoje media społecznościowe. Albo odpalał gierki:
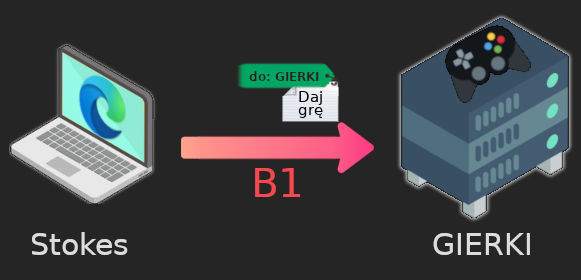
Źródła jak wyżej, plus pad do gier z Emojipedii.
Po stronie śledczych
FBI musiało przejść tę samą drogę co wyżej, tyle że w drugą stronę – od celu ataku do komputera, który ten atak zlecił.
Najpierw dostali pewnie zgłoszenie o cyberataku. Poprosili jubilera o zapiski (logi) z serwerów i na tej podstawie ustalili, jakie adresy IP go atakowały. Wyszło na jaw, że należały do Serwisu. W ten sposób poznali odcinek numer 3 ze schematu.
Potem zwrócili się do Serwisu. Zakładam, że był on jakąś neutralną usługą, gotową współpracować z władzami. Zatem wydał im dane dotyczące adresów IP, jakie się z nim łączyły. Ten, który nakazał atak, okazał się należeć do VPN-a. W ten sposób śledczy poznali odcinek numer 2.
Na tym etapie pewnie zwrócili się do VPN-a. I niewykluczone, że zostali spławieni. Może jego właściciel był poza ich jurysdykcją. Albo na bieżąco czyścił zapiski serwerów – w takim wypadku nawet gdyby przekazał wszystko co ma, to wszystko byłoby niczym.
Odcinek 1 pozostał dla nich zatem tajemnicą. Mieli jedynie trochę kompletów danych złożonych z:
- dokładnych godzin połączenia z Serwisem,
- adresu (lub adresów) IP tego Serwisu.
Pozostała im nadzieja, że gdzieś u kogoś znajdą pasujące komplety danych. I, jak się okazuje, były takie u Microsoftu. Zapewne w bazie danych telemetrycznych, jakie wysyła im przeglądarka Edge.
Pasowały znaczniki czasu, pasowały adresy docelowe. Był również numer GDID, bohater tego odcinka. Ciąg znaków odpowiadający konkretnemu urządzeniu.
Sprawdzając bazy Microsoftu pod kątem tego numeru, śledczy zapewne trafili na inne dane telemetryczne, dla innych godzin i adresów docelowych. Interakcje z grami online, przy których relaksował się Stokes. A także z social mediami: Snapchatem i Facebookiem.
W ten sposób pojawiły się punkty wspólne, łączące oś czasu „zawodową” z prywatną.
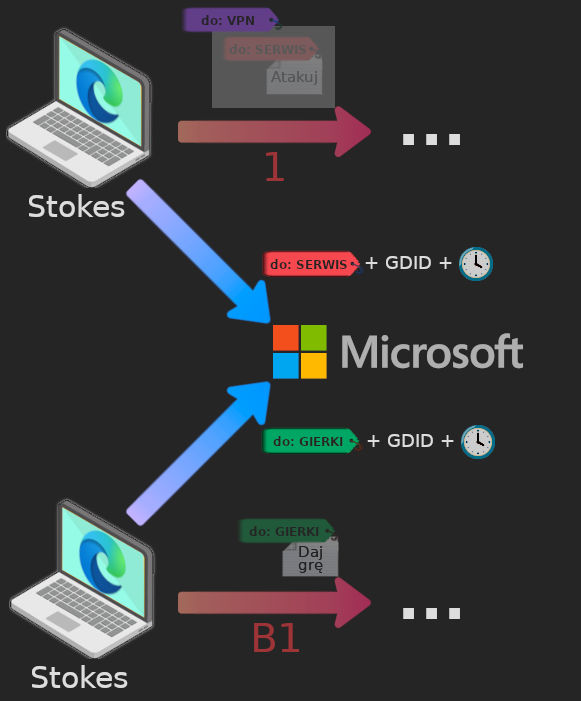
W rzeczywistości Stokes używał do obu rzeczy tego samego komputera. Ale powieliłem ikonę laptopa, żeby nawiązać naraz do dwóch poprzednich schematów.
Źródła jak wcześniej, plus zegar z Emojipedii.
Szczypta gdybania
Bardzo możliwe, że we wspomnianych danych Microsoftu był również prawdziwy adres IP Stokesa. Ten sprzed połączenia się z VPN-em, czyli rozwiązanie zagadki. Nie znalazłem tej informacji w dokumencie, ale tak podpowiada intuicja.
Ale nawet gdyby służby go nie miały, to na tym etapie mogłyby poprosić portal od gier albo social media o adresy IP z określonych godzin, poznanych u Microsoftu. W ten sposób dotarliby do adresu Stokesa, bo po godzinach nie używał VPN-a.
Stokes zostawił aż trzy wspólne punkty między życiem cywilnym a „zawodowym”: komputer, system oraz przeglądarkę. Do tego w najbardziej „gadatliwej” kombinacji. Wolał rozrywki cyfrowe od relaksu na łonie natury, bez elektroniki. I chwalił się drogimi ciuchami, skąpiąc przy tym na osobny komputer od brudnych spraw.
Te fakty okazały się jego zgubą.
Niejasność co do Microsoftu i adresów zza VPN-a
Uważne osoby zauważą, że ostatni schemat pokazuje adres Serwisu trafiający do Microsoftu, mimo że pierwszym punktem kontaktu był dla Stokesa VPN – z założenia maskujący adres docelowy.
Zdecydowałem się na takie przedstawienie zdarzeń, choć ciut mi zgrzyta i nawet Microsoftu nie podejrzewałem o takie zbieractwo. Ale spójrzcie sami na stronę 34 dokumentu, punkt 27. Znajdziemy tam takie fragmenty:
Microsoft records also indicate: (1) the (…) GDID accessed multiple sites from [NAZWA VPN-A] including the .168 server (…); and (2) the user of the device assigned the GDID (…) visited [STRONA ATAKOWANEJ FIRMY] from the .168 proxy server.
Proxy to ogólne określenie pośrednika, odnosi się do VPN-a. Fragment mówi zatem, że Microsoft miał w danych zarówno kontakty z VPN-em, jak i kontakty (przez VPN-a) ze stronami docelowymi.
Zakładam, że w oskarżeniu, z założenia precyzyjnym i odpornym na podważanie, nie ma skrótów myślowych („Microsoft powiedział o VPN-ie, ale wiemy, jaka za nim była strona i napiszemy, że powiedział o stronie” – tak to raczej nie działa).
Pozostaje taki wniosek: Edge ujawniał adres końcowy, olewając VPN-a.
Jak to mogło wyglądać od strony technicznej?
Na przykład tak, że najpierw Stokes prosi o połączenia ze stroną Serwisu, klikając link w Edge’u. Telemetria kopiuje ten link i wysyła go do Microsoftu. A dopiero na sam koniec VPN (np. w postaci osobnego procesu albo dodatku do przeglądarki) opakowuje prośbę Stokesa we własne szyfry i przekierowuje do siebie.
Jeśli tak było, to mielibyśmy naprawdę grube ujawnianie danych. Nie ocenię tego jednoznacznie, nie wiedząc jak działał VPN Stokesa. Ale wiele na to wskazuje.
Dygresja o nieufaniu oficjalnym wersjom zdarzeń
Uprzedziłem wcześniej, żeby nie brać relacji agenta FBI za pewnik i jedyne źródło prawdy.
A to dlatego, że w realiach służb w USA – zarówno zwykłej policji, jak i bardziej tajniackich – istnieje coś takiego jak parallel construction (po polsku coś w stylu: „budowa równoległej podstawy dowodowej”).
Czasem dowody w sprawie są zbierane za pomocą środków, do których służby wolą się nie przyznawać. Być może zrobiły coś niekoniecznie legalnego? Albo użyły swoich asów w rękawie, które chcą zachować na przyszłość?
W takim wypadku wykorzystują część informacji do stworzenia zmyślonej historii zdobycia dowodów. Bezpieczniejszej dla nich, a przy tym wiarygodnej i akceptowalnej dla sądu.
Nie można wykluczyć, że tu również zaszło coś takiego. Widzę co najmniej dwa alternatywne sposoby ustalenia winnego, z którymi by się nie afiszowali:
- VPN, z którego korzystał haker, mógł być tak naprawdę honeypotem – zastawioną celowo, kuszącą pułapką. Śledczy nie chcieliby tego ujawniać, bo może jeszcze pomóc przy niejednej sprawie.
-
Mogli sięgnąć po mocniejsze zabawki szpiegowskie.
Może na przykład USA całkiem zdominowało firmy telekomunikacyjne Estonii/ZEA (krajów, z których łączył się Stokes)? Do tego stopnia, że mają zapisy wszystkich interakcji użytkowników z „interesującymi” serwisami, jak VPN-y, wraz z godzinami i adresami IP?
Nie wiem, jak było naprawdę. I nie sądzę, żebym się dowiedział. Sprawa GDID jest dla mnie wystarczająco ciekawa, więc reszta wpisu będzie zakładała, że istotnie użyto tego identyfikatora.
…Ale ogólnie warto mieć z tyłu głowy, że wyjaśnienie oficjalne nie zawsze jest tym prawdziwym.
Wesołe trio: Windows, GDID i Edge
Sprawę Stokesa można odsunąć w tło. Teraz czas przejść do metod śledzenia i naruszania prywatności (głównie niewinnych ludzi), które zostały dzięki niej nagłośnione. Mimo swojej obecności w tytule, GDID wcale nie będzie tu najgorszą rzeczą.
GDID, czyli piętno noszone na czole
Według dokumentu Stokes miał taki numer GDID:
g:6755467234350028
Skoro jest długi ciąg znaków, to jest niemała szansa, że to coś unikalnie identyfikującego. Tak w istocie jest; o ile nie nastąpi nieprawdopodobny przypadek albo celowa ingerencja, to każdy użytkownik Windowsa będzie miał swój własny GDID, inny niż te u innych osob.
Źródło faktów
W tym temacie bardzo polecam relację z X/Twittera od użytkownika o nicku massgravel (zamiast x.com można wstawić adres którejś instancji Nittera, żeby czytać bez konta).
Autor opisuje identyfikator od strony ciut bardziej technicznej, ale nadal zrozumiałej. Są też ciekawe fakty: jak ten, że GDID to zapewne rebranding czegoś, co nazywało się Passport Unique ID (dlatego w dokumentach Microsoftu częściej mamy PUID niż GDID).
Jego cecha szczególna: trwałość. GDID zostaje przydzielony po pierwszej aktywacji Windowsa i potem się już nie zmienia.
Można włączać i wyłączać komputer, zmieniać różne publicznie dostępne ustawienia w menu, instalować nowe programy, dorobić się przez lata siwych włosów… A GDID pozostaje ten sam.
Można go natomiast zmienić, wykonując ponowną instalację całego systemu. Dostanie się wtedy nowy GDID, niezmienny do czasu kolejnego przeinstalowania. I tak dalej.
Połączenie obu wyróżnionych cech sprawia, że GDID to czystej krwi trwały identyfikator (ang. persistent identifier). Coś, co pozwala jednoznacznie rozpoznawać konkretnego człowieka w dłuższym okresie czasu. Każdemu, kto będzie miał okazję widzieć ten ciąg znaków w różnych sytuacjach.
W tym wypadku tym kimś jest firma Microsoft, to akurat prosta sprawa.
Ciekawsze jest natomiast, w jaki sposób GDID do niej trafia. Bo rola Windowsa, z tego co rozumiem, kończy się na przydzieleniu identyfikatora. Potem, jak pałeczkę podczas sztafety, przejmuje go i podaje swoim twórcom przeglądarka Edge.
Wiele wskazuje na to, że Stokes miał włączoną telemetrię. W takim przypadku przeglądarka co pewien czas wysyła do Microsoftu komplet informacji: znaczniki czasu, numer GDID odczytany z systemu. No i linki do odwiedzanych stron.
Linki, czyli historia życia na widelcu
Choć GDID zgarnął całą uwagę, przypięte do niego linki mogą być jeszcze gorsze. Na stronie 34 dokumentu sądowego jest taki przykład:
According to Microsoft records, (…) when (…) the ngrok account was created — the device with the GDID accessed, among other ngrok pages, https://dashboard.ngrok.com/signup
Dla niektórych adres jak adres, ale inni mogą unieść brwi. Problem zaznaczyłem na czerwono:
https://dashboard.ngrok.com/signup
Fragment na biało to domena (plus protokół, ale to pominę).
Sama jej nazwa, w połączeniu z czasem połączenia, też ujawnia trochę informacji. Ale powiedzmy, że przesyłanie domen na widoku jest powszechne, widzą je choćby firmy telekomunikacyjne.
Reszta linku, na czerwono, to już grubsza sprawa. To coś, co z założenia jest szyfrowane. Sprawa prywatna między człowiekiem a odwiedzaną stroną. Po domenie mogą się trafiać naprawdę wrażliwe rzeczy:
- nazwa konkretnego konta w mediach społecznościowych (już nie
facebook.com, tylkofacebook.com/andrzej.przykladowy); - wiele mówiące podstrony (już nie
zdrowie-fejk.pl, tylkozdrowie-fejk.pl/czy-mam-chorobe-weneryczna); -
parametry po znaku zapytania, które mogą wskazywać konkretne konto na portalu, film z YouTube’a albo innych serwisów, identyfikatory transakcji płatniczych, unikalne i spersonalizowane strony (
?nr_pacjenta=12ab34cd)… A czasem nawet hasła dostępu (choć wpychanie ich do linku byłoby już fuszerką ze strony twórców stron).
A tutaj jak gdyby nigdy nic piszą, że Microsoft miał w danych pełen adres.
Może FBI się zamotało? Tyle że pewien użytkownik sprawdził Edge’a i potwierdził niezależnie, że w ramach telemetrii wysyłane są pełne adresy, nie tylko nazwy domen.
I nie jest to losowy pieniacz z X/Twittera, tylko osoba, która stworzyła szalenie popularny program do omijania dziwactw Windowsa (prawie 200 tys. gwiazdek na Githubie).
I Microsoft rzekomo zbiera to wszystko w jednym miejscu, oznaczone wspólnym numerem. Można zobaczyć jak na dłoni, jakie ktoś ma konta w social mediach, co czyta, jakie filmiki ogląda.
Powiem tyle: cieszę się, że już naprawdę mało mam wspólnego z Windowsem. I myślę, że w tym momencie zwykli ludzie, dalecy od jakiegokolwiek hakerstwa, mogliby się zaniepokoić i zacząć chronić swoje dane.
Co można zrobić
Na Windowsie
Zacznę od Windowsa, którego dotyczyła cała sprawa.
Pozwolę sobie pominąć opcję „wyłączyć telemetrię w Edge’u”. Znając Microsoft, włączy się sama przy kolejnej aktualzacji.
Mocno zachęcam, żeby zamiast tego zmienić przeglądarkę na prywatniejszą, jak Brave albo Firefox. To takie minimum, jakie można zrobić, żeby nie zbierali historii naszego życia.
Rozwiąże to sprawę konkretnego programu (Edge’a), ale pod spodem nadal będzie tkwił GDID, przypisany do komputera i rzadko zmieniany. Inne programy też mogą do niego sięgać.
Dlatego można pójść o krok dalej i zmienić system na coś na bazie Linuksa. W obecnych czasach to naprawdę nic niszowego, Linux jest na fali, poradników i filmików instruktażowych jest multum.
Szczypta perswazji
Wiem, że wiele osób z tego czy innego powodu nie ma siły odejść od Windowsa. Ktoś ma tam niezbędne programy, ktoś nie chce grzebać w systemie, bo jeszcze coś popsuje… Ale nie wyłączajcie jeszcze odbiorników  Za moment zaproponuję nieco łagodniejszy kompromis.
Na Linuksie
Zacznę od złej wiadomości: Linux też ma swój identyfikator, machine-id. Wprowadzony ponoć bez złych intencji, tylko po to, żeby maszyny połączone w sieć (np. lokalną) mogły się rozpoznawać. Znajduje się on w pliku /etc/machine-id; poza tym jest też /var/lib/dbus/machine-id, ale to zwykle skrót do tego pierwszego.
Motywacja twórców nie zmienia faktu, że po instalacji systemu dostaje się numer, numer się sam nie zmienia, inne programy mogą do niego sięgać. Liiipa.
Można go dość łatwo zmienić, ale ja zaproponuję coś innego. Coś, co rozwiąże zarówno problem jego trwałości, jak i faktu, że niektórzy nie chcą albo nie mogą tak całkiem zostawić Windowsa.
Mianowicie: można spróbować używać Linuksów w trybie ulotnym (live USB).
Polega to na tym, że tworzy się w łatwy sposób „pendrive’a linuksowego”, na którym ma się wybraną odmianę (dystrybucję) Linuksa, choćby popularnego Minta. Albo kilka takich odmian.
Tego pendrive’a wkłada się do portu USB, naciska się kombinację przycisków – i zrobione, włącza się świeży Linux, podczas gdy Windows zainstalowany na dysku sobie śpi, nieruszany i nieświadomy drugiego systemu.
Po każdym załadowaniu systemu ulotnego dostaje się nowy identyfikator machine-id. Przynajmniej na Linuksach, które sprawdzałem. Resetują się też inne dane identyfikujące: nazwa profili Firefoksa, pliki z ustawieniami, historia otwieranych plików… Jak wielki reset tożsamości.
A po wyłączeniu tego systemu można wyjąć pendrive’a, uruchomić domyślnego Windowsa i nadal z niego korzystać, jeśli jest taka potrzeba. Nie trzeba robić nic nieodwracalnego.
Oprócz ulotności pomaga też izolacja
Ulotność nie rozwiązuje niestety problemu wszystkich identyfikatorów.
Oprócz tych na poziomie programów i systemu istnieją jeszcze identyfikatory sprzętowe, związane z fizycznymi elementami komputera. Jak numery seryjne dysku i płyty głównej albo adresy MAC różnych modułów od łączności.
Przeciwko nim można wytoczyć rozwiązania, które nazywam roboczo prywatnością przez izolację.
Polega to w skrócie na tym, że narzuca się programom ograniczenia. „Możesz zaglądać tylko do folderów A i B, a do tych z wrażliwymi rzeczami nie możesz”. Jest kilka stopni takiej izolacji:
- izolacja lekka, mechanizmami ochronnymi Linuksa – na przykład przez program Firejail
(ma komendęfirecfg, która natychmiastowo ogranicza wiele znanych programów); - izolacja cięższa (wirtualizacja)
(polega na użyciu programu zwanego maszyną wirtualną, w którym uruchamia się osobny system).
Łącząc prywatność przez ulotność z prywatnością przez izolację, nawet tą lżejszą, ma się już naprawdę potężną ochronę.
Ale nawet najzwyklejsze przejście z Windowsa na Linuksa – bez całej tej ulotności czy izolacji – dałoby wielką poprawę w porównaniu z sytuacją na Windowsie. Dlatego gorąco do tego zachęcam!
Krótko o smartfonach
Smartfony są poza tematem tego wpisu, dotyczy on głównie komputerów. Ale mając taką okazję, wręcz muszę wspomnieć o tym, że ich główne identyfikatory można wyłączyć w ciągu sekund. Rewelacyjny stosunek wysiłku do efektów, polecam każdemu!
Oto krótki opis, jak wyłączyć ID reklamowe na smartfonach z systemami Android i iOS.
I fakty motywujące: te numery były łączone z danymi lokalizacyjnymi i trafiały do brokerów danych, przez co podczas afery Gravy Analytics przejęli je hakerzy (opis w podlinkowanym wyżej wpisie). Do tego rosyjski Yandex używał ich do łączenia użytkowników aplikacji z historią odwiedzanych stron.
A jeśli ktoś musi korzystać z inwazyjnych programów, które próbują grzebać w poszukiwaniu trwałych identyfikatorów, buntują się przeciw jakiejkolwiek izolacji, a do tego są odgórnie narzucone?
W takim wypadku pozostaje chyba używanie osobnego urządzenia do spraw prywatnych i osobnego do inwazyjnych programów. Brzmi to rozczarowująco… Ale hej! Już za kilka stówek można kupić laptopa poleasingowego, który naprawdę wystarczy do codziennego życia.
To kilka razy mniej, niż płacił Stokes za jeden nocleg w hotelu – nim zamienił apartamenty na więzienną celę 